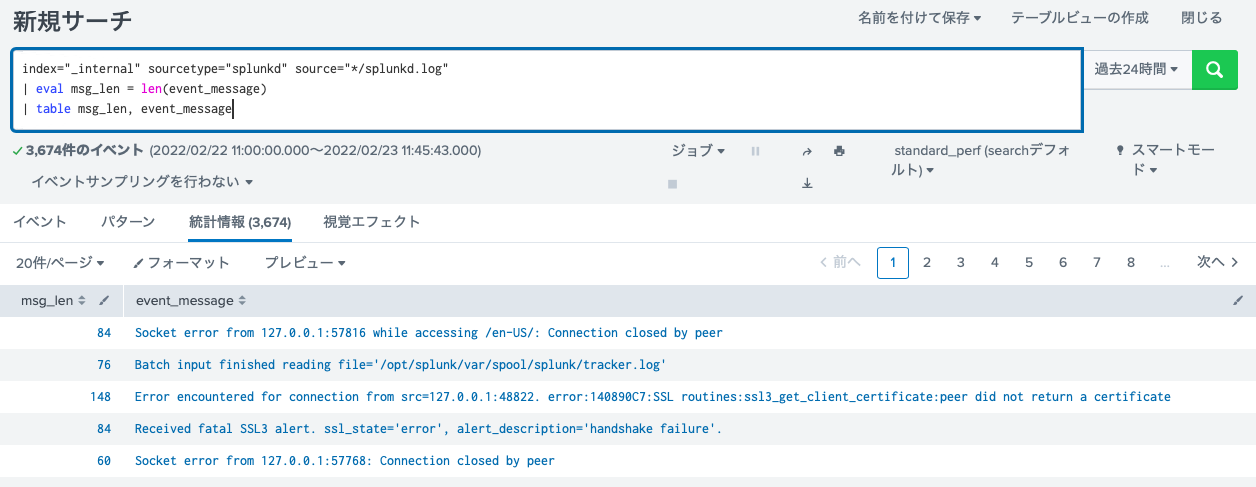
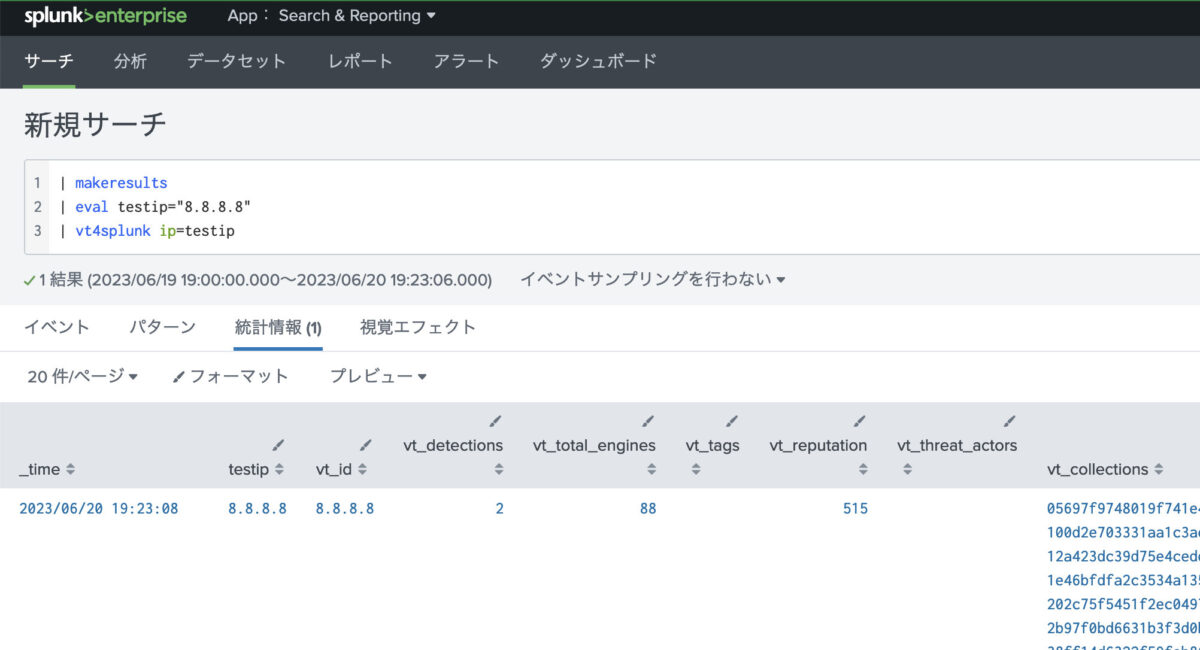
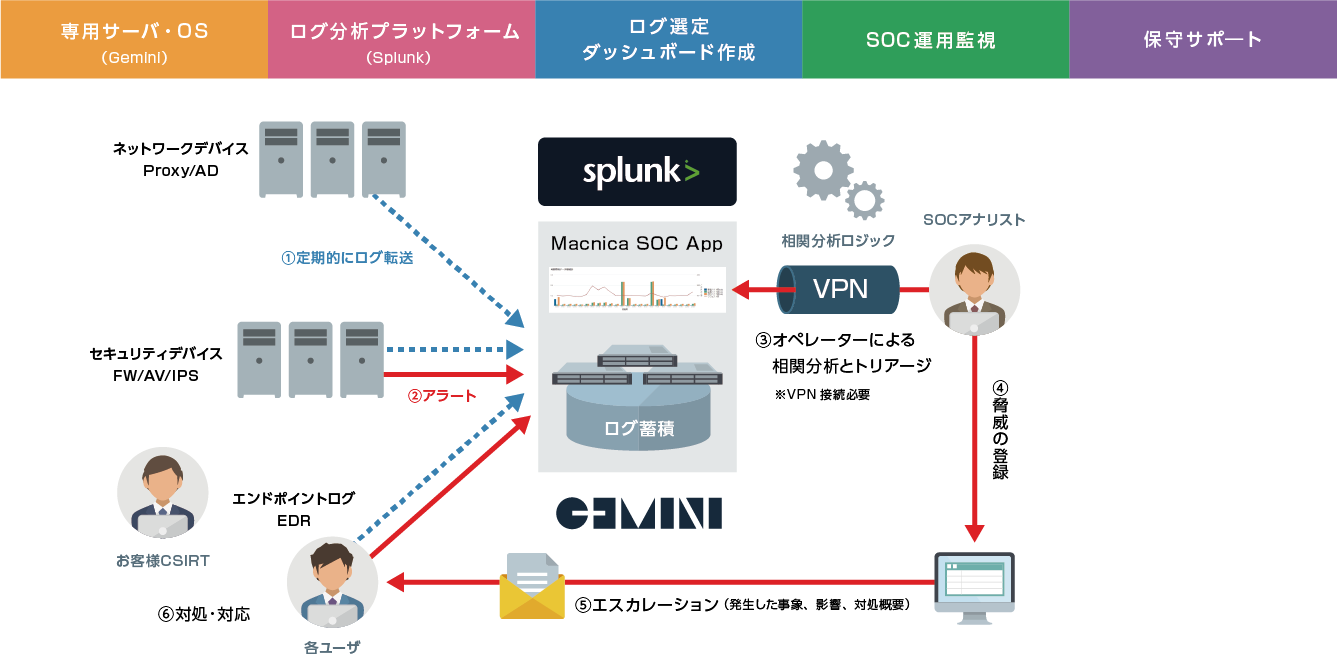
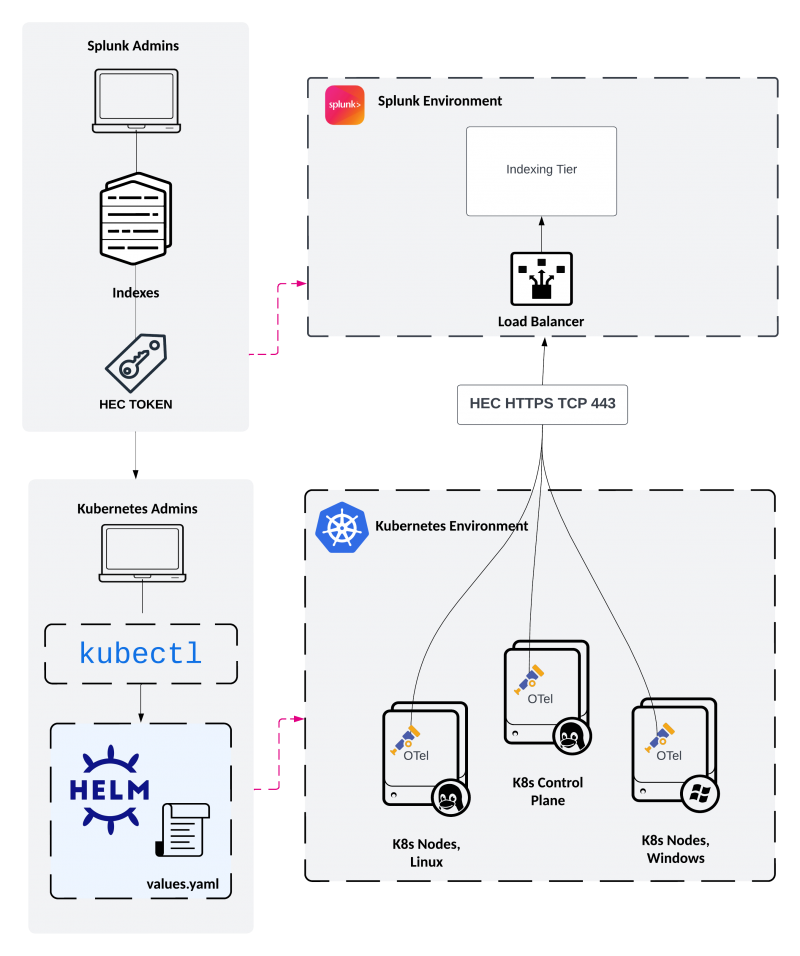
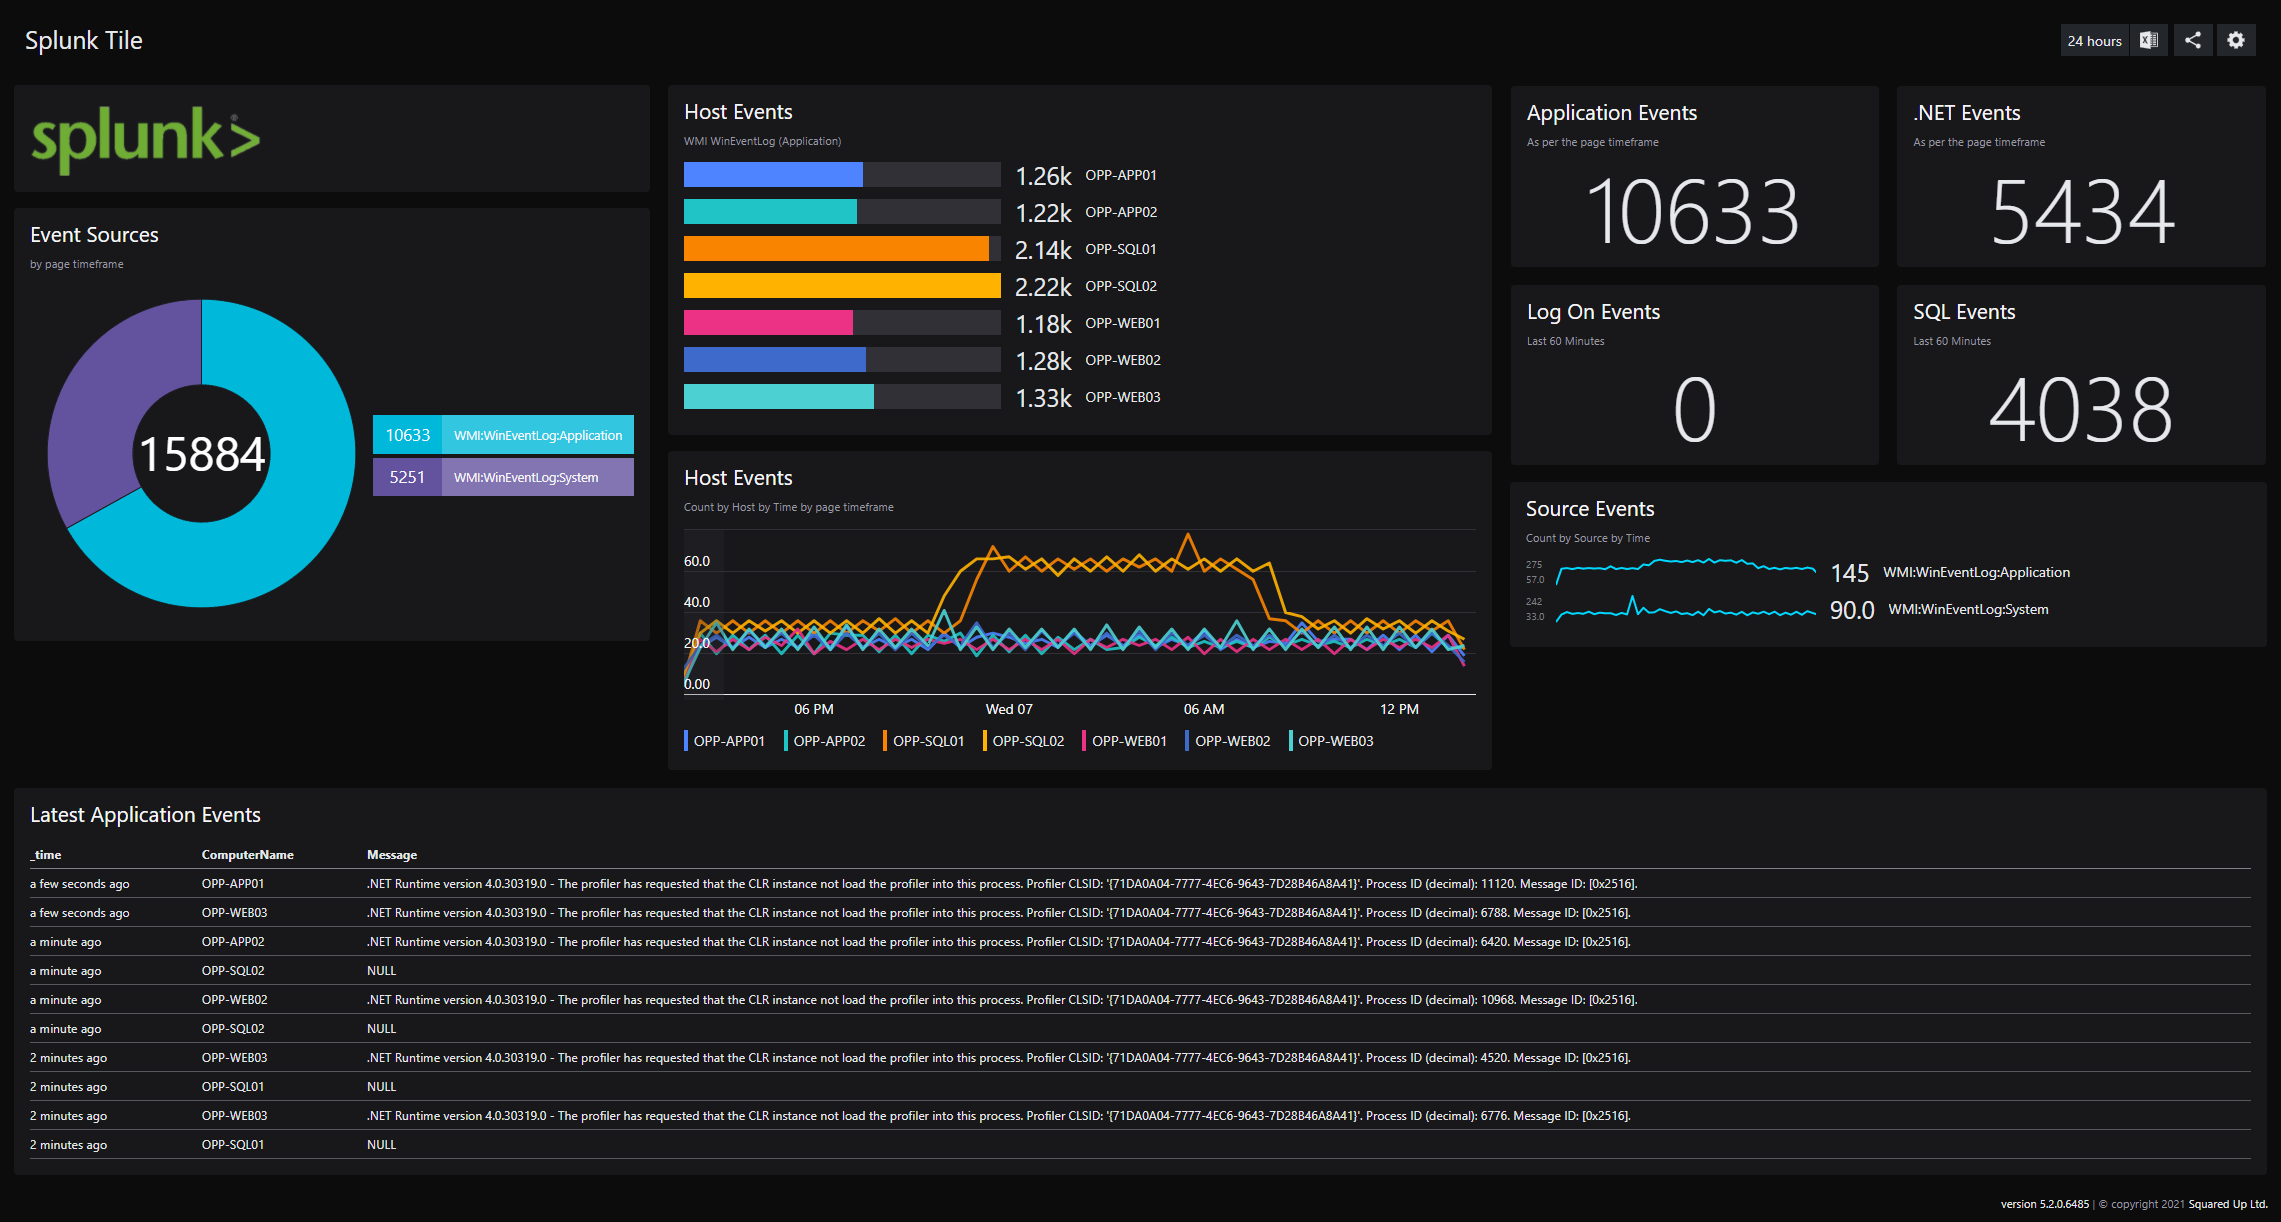
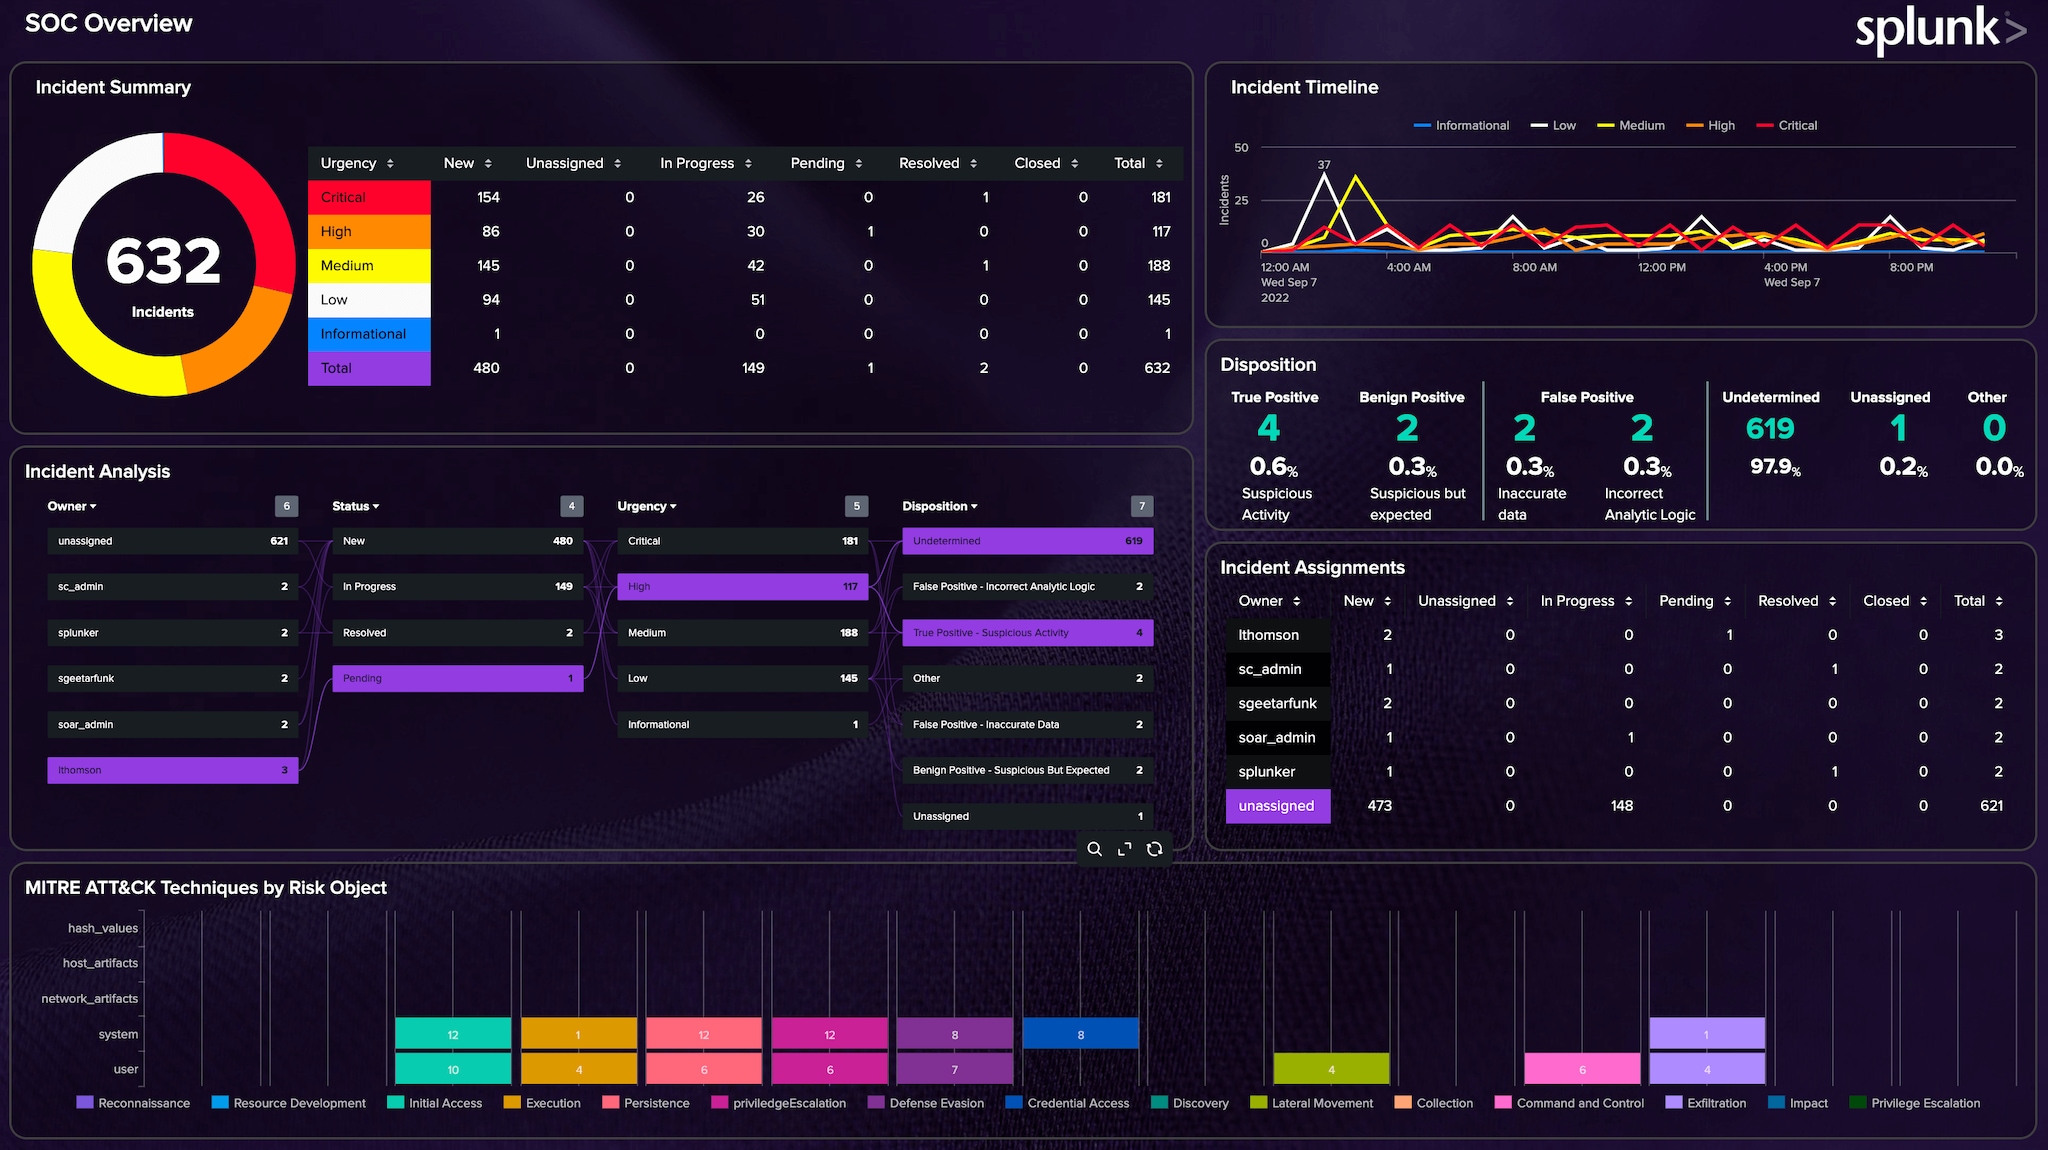
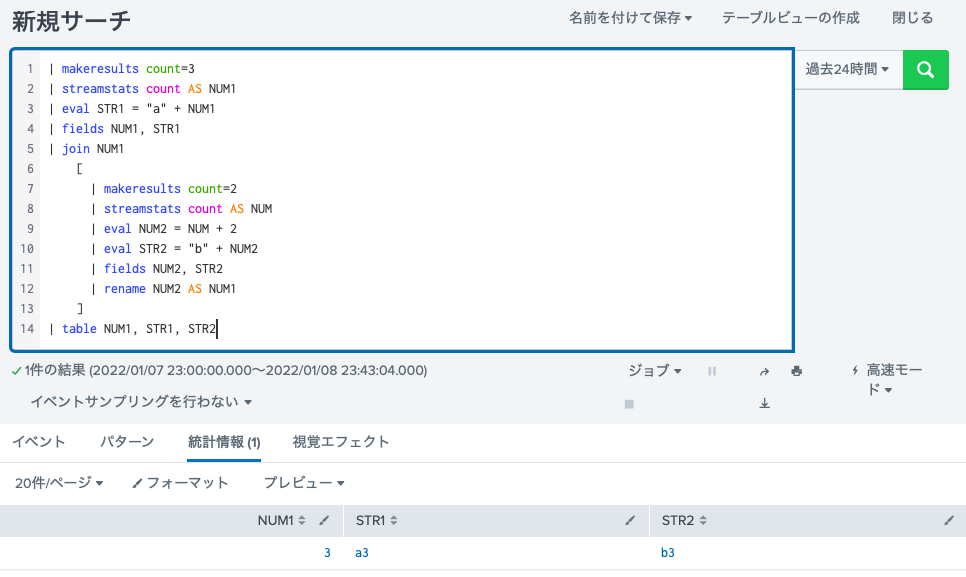
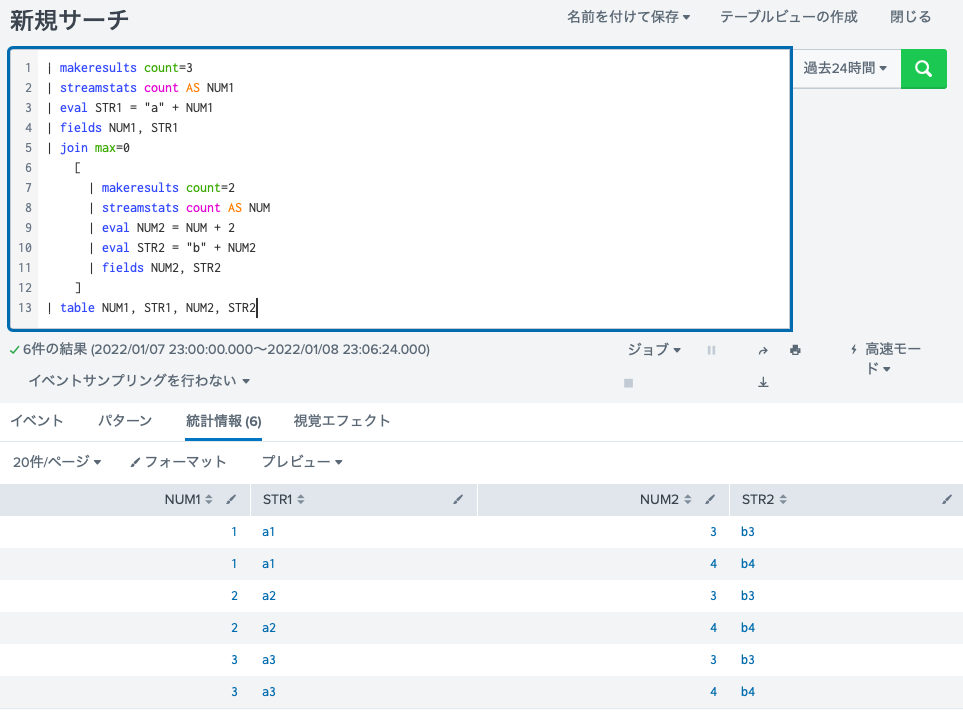
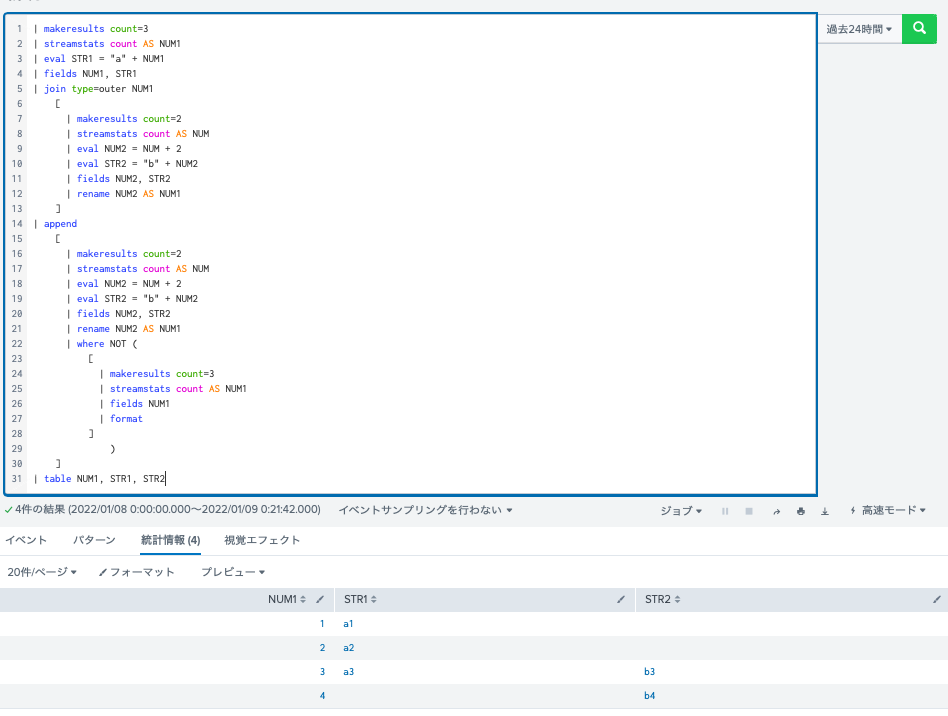
Splunk 0埋め – Splunk 値が入らない – Splunk: 表の結合方法あれこれ #SPL – YNRPO
Splunk Version 8 – Determine which version of Splunk Enterprise you’re ...
Splunk バージョン確認, Splunk バージョンアップ方法 – LCPJ
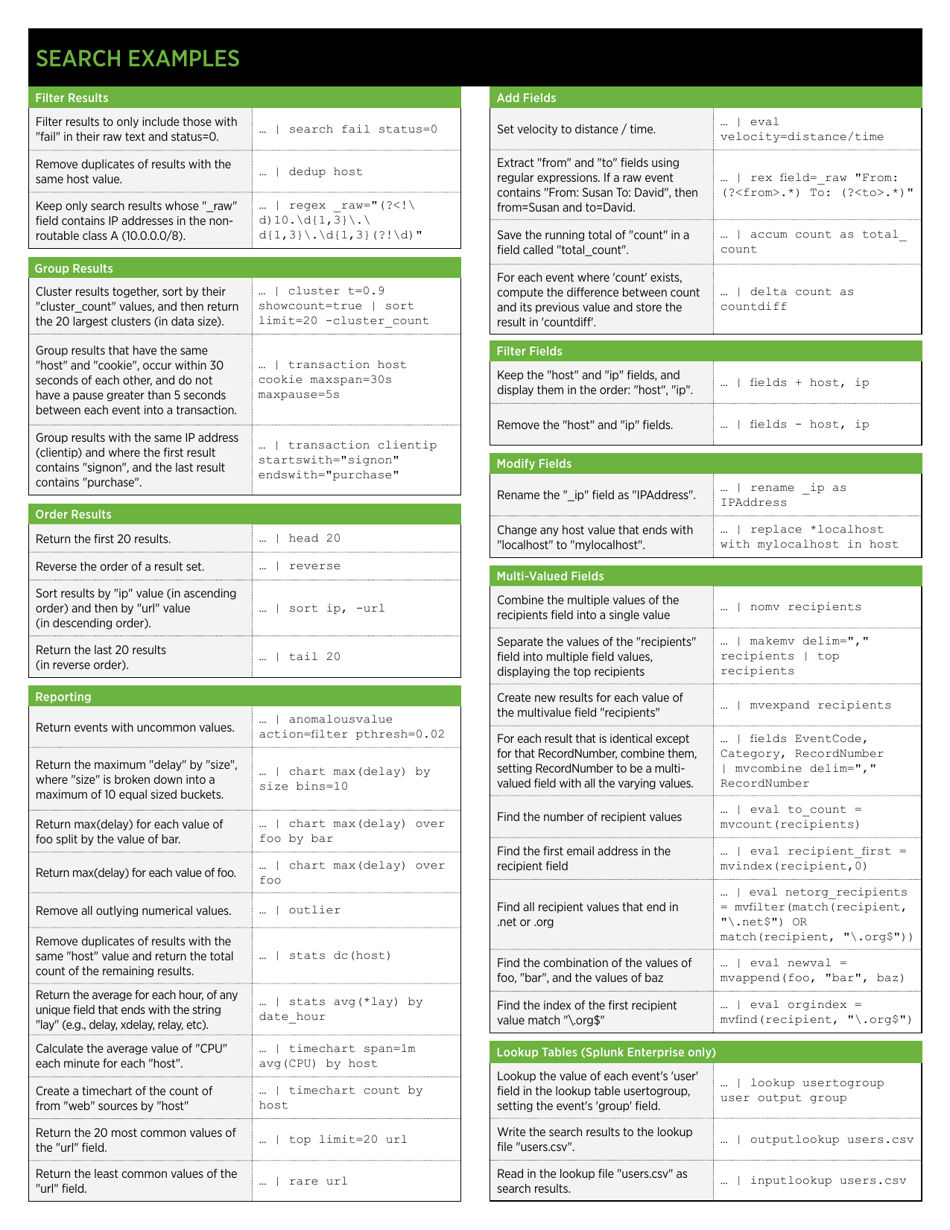
Splunk 使い方 例 – Splunk チュートリアル , Splunkのユースケース – LEMU
Splunk Fiche Technique _ Splunk Gratuit – VHGMX
Splunk 無償ライセンス: Splunk ライセンス体系 – GNJAIG
SplunkのUpgrade方法 – Splunk バージョンアップ できない – IAPO
Splunk 機能: スプランクとは | Splunkの概要と基本的な使い方 – JMRN
Splunk 計算結果 上位 – Splunk 含まない , 上位XX位とその他の合計値の集計について – WVVP
Splunk 起動しない _ Splunk 開けない , Ubuntuにsplunkをインストールする – WOVRO
Splunk 勉強方法 _ Splunk 基礎知識 – splunk 勉強方法 について掘り下げるSplunkトレーニング – WZDUB
Splunk は、ネットワークデバイスからリアルタイムで検索できますか? – Splunk 検索できない – VXUMTW
Splunk-基本的な検索 – Splunk コマンド | Splunkのコンポーネント(基本機能)まとめ #Security – LZCCO
Splunk しきい値 一覧 | Splunk 環境変数 | Splunkに取り込んでいるログの全ソースタイプ一覧表示の方法 – LLGLX
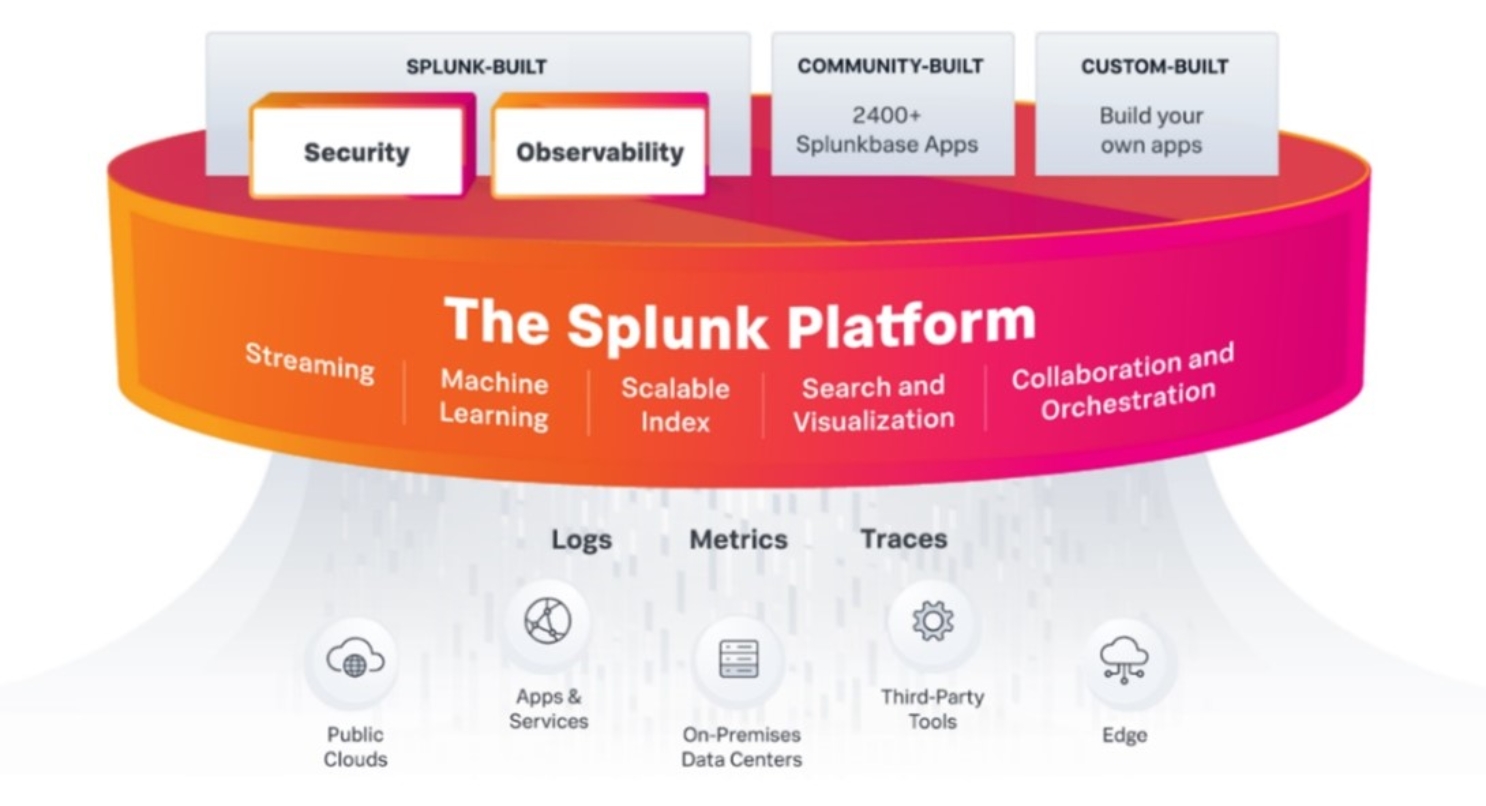
splunkって何?, splunk 構成図 – QDHN
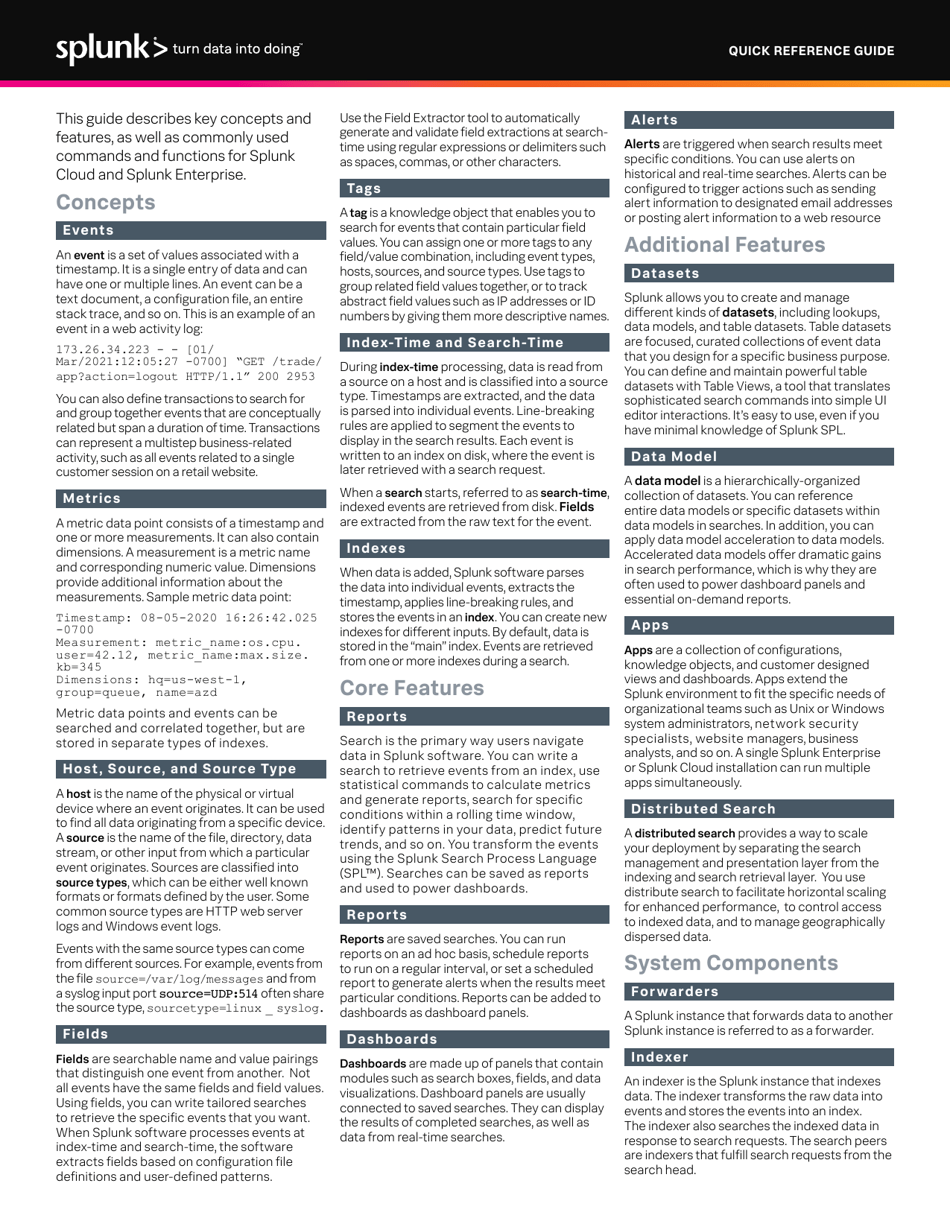
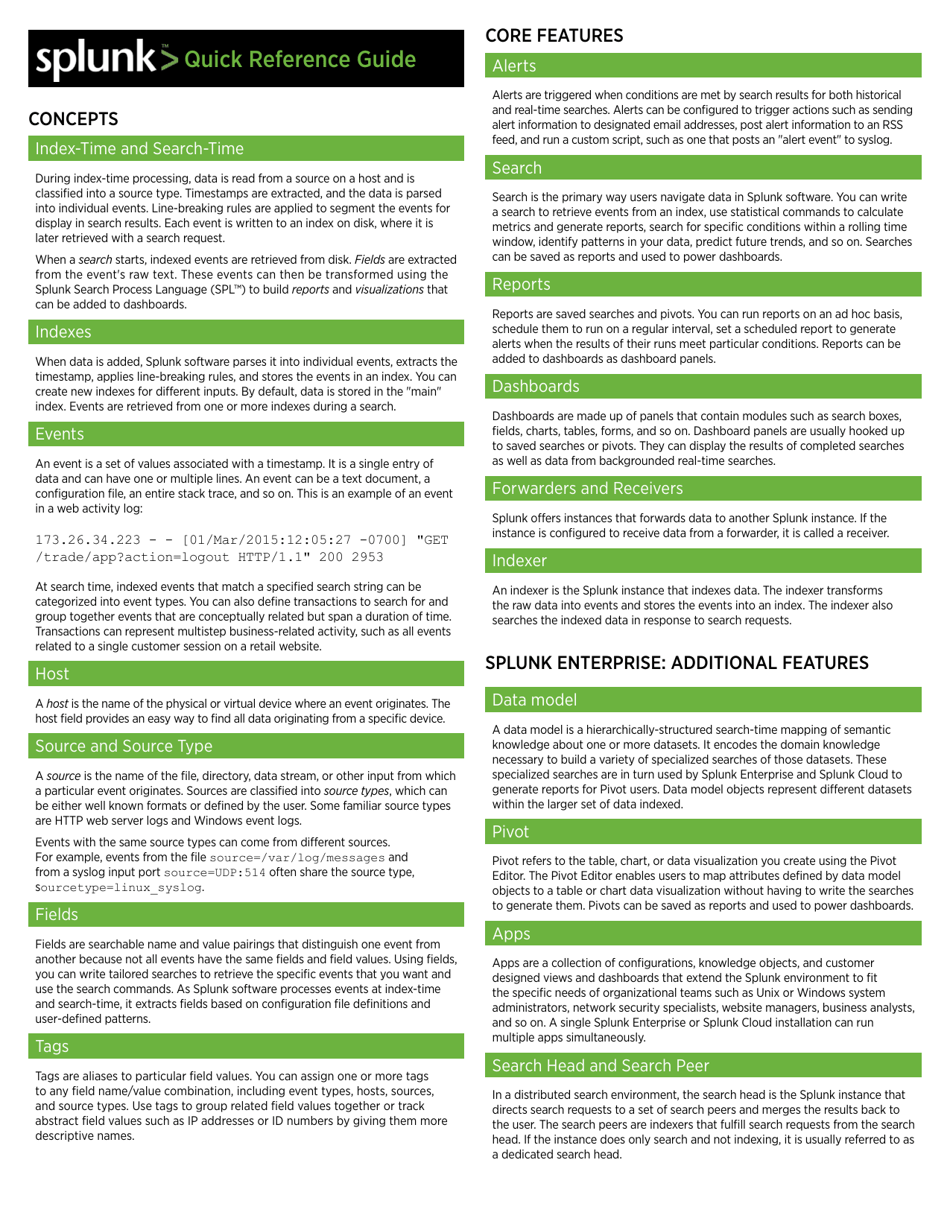
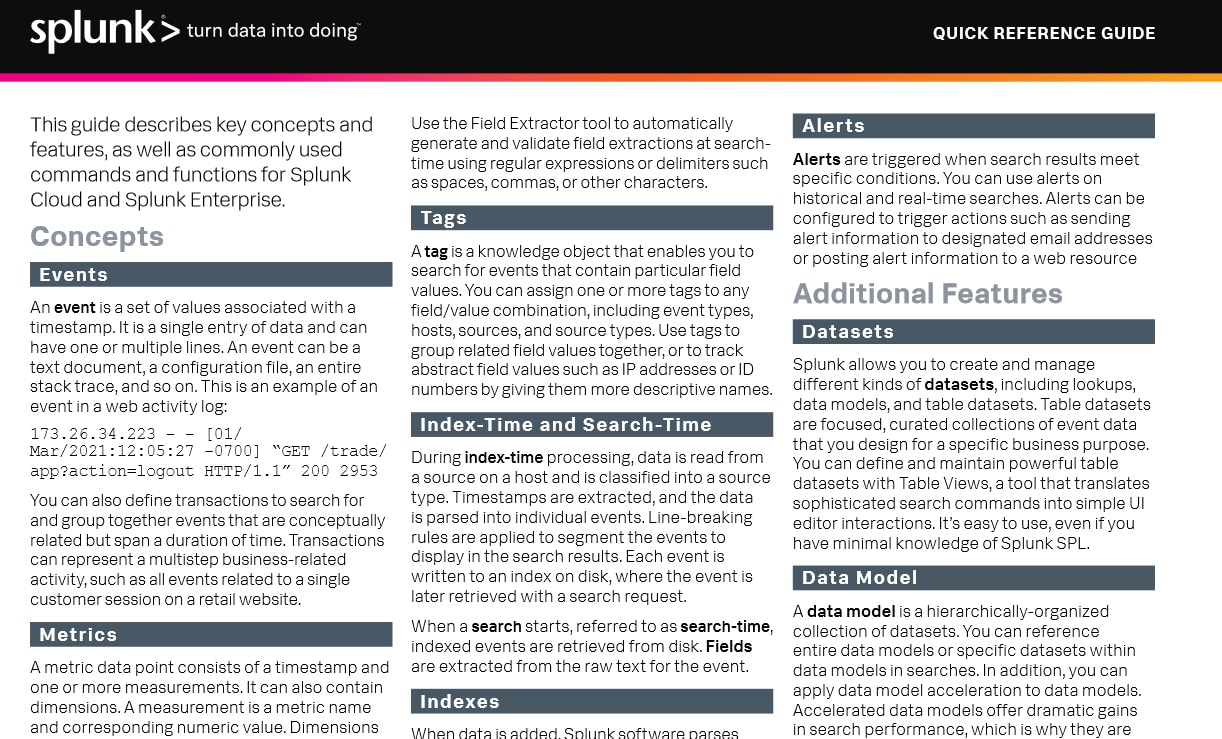
Splunk Dashboards Quick Reference Guide – QTCBPC
Splunk チートシート _ Splunk 使い方 | Splunkコマンド集 その2 #Splunk – TAET
Splunk 文字列 含む _ Splunk 指定したフィールドのみ – BPIKW
Splunk Synthetic Monitoringの製品概要 – QUSF
Splunk Install: Splunk Free To Play – LEYDHQ
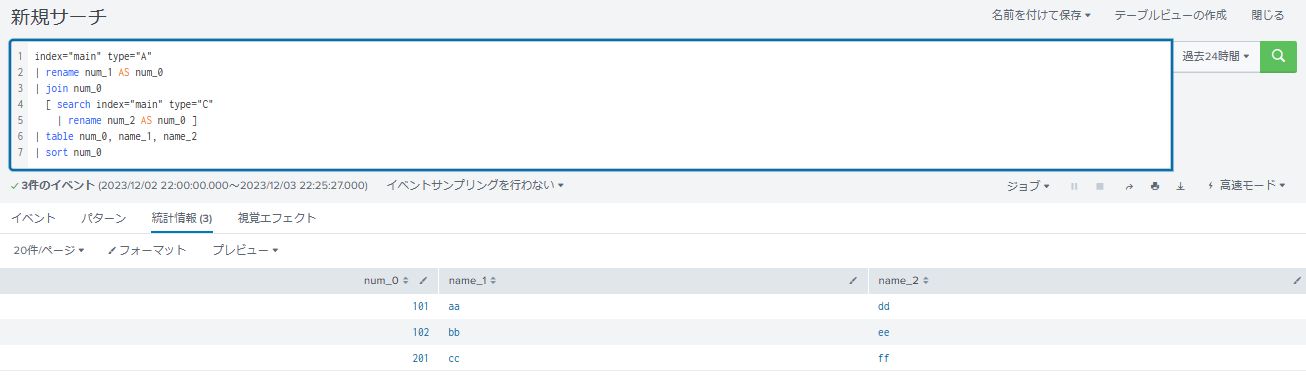
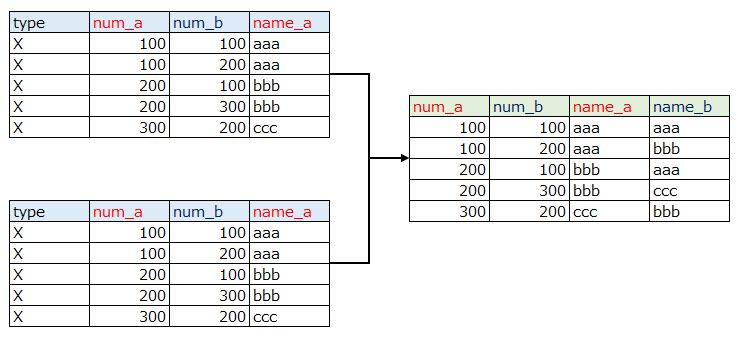
Splunk: 表の結合方法あれこれ #SPL - Qiita
VMware ESXi へのランサムウェア攻撃を検知/防止:Splunk がリリースするセキュリティ・ガイドとは? – IoT OT ...
Splunkでセキュリティダッシュボードを作成しよう!フィールド抽出と正規化 | Splunk
Splunk | 株式会社ロココ
Splunk EnterpriseとSplunk SOARの環境を構築する #Ubuntu - Qiita
自動化のさらに先へ - 企業が目指すべき「自律型SOC」とは | Splunk
Splunk Buckets Explained at Marcus Dacomb blog
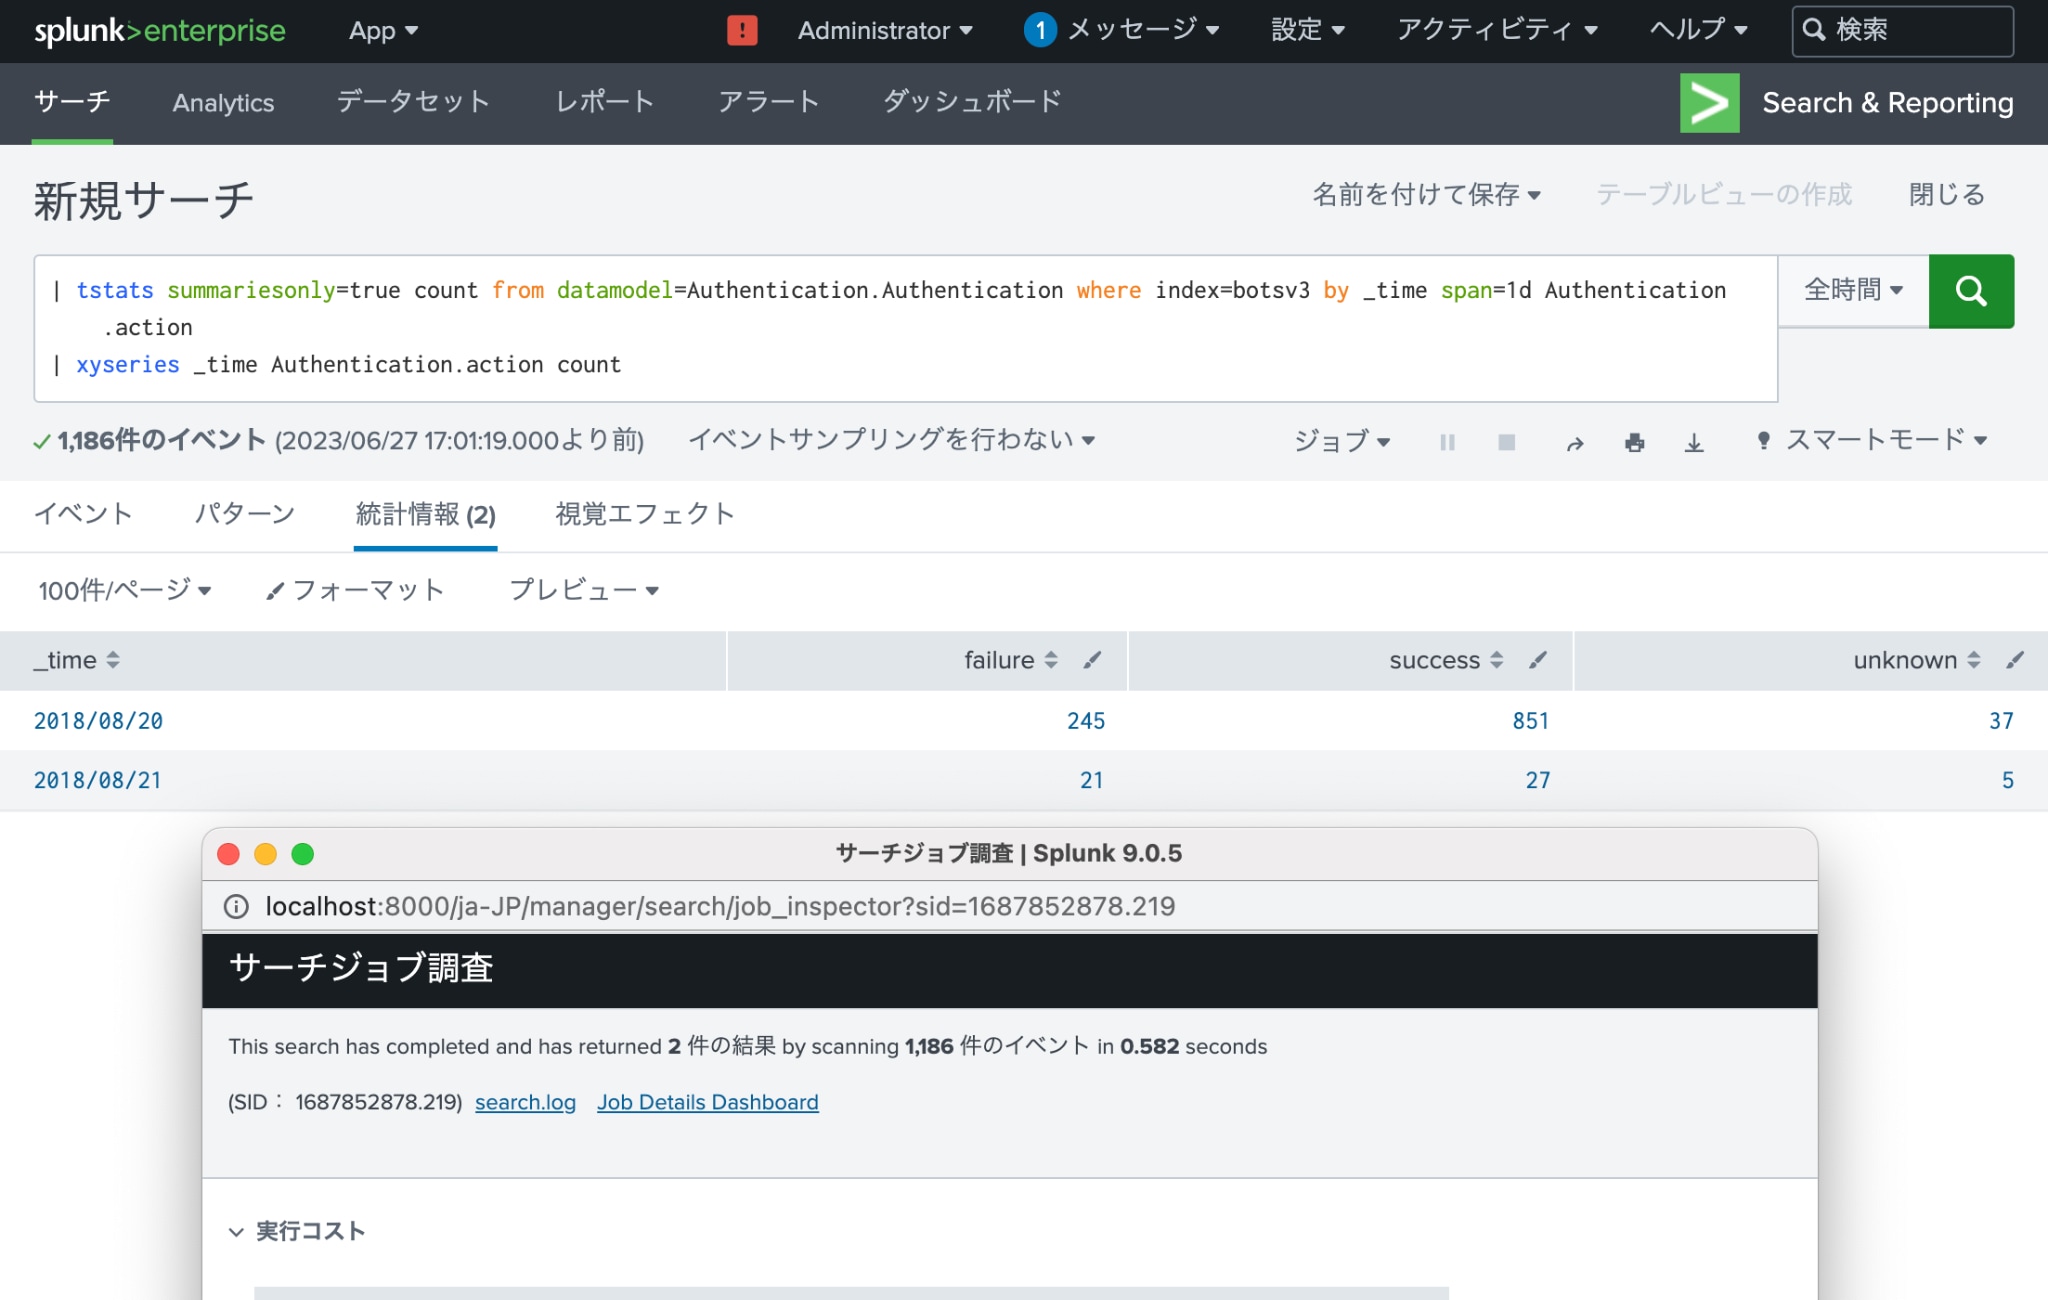
高速化したデータモデルとサマリーインデックスによるサーチ時間の短縮 | Splunk
Splunk Database Monitoring - Splunk Community
ユニバーサルかヘビーか、それが問題だ | Splunk
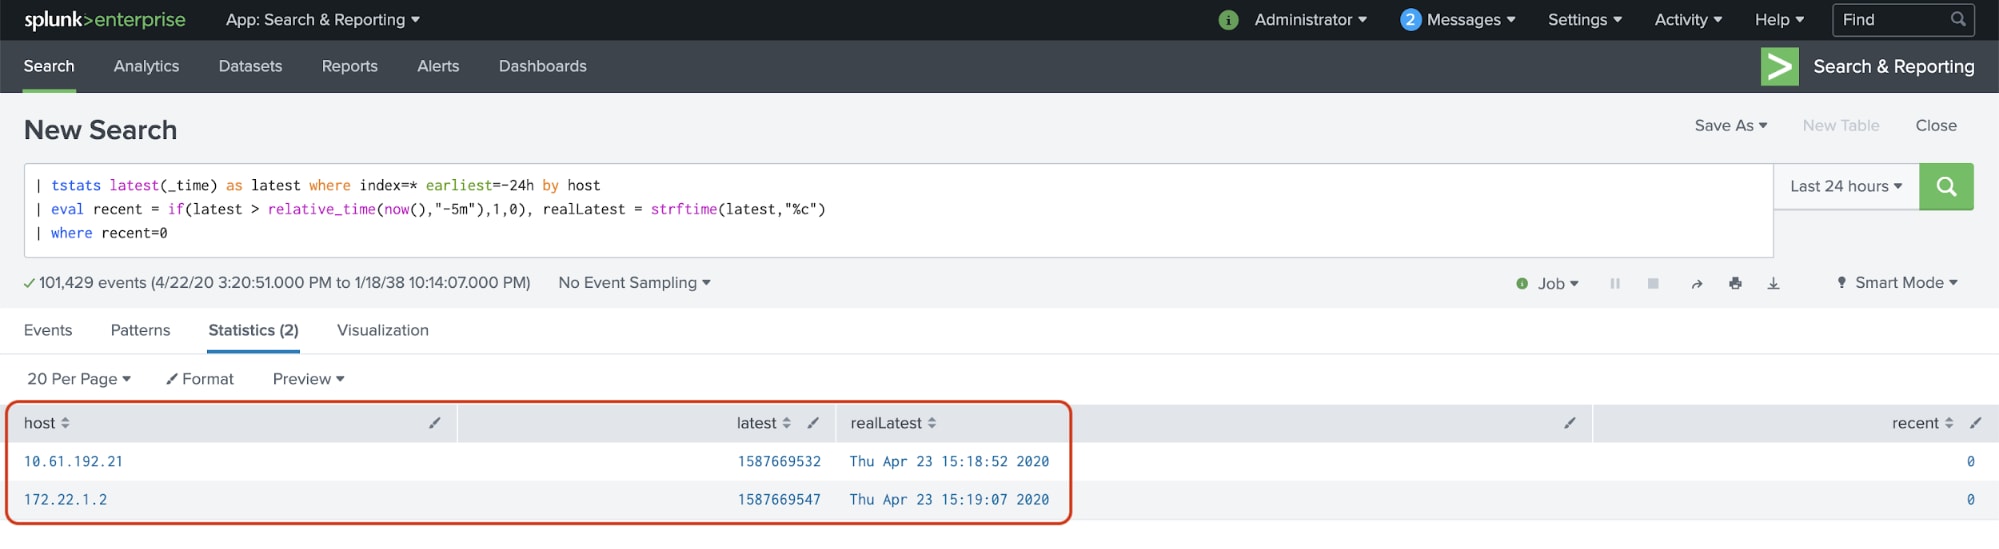
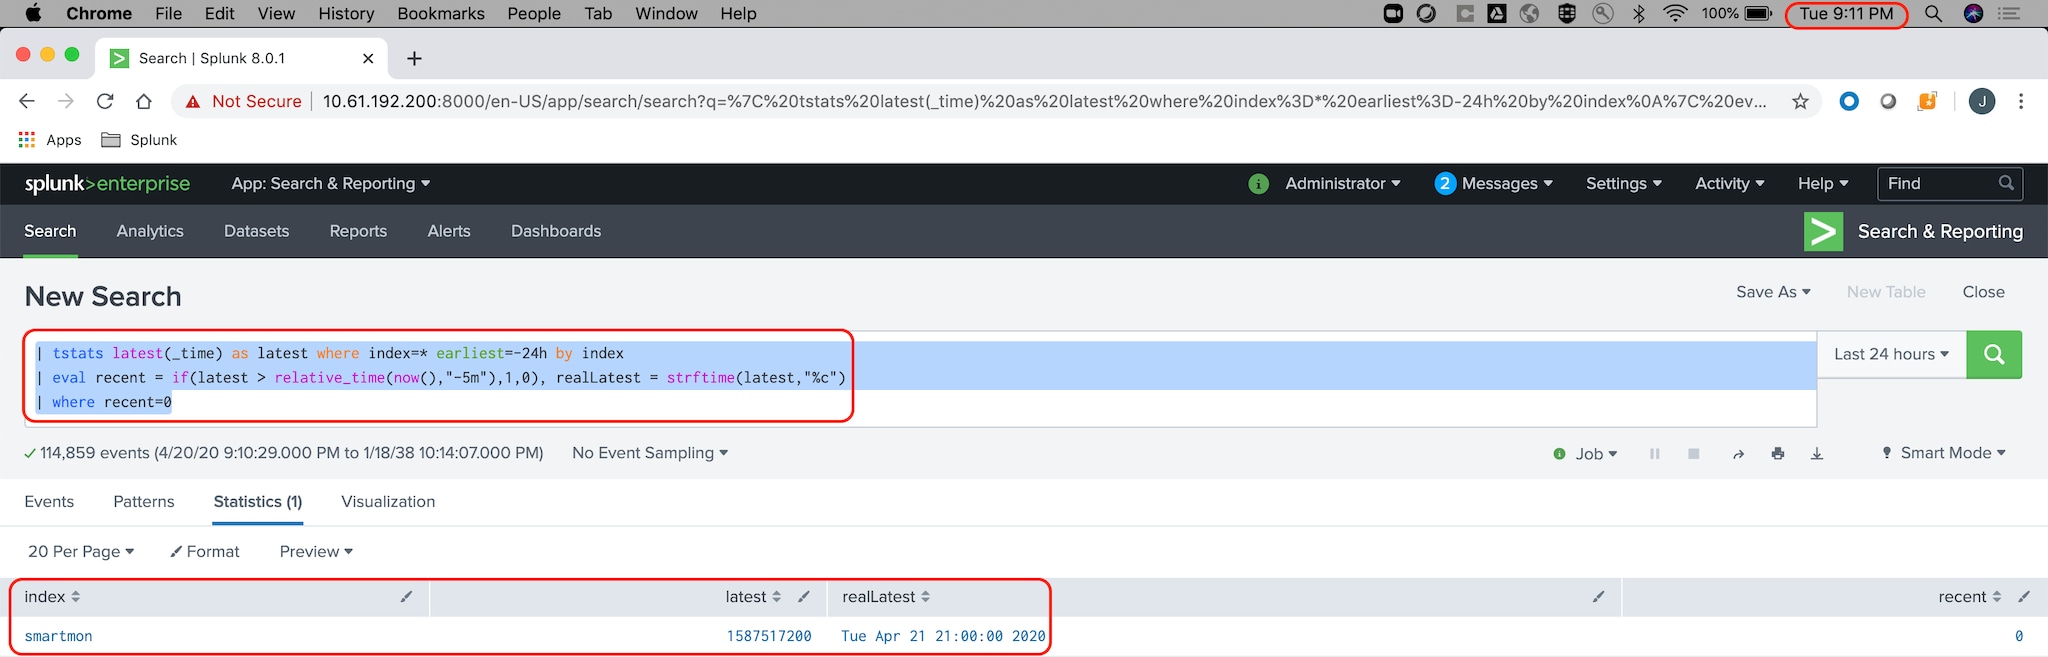
ホストからSplunkにログが送信されていないことをすばやく検出する方法 | Splunk
Splunkでセキュリティダッシュボードを作成しよう!データの取り込み(その2) | Splunk
Heavy Forwarderのインストールと設定 〜Ingest actionを用いたデータ前処理方法を添えて〜 | Splunk
SOC: Security Operations Center erklärt | Splunk
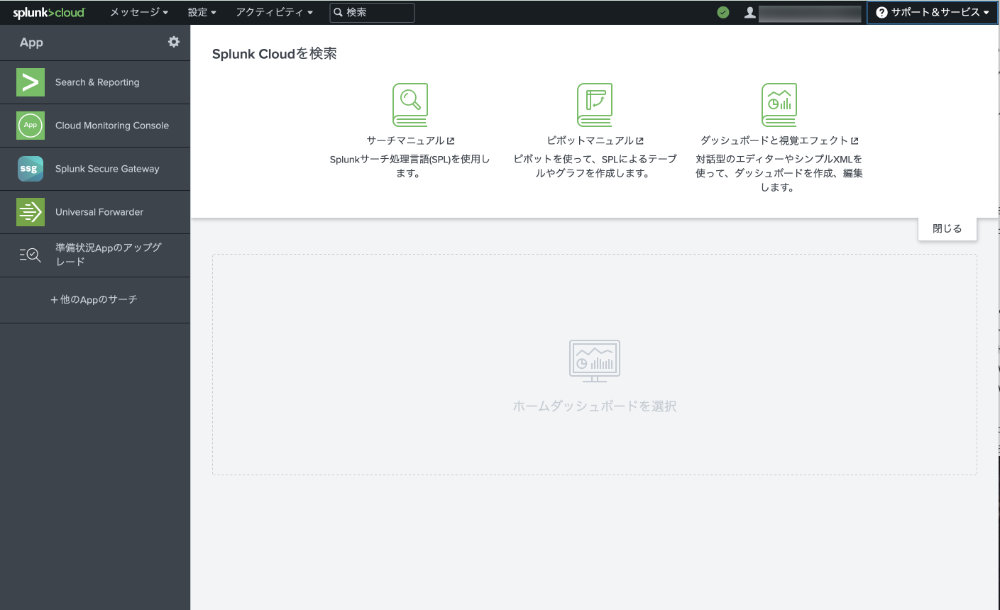
Windows OSのログを Universal Forwarder を使って Splunk Cloud に転送する | DevelopersIO
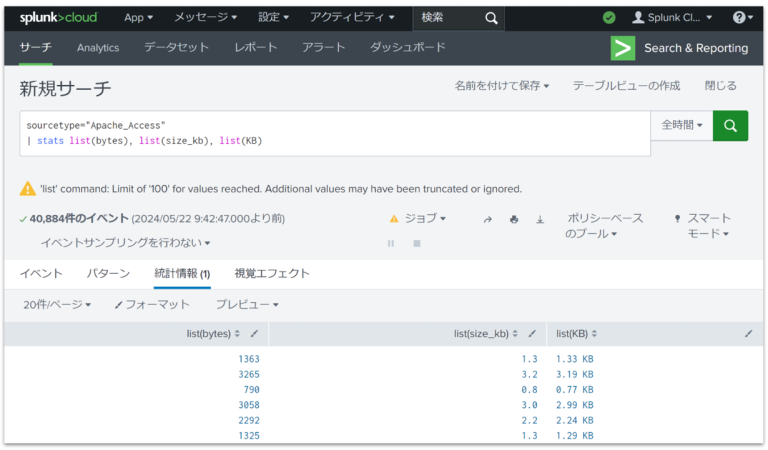
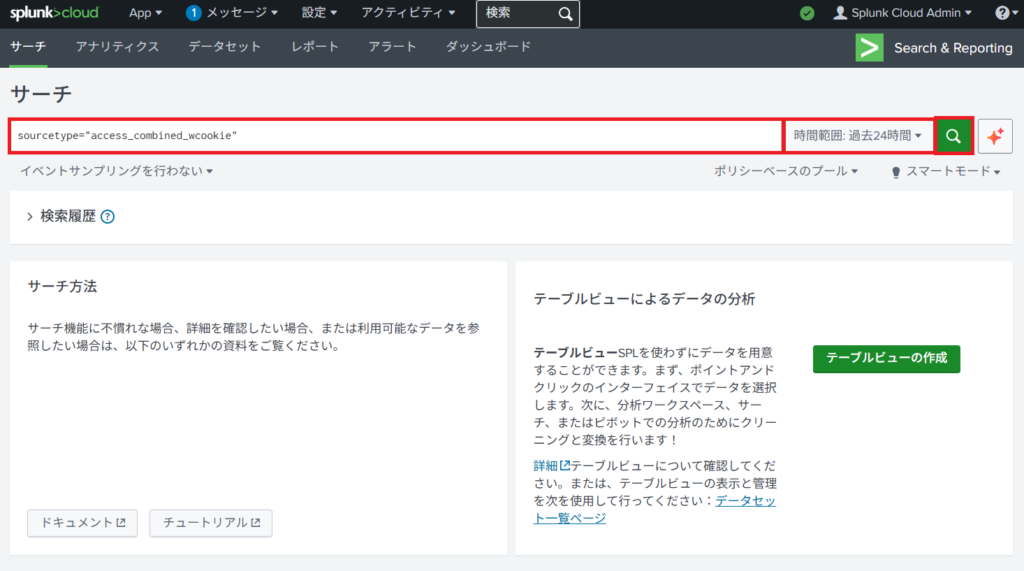
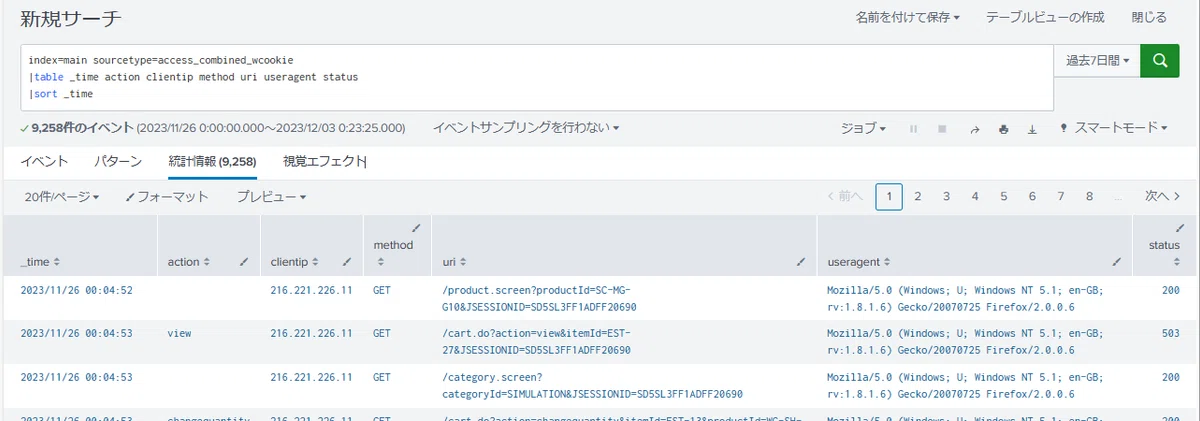
Splunk Cloudのデータ検索(SPL基本構文) | zerizeriのエンジニア技術ブログ
Splunk Cloudでユーザーロックがかかった際の解除方法 | DevelopersIO
Dashboard Studio:ダッシュボードのカスタマイズが簡単に | Splunk
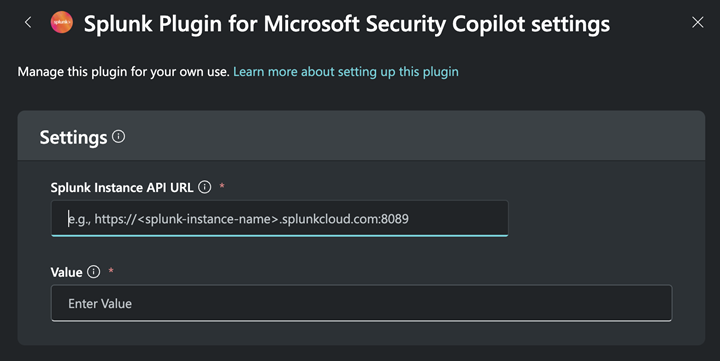
Splunk と Microsoft Security Copilot | Microsoft Learn
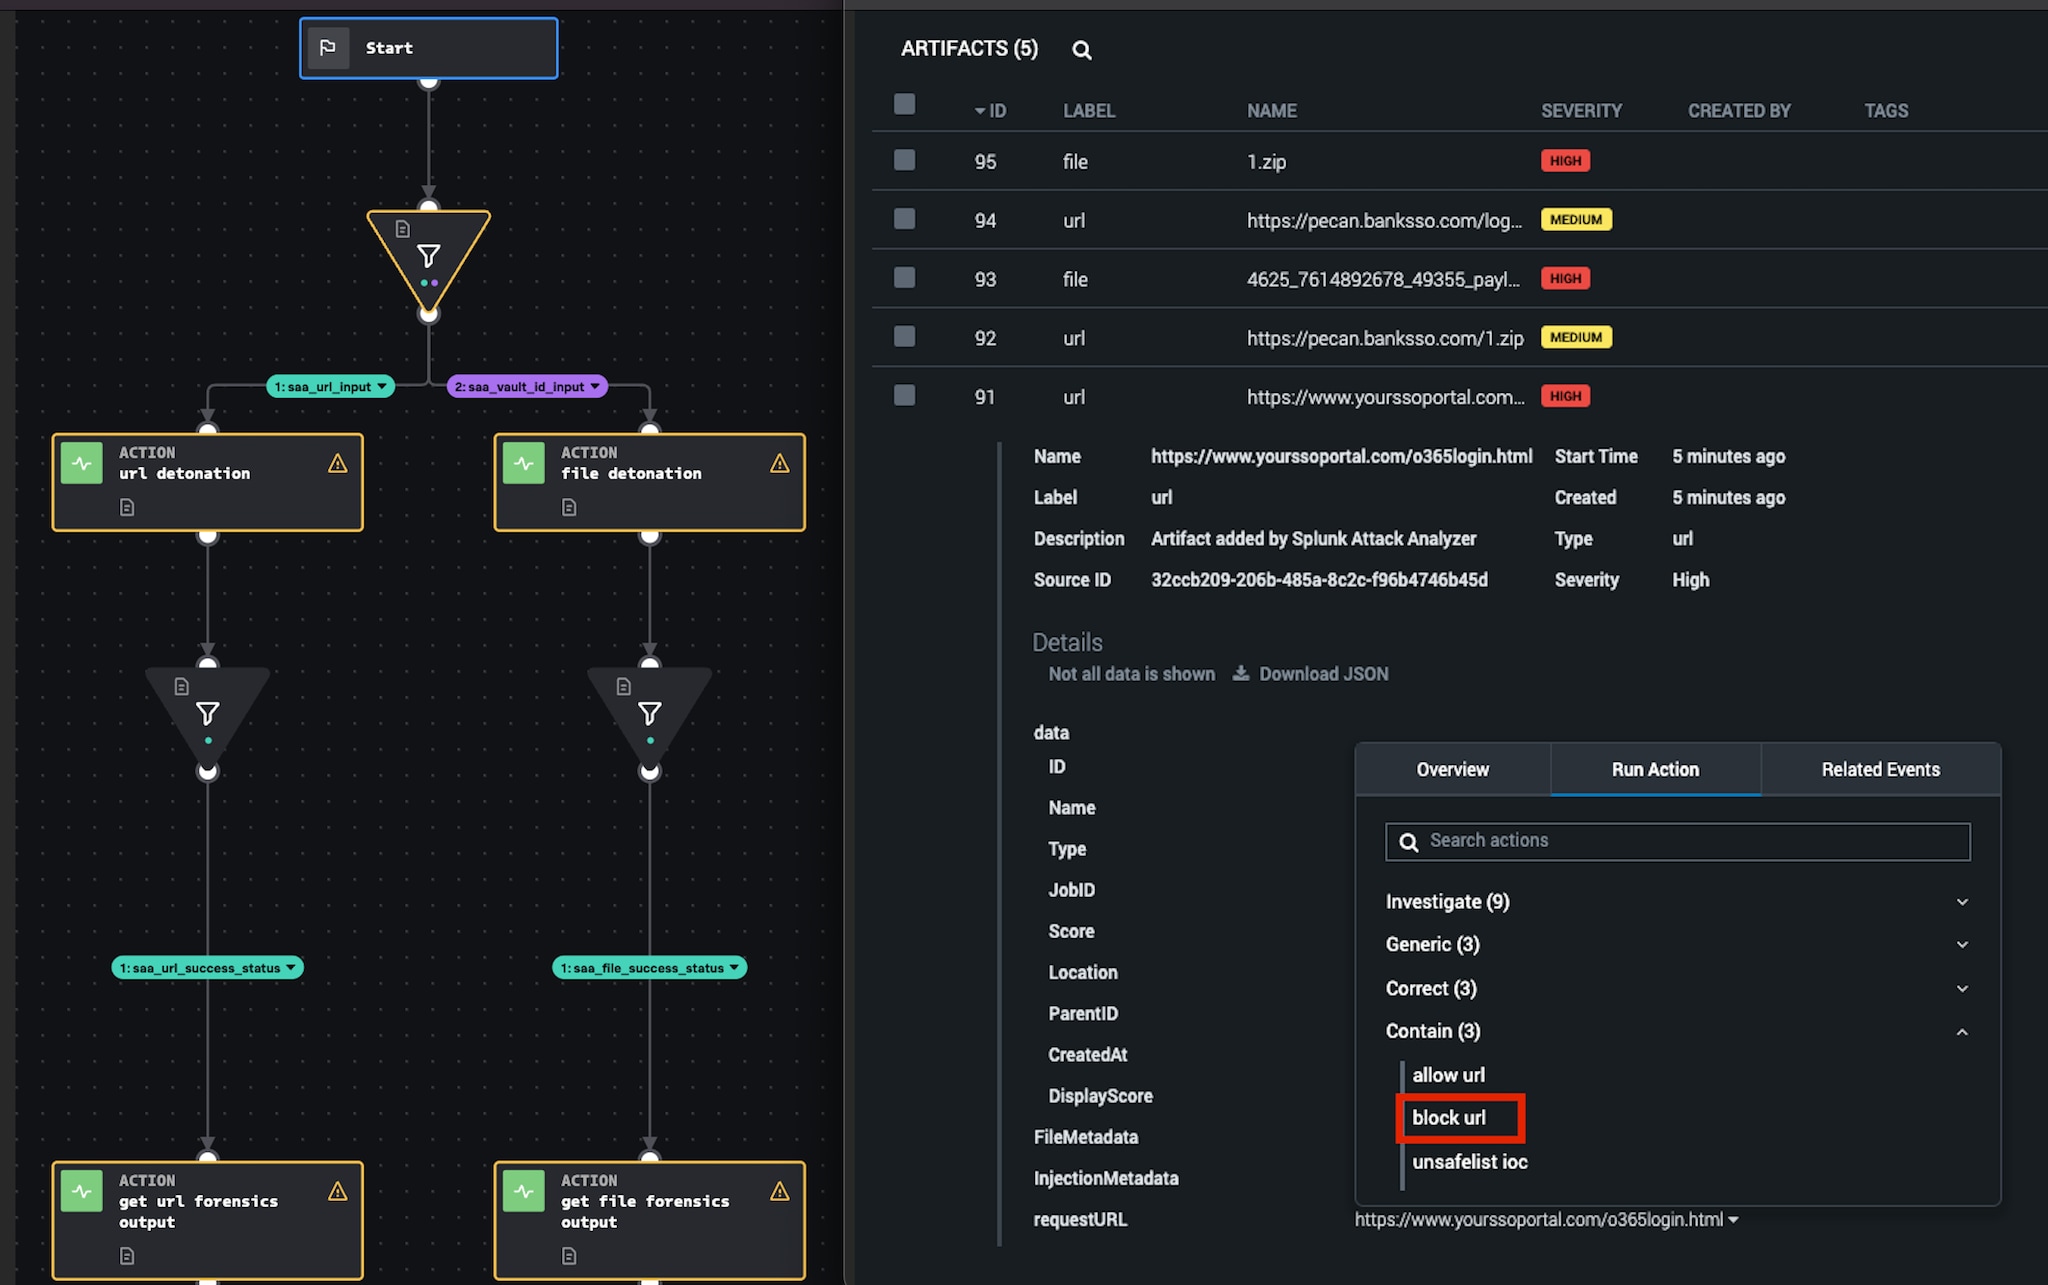
Splunk Attack Analyzerでクレデンシャルフィッシングとマルウェア攻撃の脅威分析を自動化 | Splunk
Splunkダッシュボード作成の基礎!〜ログイン状況を可視化してみよう〜 | Splunk
dispatchディレクトリ内の検索アーティファクト数が推奨値を超えている場合の対応方法 | Splunk
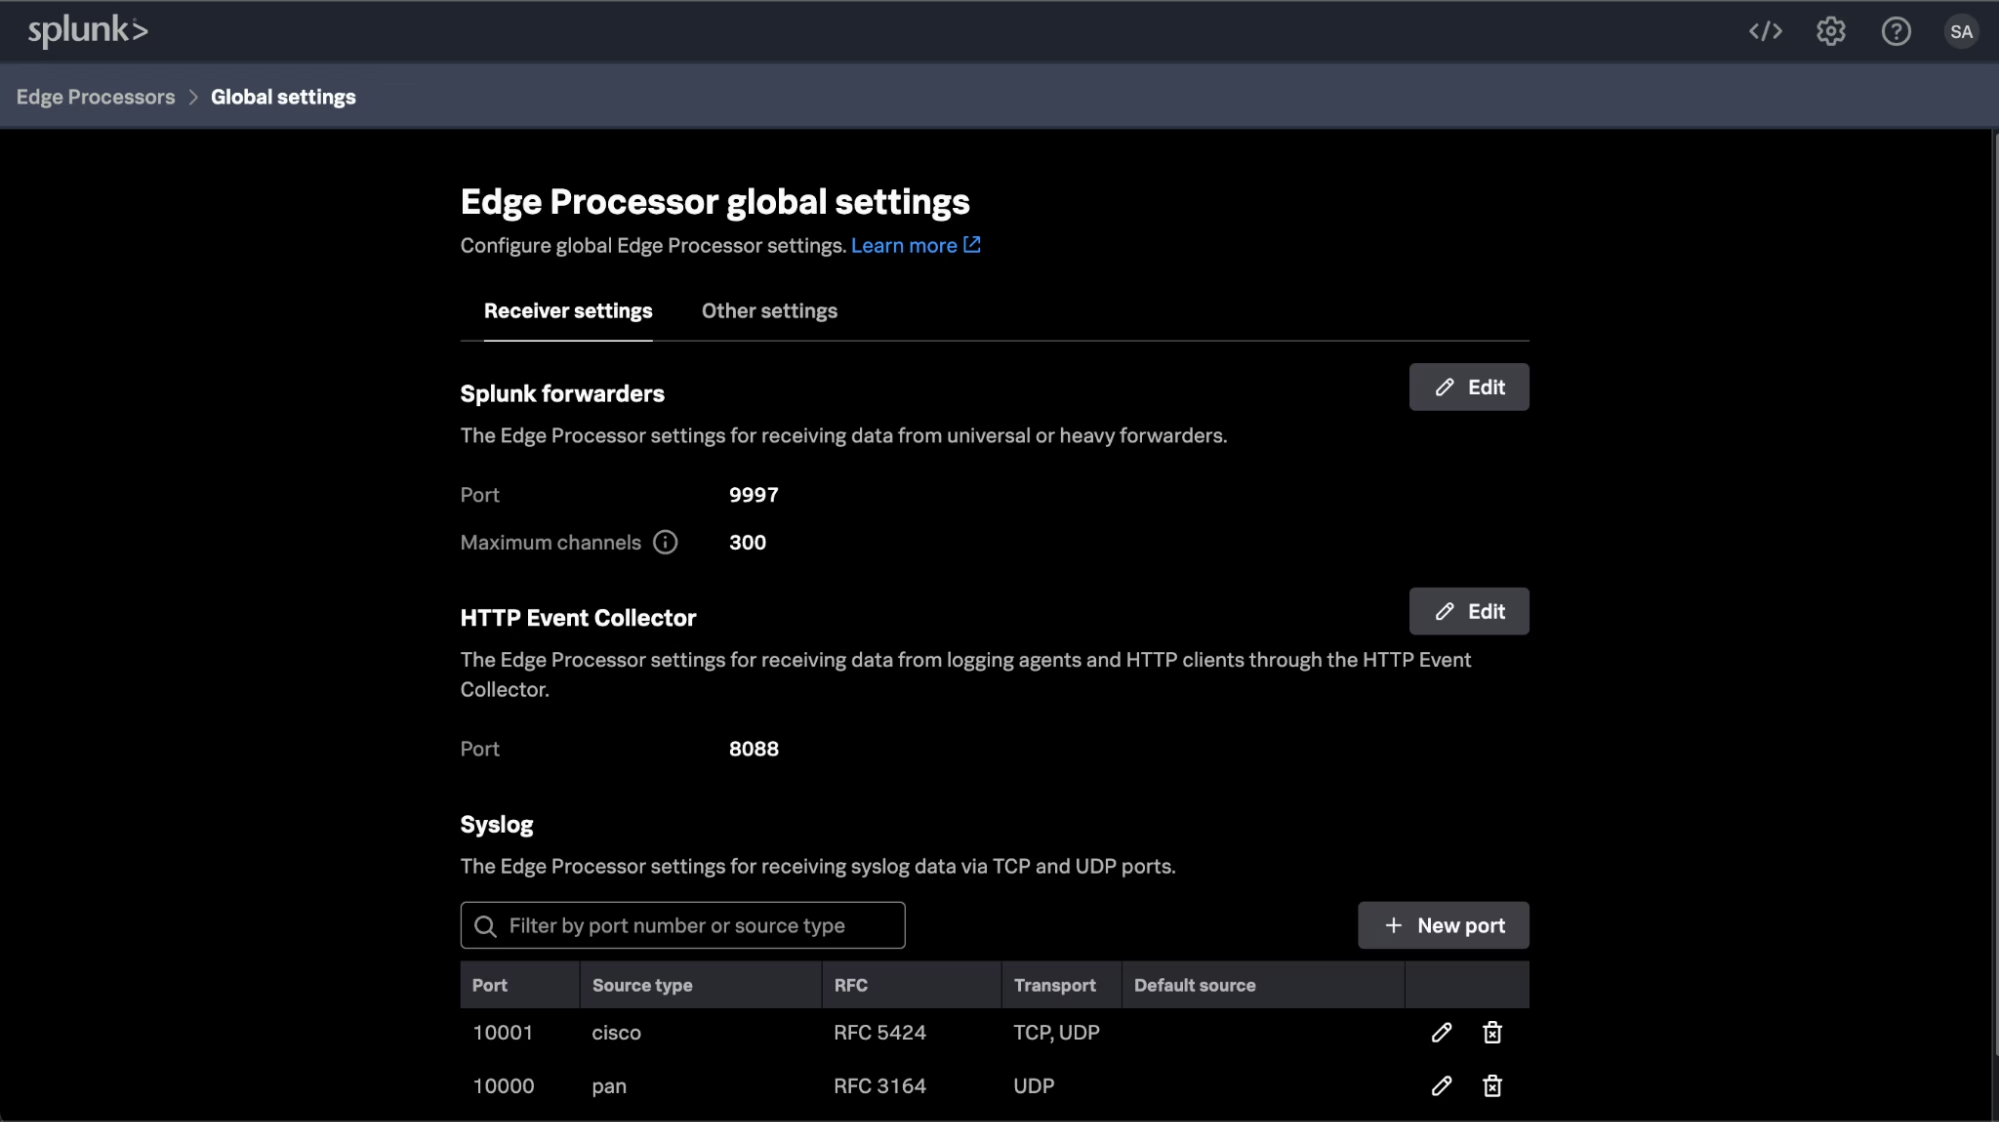
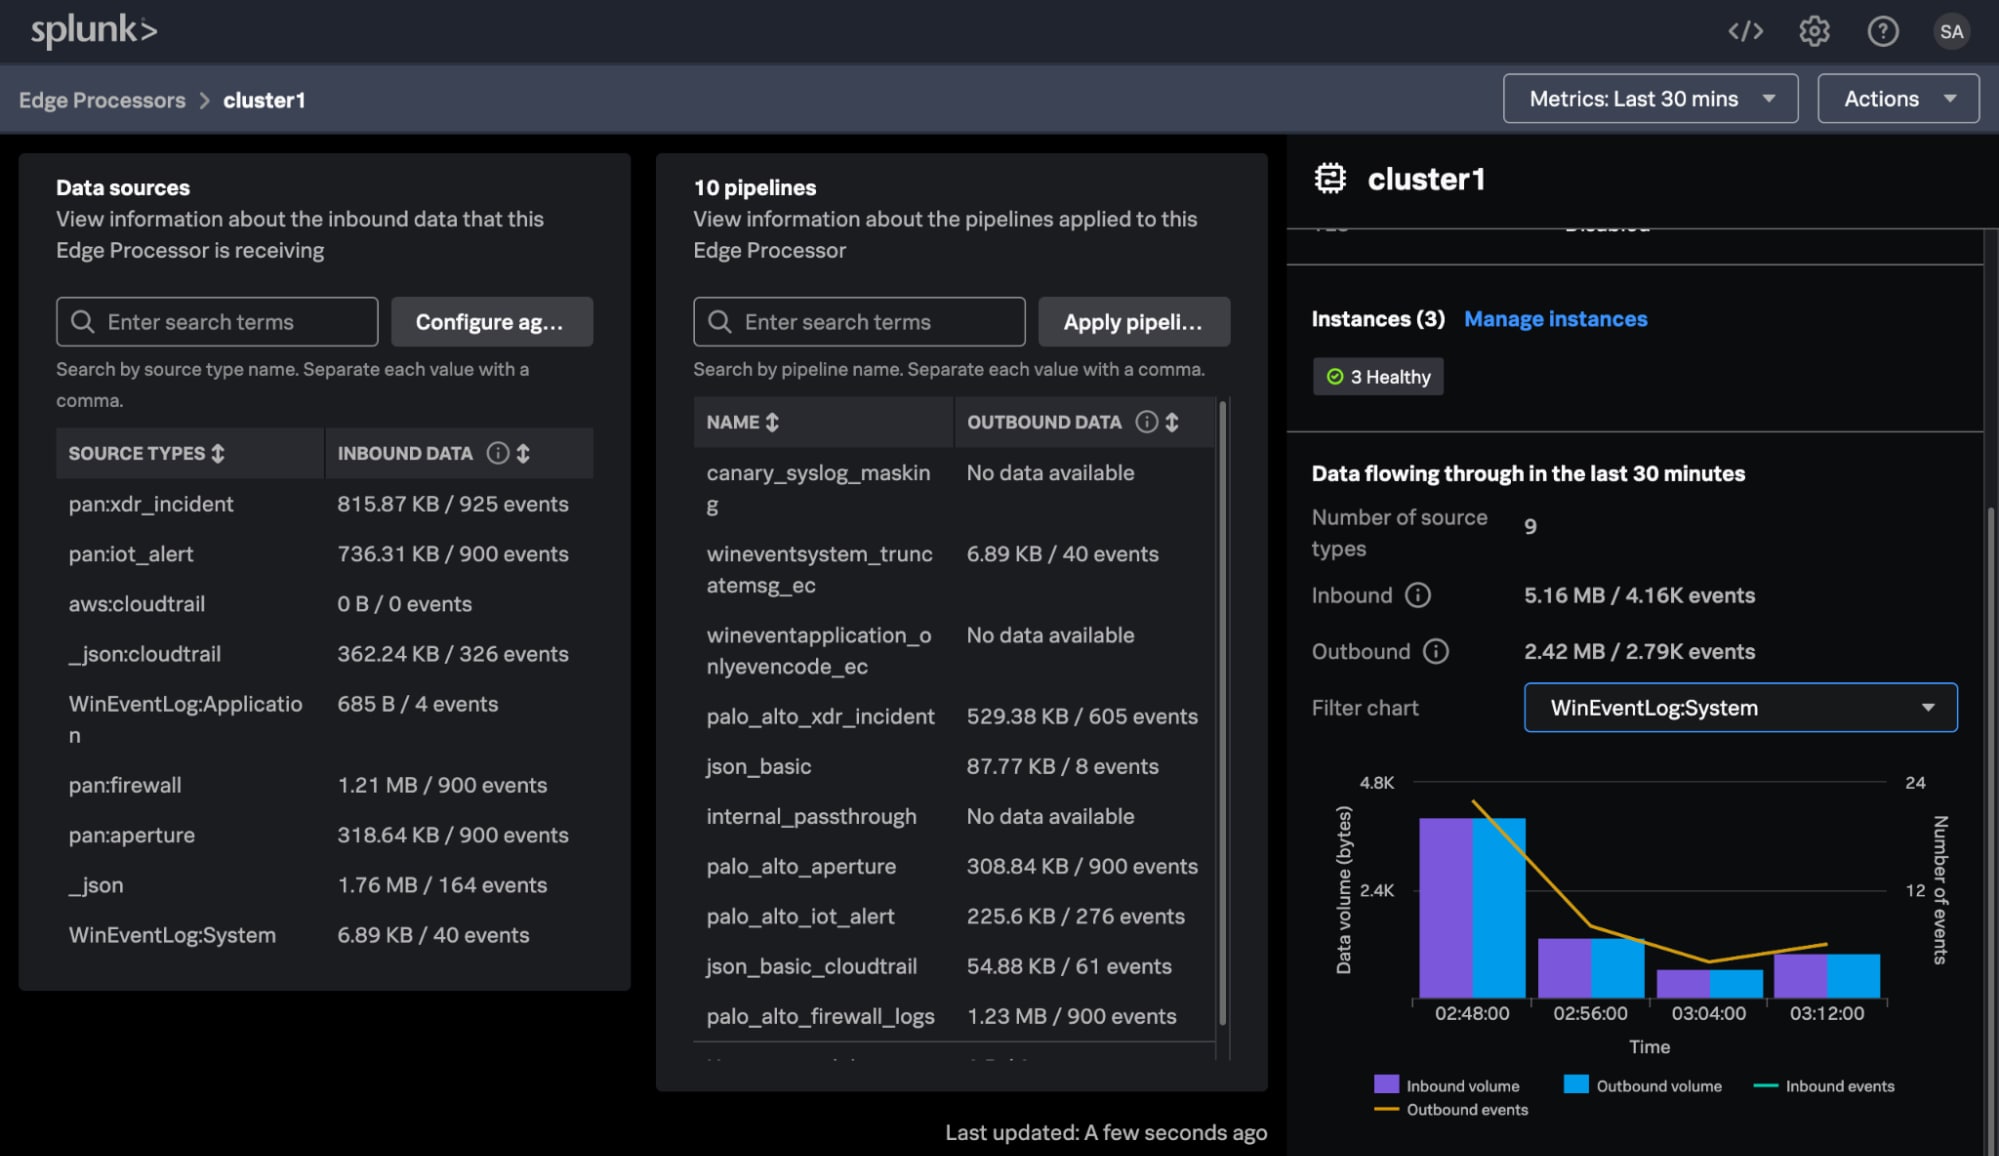
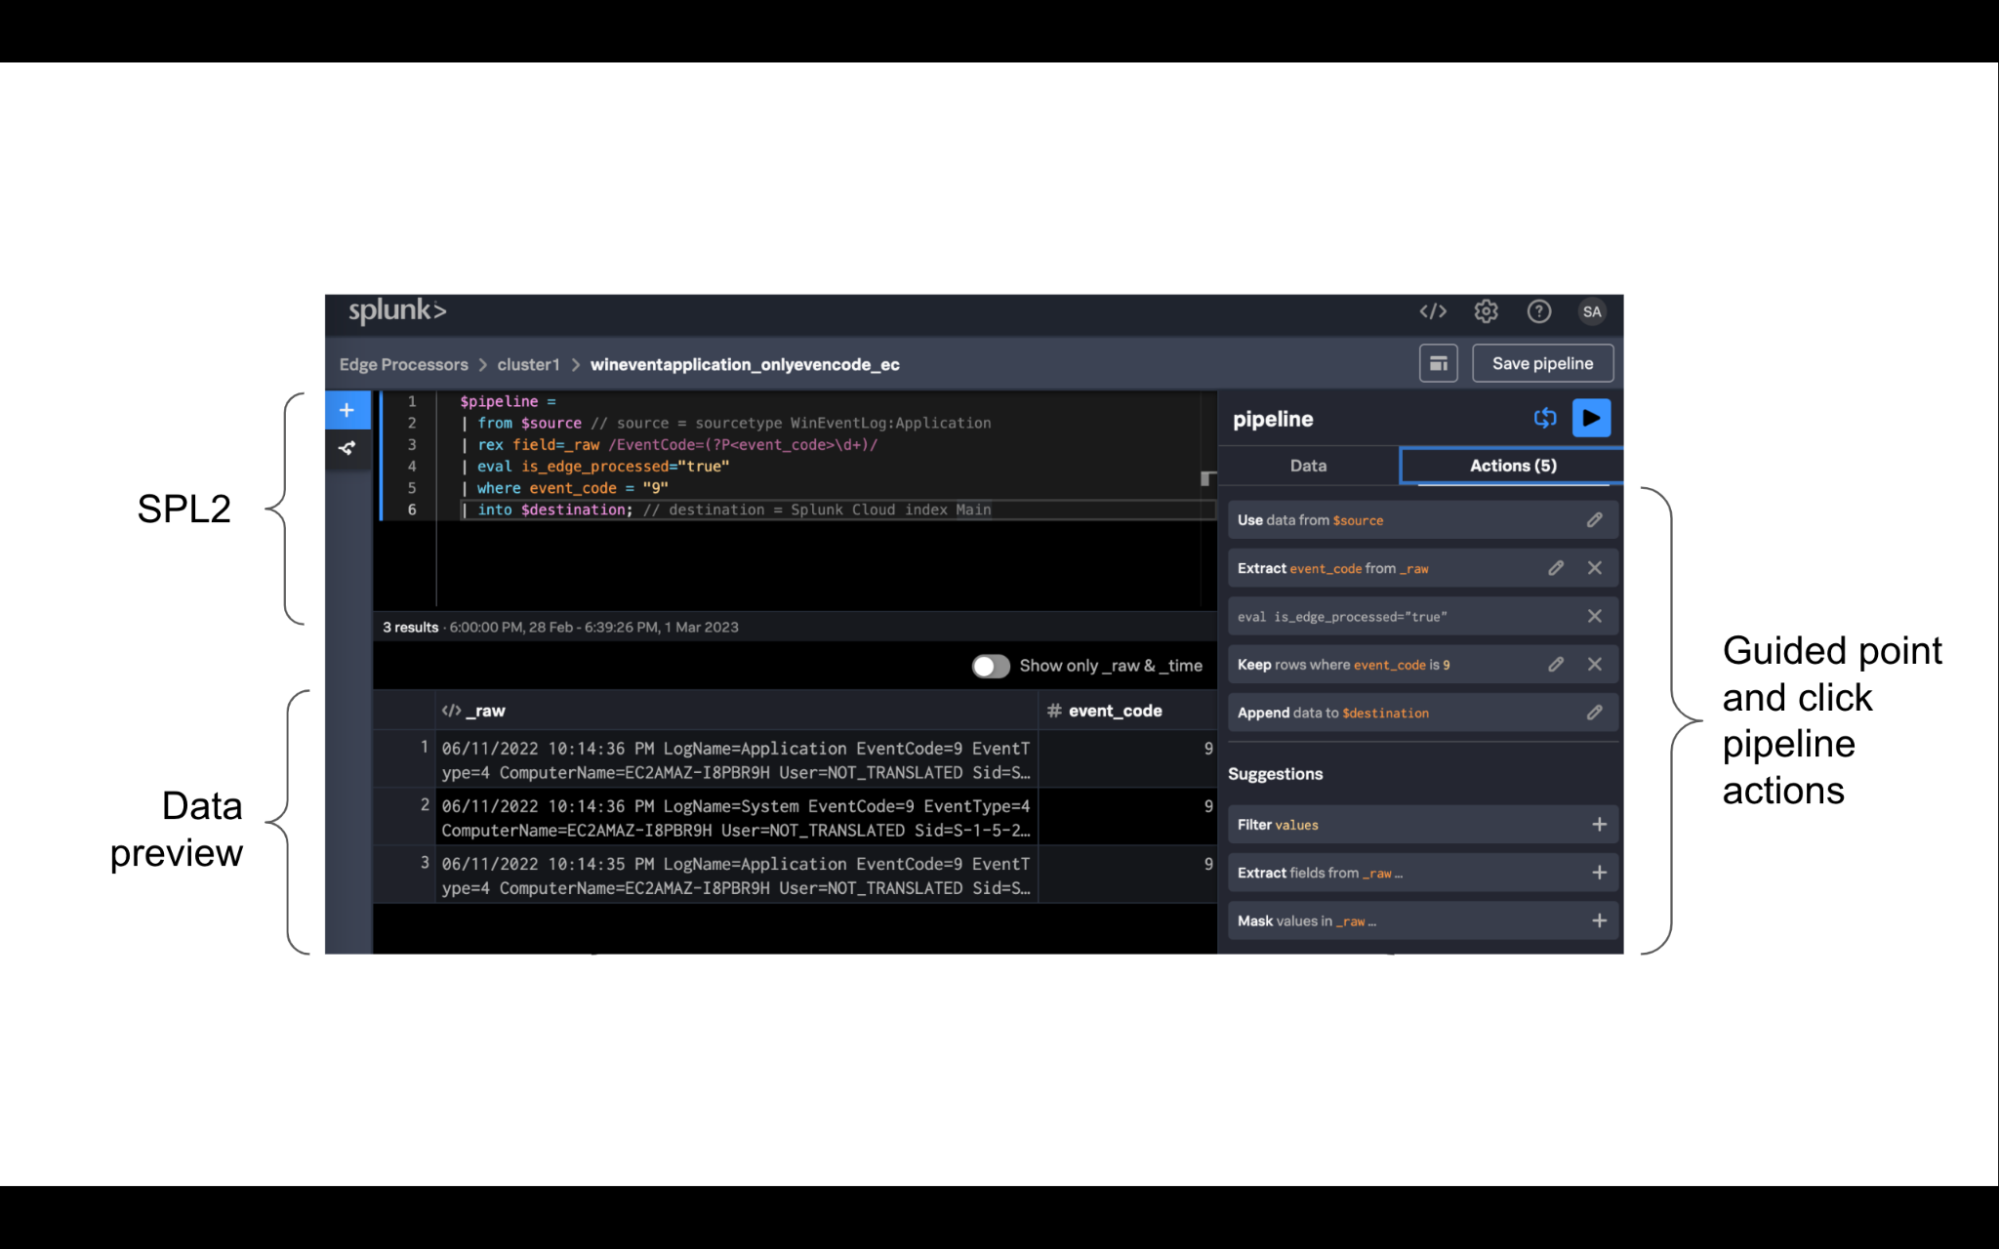
Splunk Edge Processorのご紹介:次世代のデータ変換 | Splunk
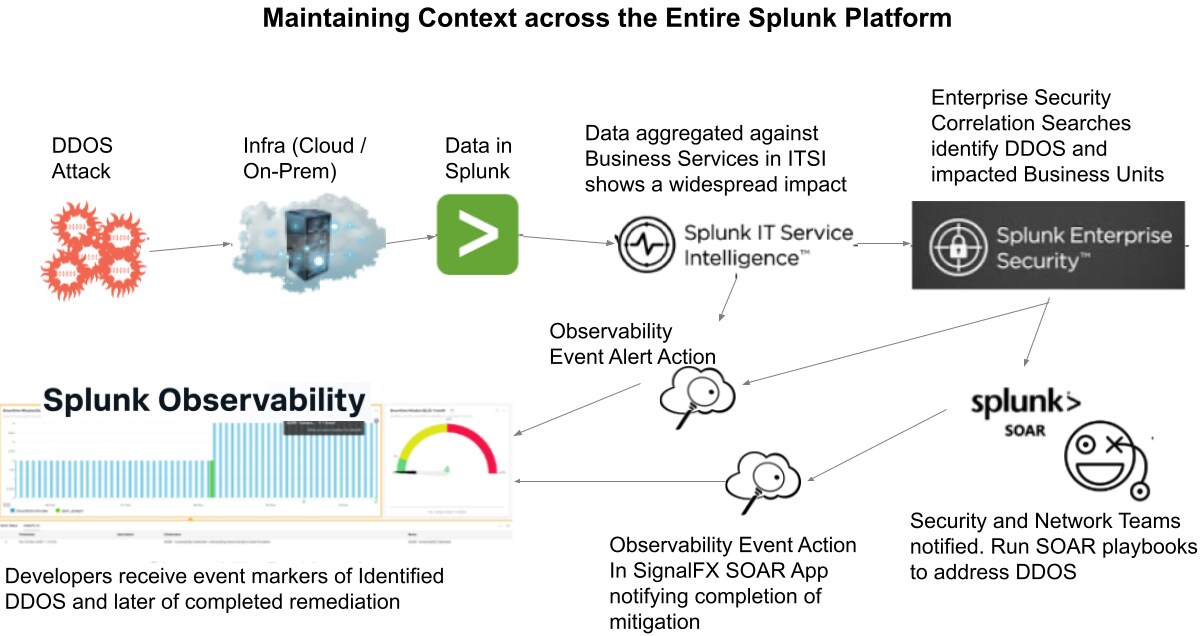
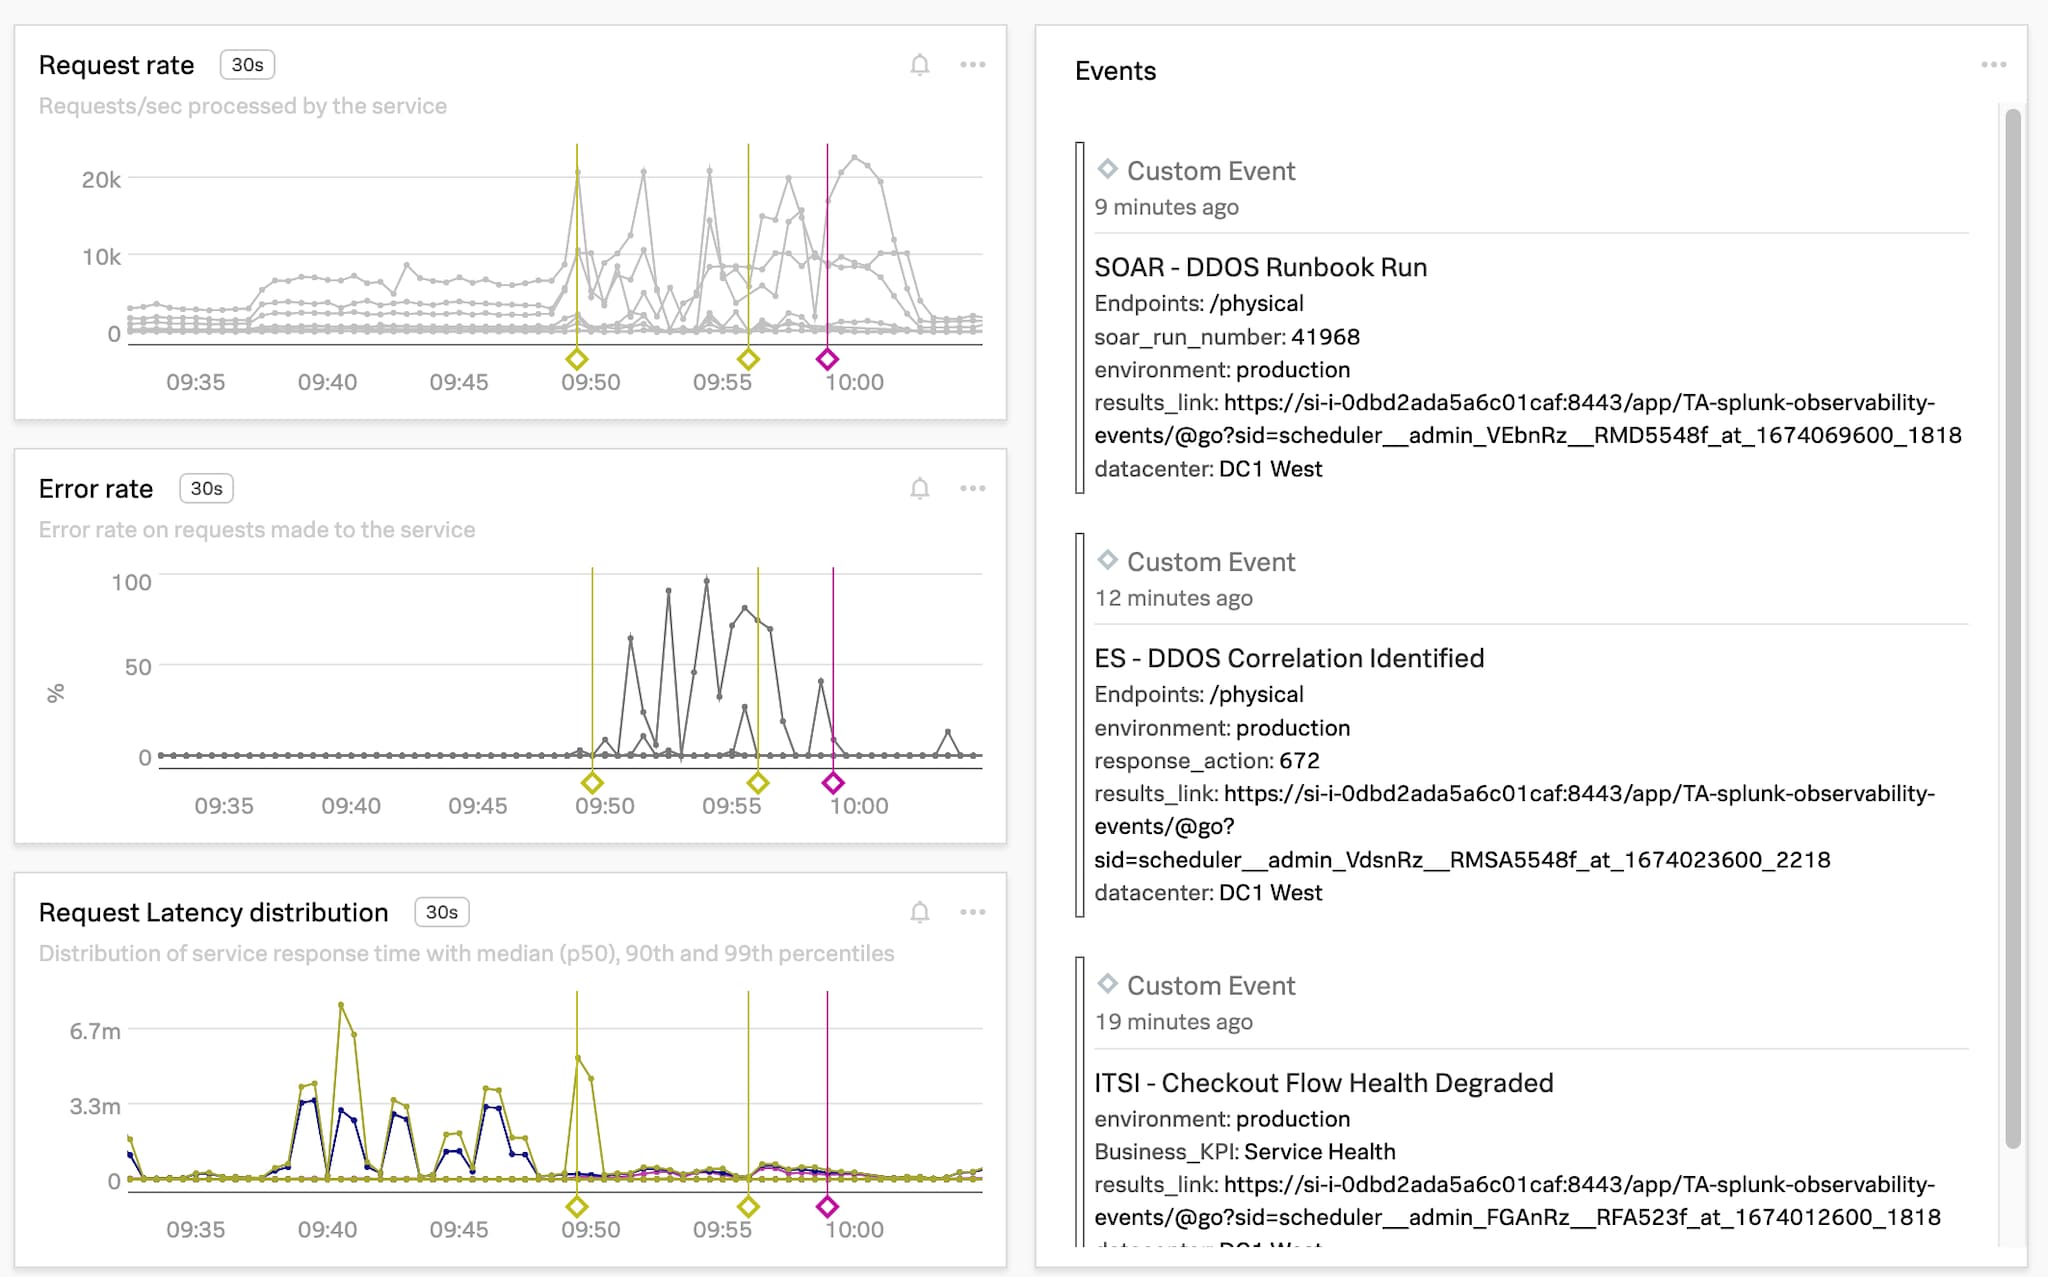
Splunk Observabilityイベントを使って他のSplunk製品にコンテキストを渡す | Splunk
オブザーバビリティのトラブルシューティングと進化した監視方法 | Splunk
Splunk Observability CloudのAI Agent Monitoringを活用してLLMやエージェントのパフォーマンスを ...
脆弱性、脅威、リスクの基本 | Splunk
ディテクターをカスタマイズしてアラートの実用性をさらに高める方法 | Splunk
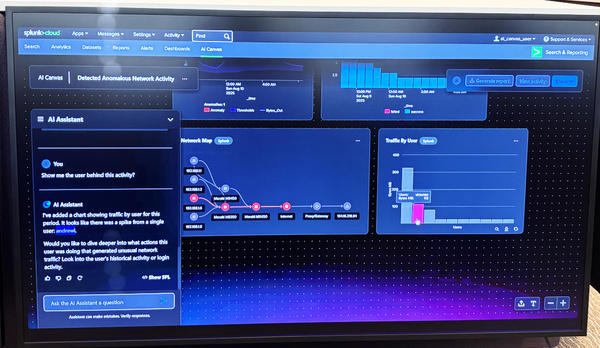
未経験からLLMの達人へ:Splunkで独自のAIアシスタントを計画、設計、運用化する方法 | Splunk
Change Splunk in Dark Mode - YouTube
OpenTelemetry、自動インストルメンテーション、Splunk Observability Cloudの活用促進 | Splunk
Dashboard Studio:Splunk Enterprise 10.0と9.4の新機能 | Splunk
ログに従え!AIで認証情報の悪用を検出 | Splunk
Splunk購入の選択肢 - ワークロードベース価格体系と取り込みデータ量ベース価格体系 | Splunk
シスコの日本戦略でSplunkが果たす大きな役割 | Splunk
Splunk Asset and Risk Intelligenceのセキュリティ機能 | Splunk
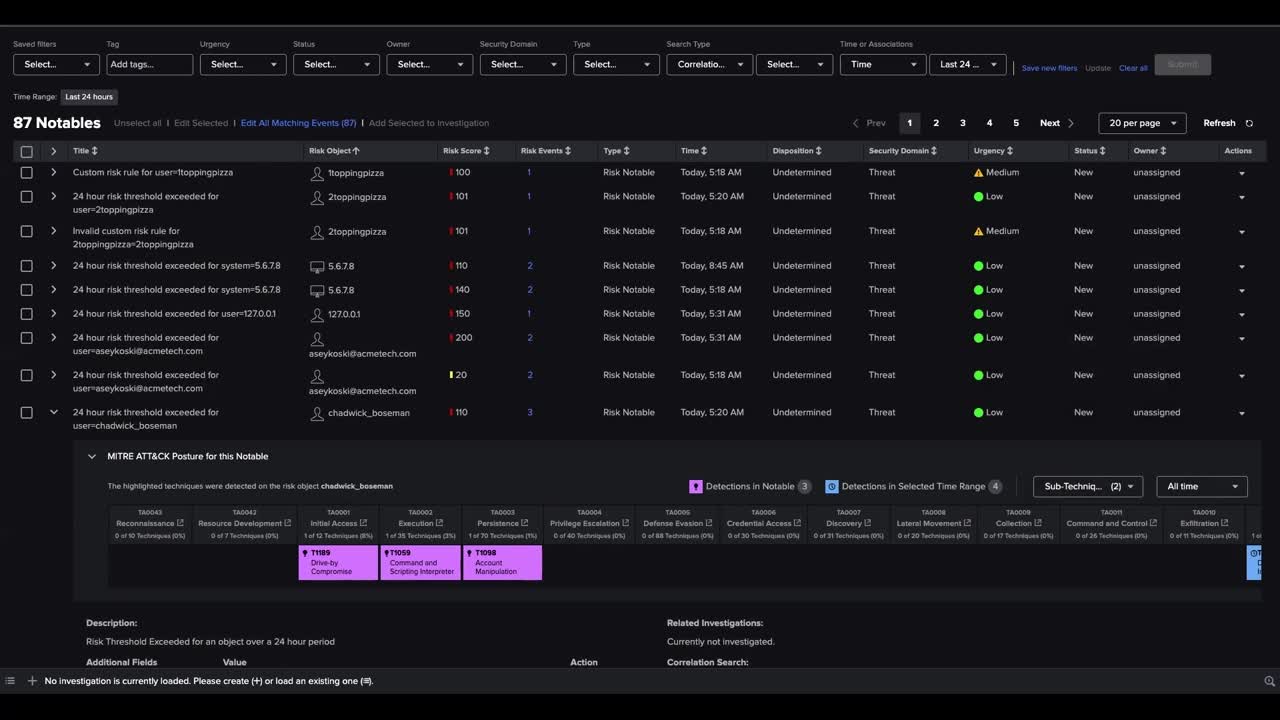
Splunk Enterprise Securityの機能 | Splunk
Splunk Dashboard Studio トラブルシューティング完全ガイド 「わかっていないことがわかっていない」問題発生している ...
クラウド接続ソリューション型Splunk AI Assistant for SPLのご紹介:GPU管理が不要なオンプレミスAI | Splunk
テレメトリの基本:テレメトリの概要 | Splunk
Splunk CloudのトライアルにてREST APIが本当に利用できないのか確認してみた - k2-ornata(個人的「やってみたこと」ブログ)
Splunk ログ調査を効率化する方法その②(サーチマクロの使用)|shiro
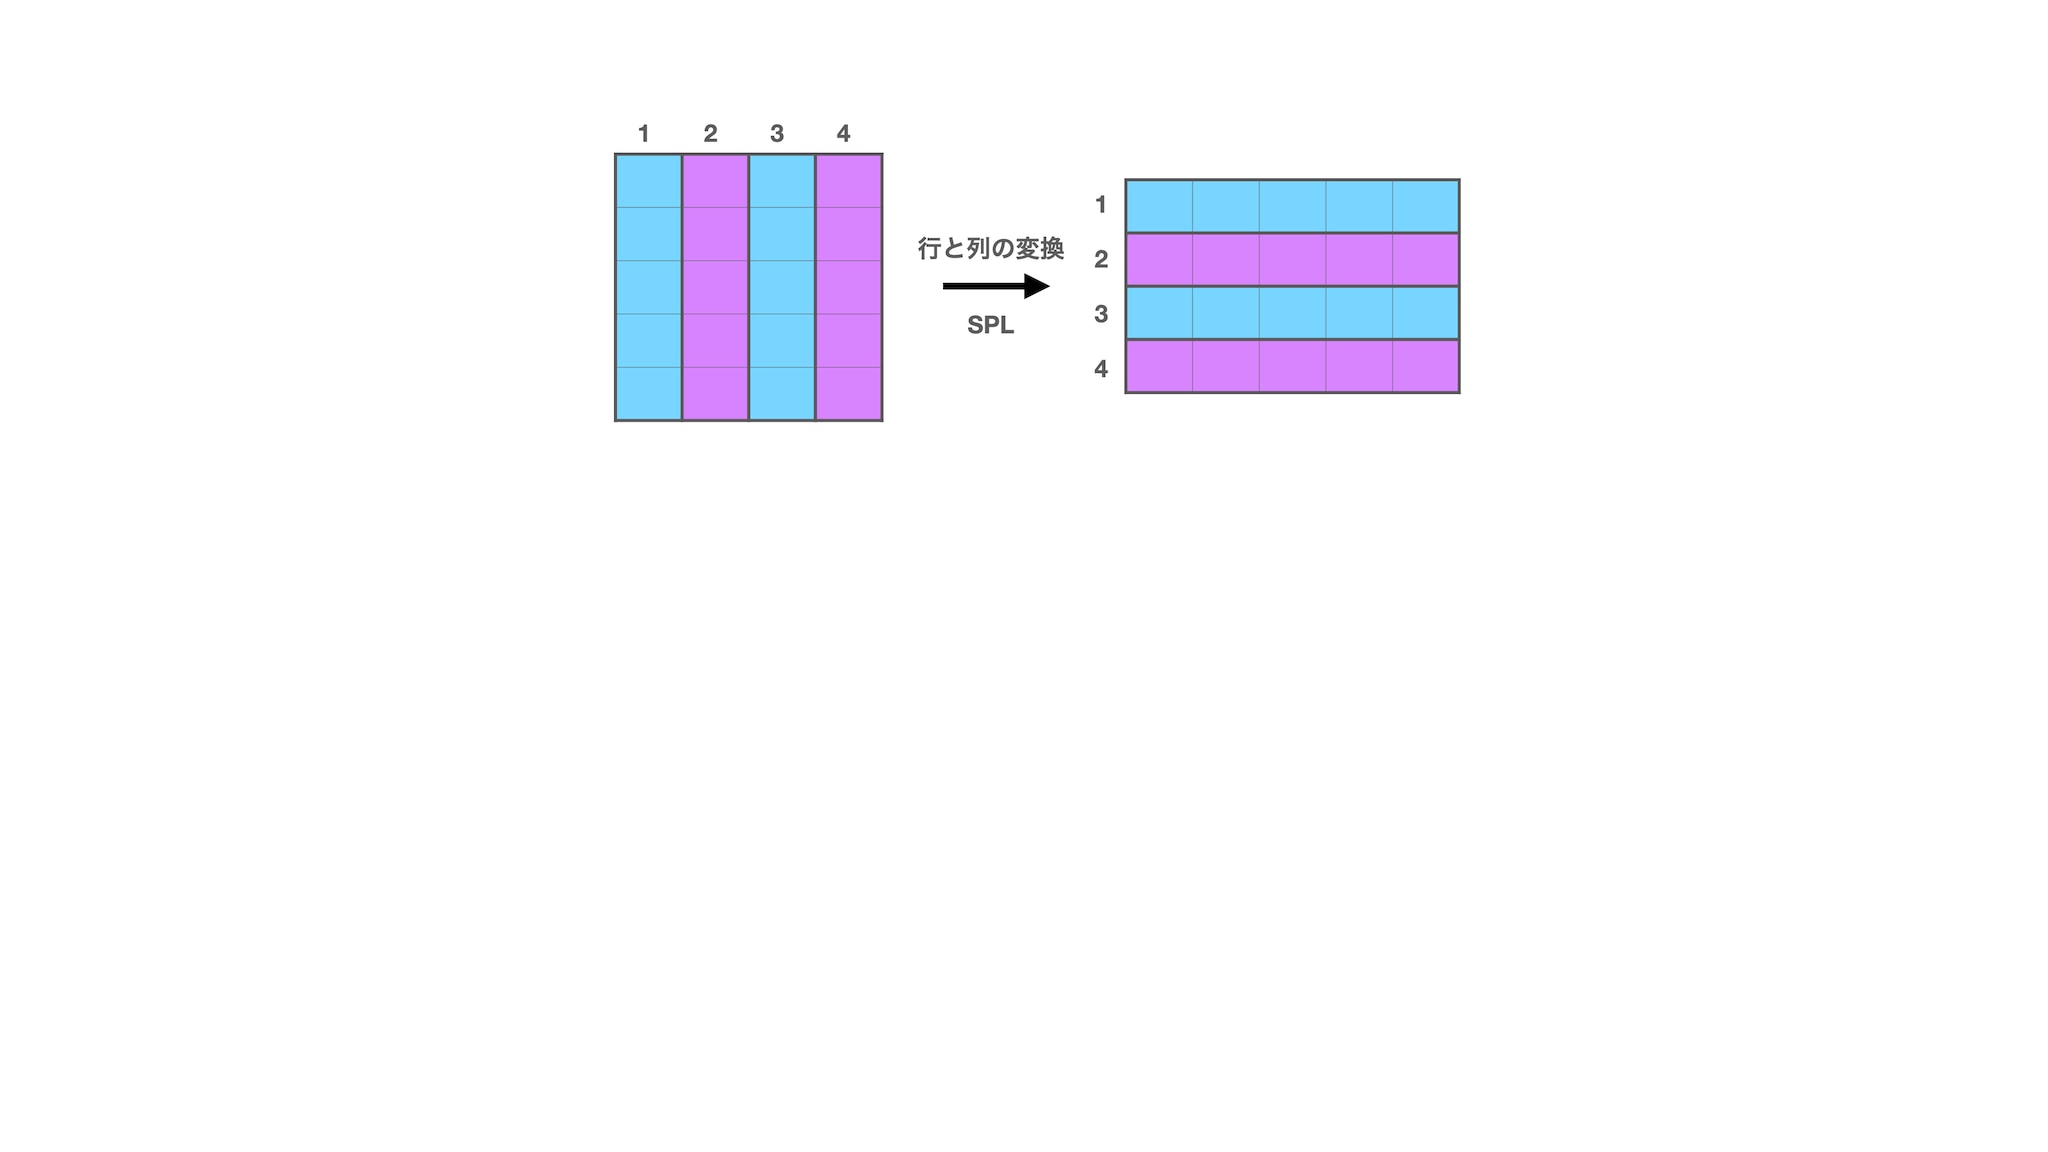
表の行と列を入れ替えるSPL | Splunk
Splunk Tutorial for Beginner
Splunk Enterprise Security Essentialsの機能 | Splunk
Cyber Vision Splunk Add-on
Splunk EnterpriseとSplunk SOARの環境を構築する
Splunk Cloud Platform 10.3 Is Now Generally Available
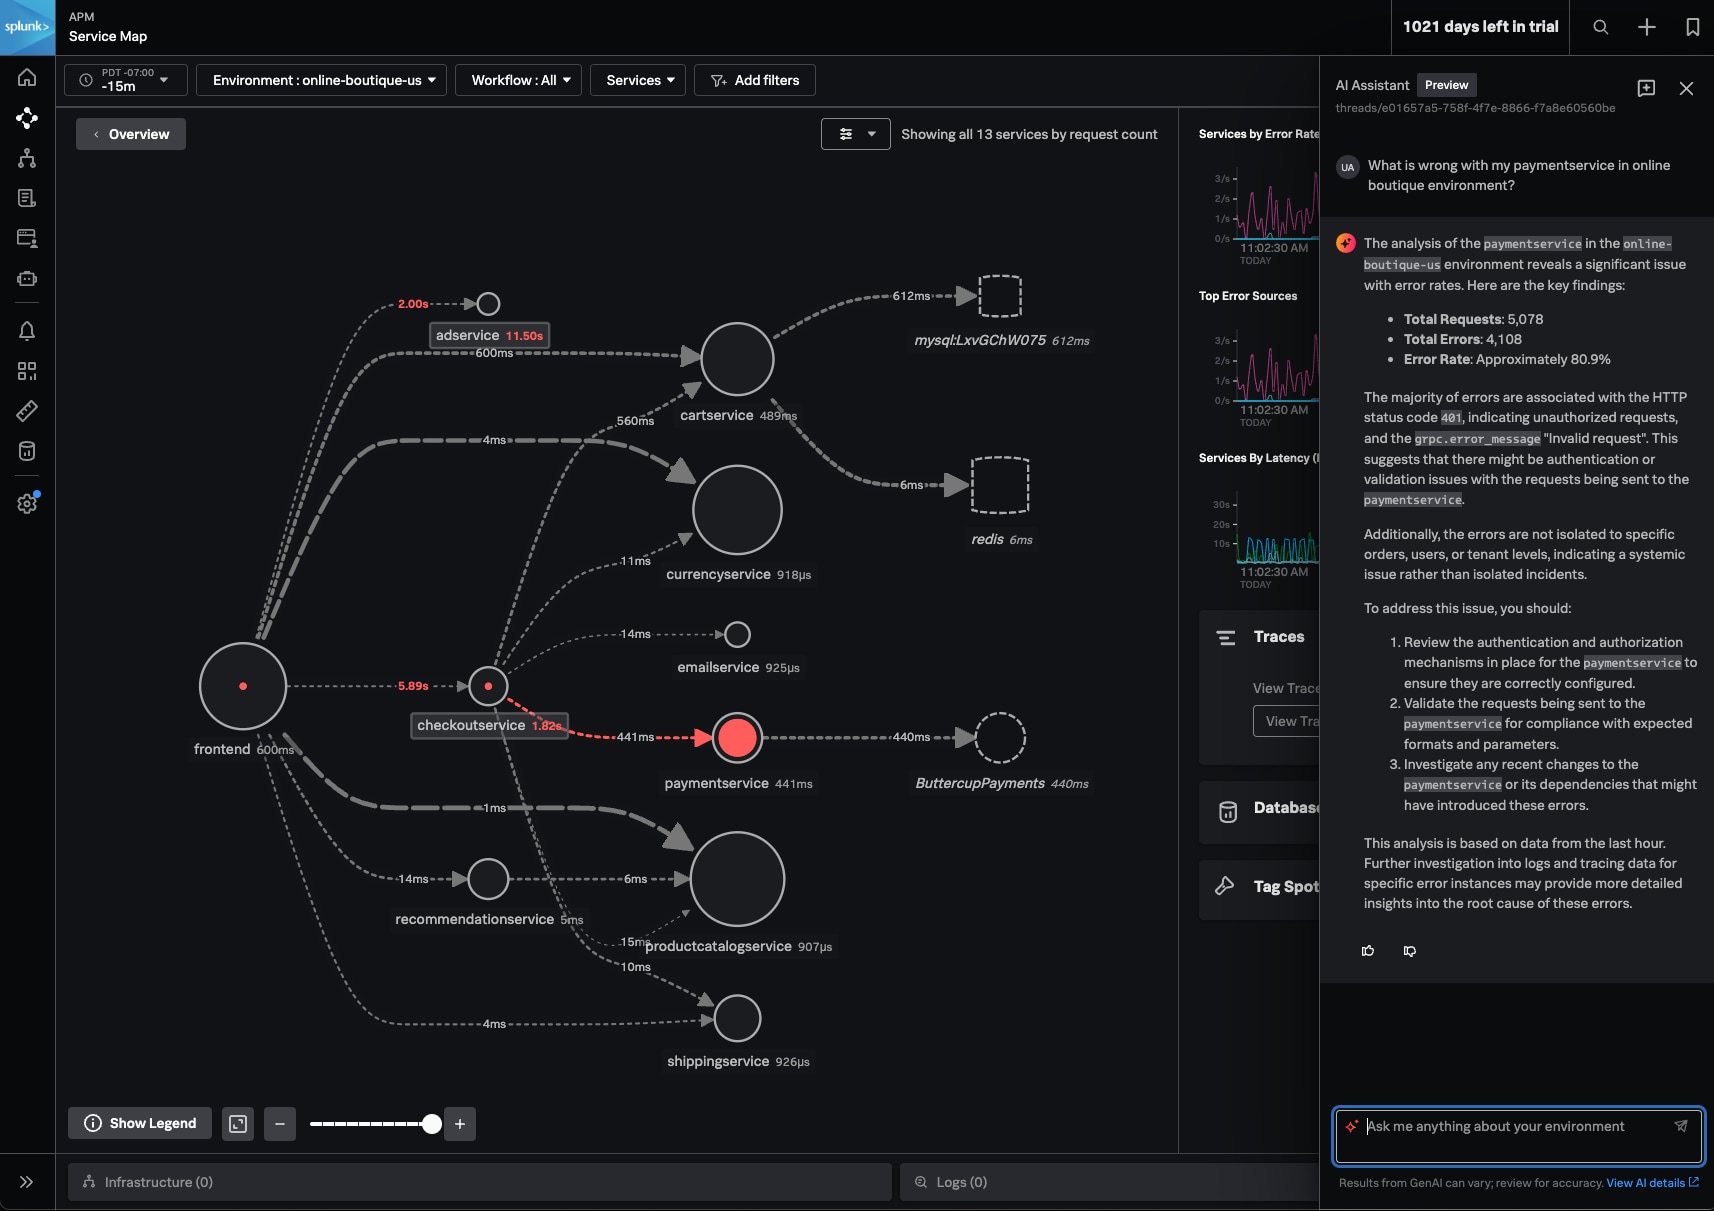
Splunk Observability Cloud AI Assistant 再入門 - 4つの基本ユースケース | Splunk
Splunk SOAR無料トライアル版 | Splunk
デジタルサービスに不可欠な「オブザーバビリティ」を高める方法とは? | Splunk
データの新しい時代が到来:シスコ & Splunk | Splunk
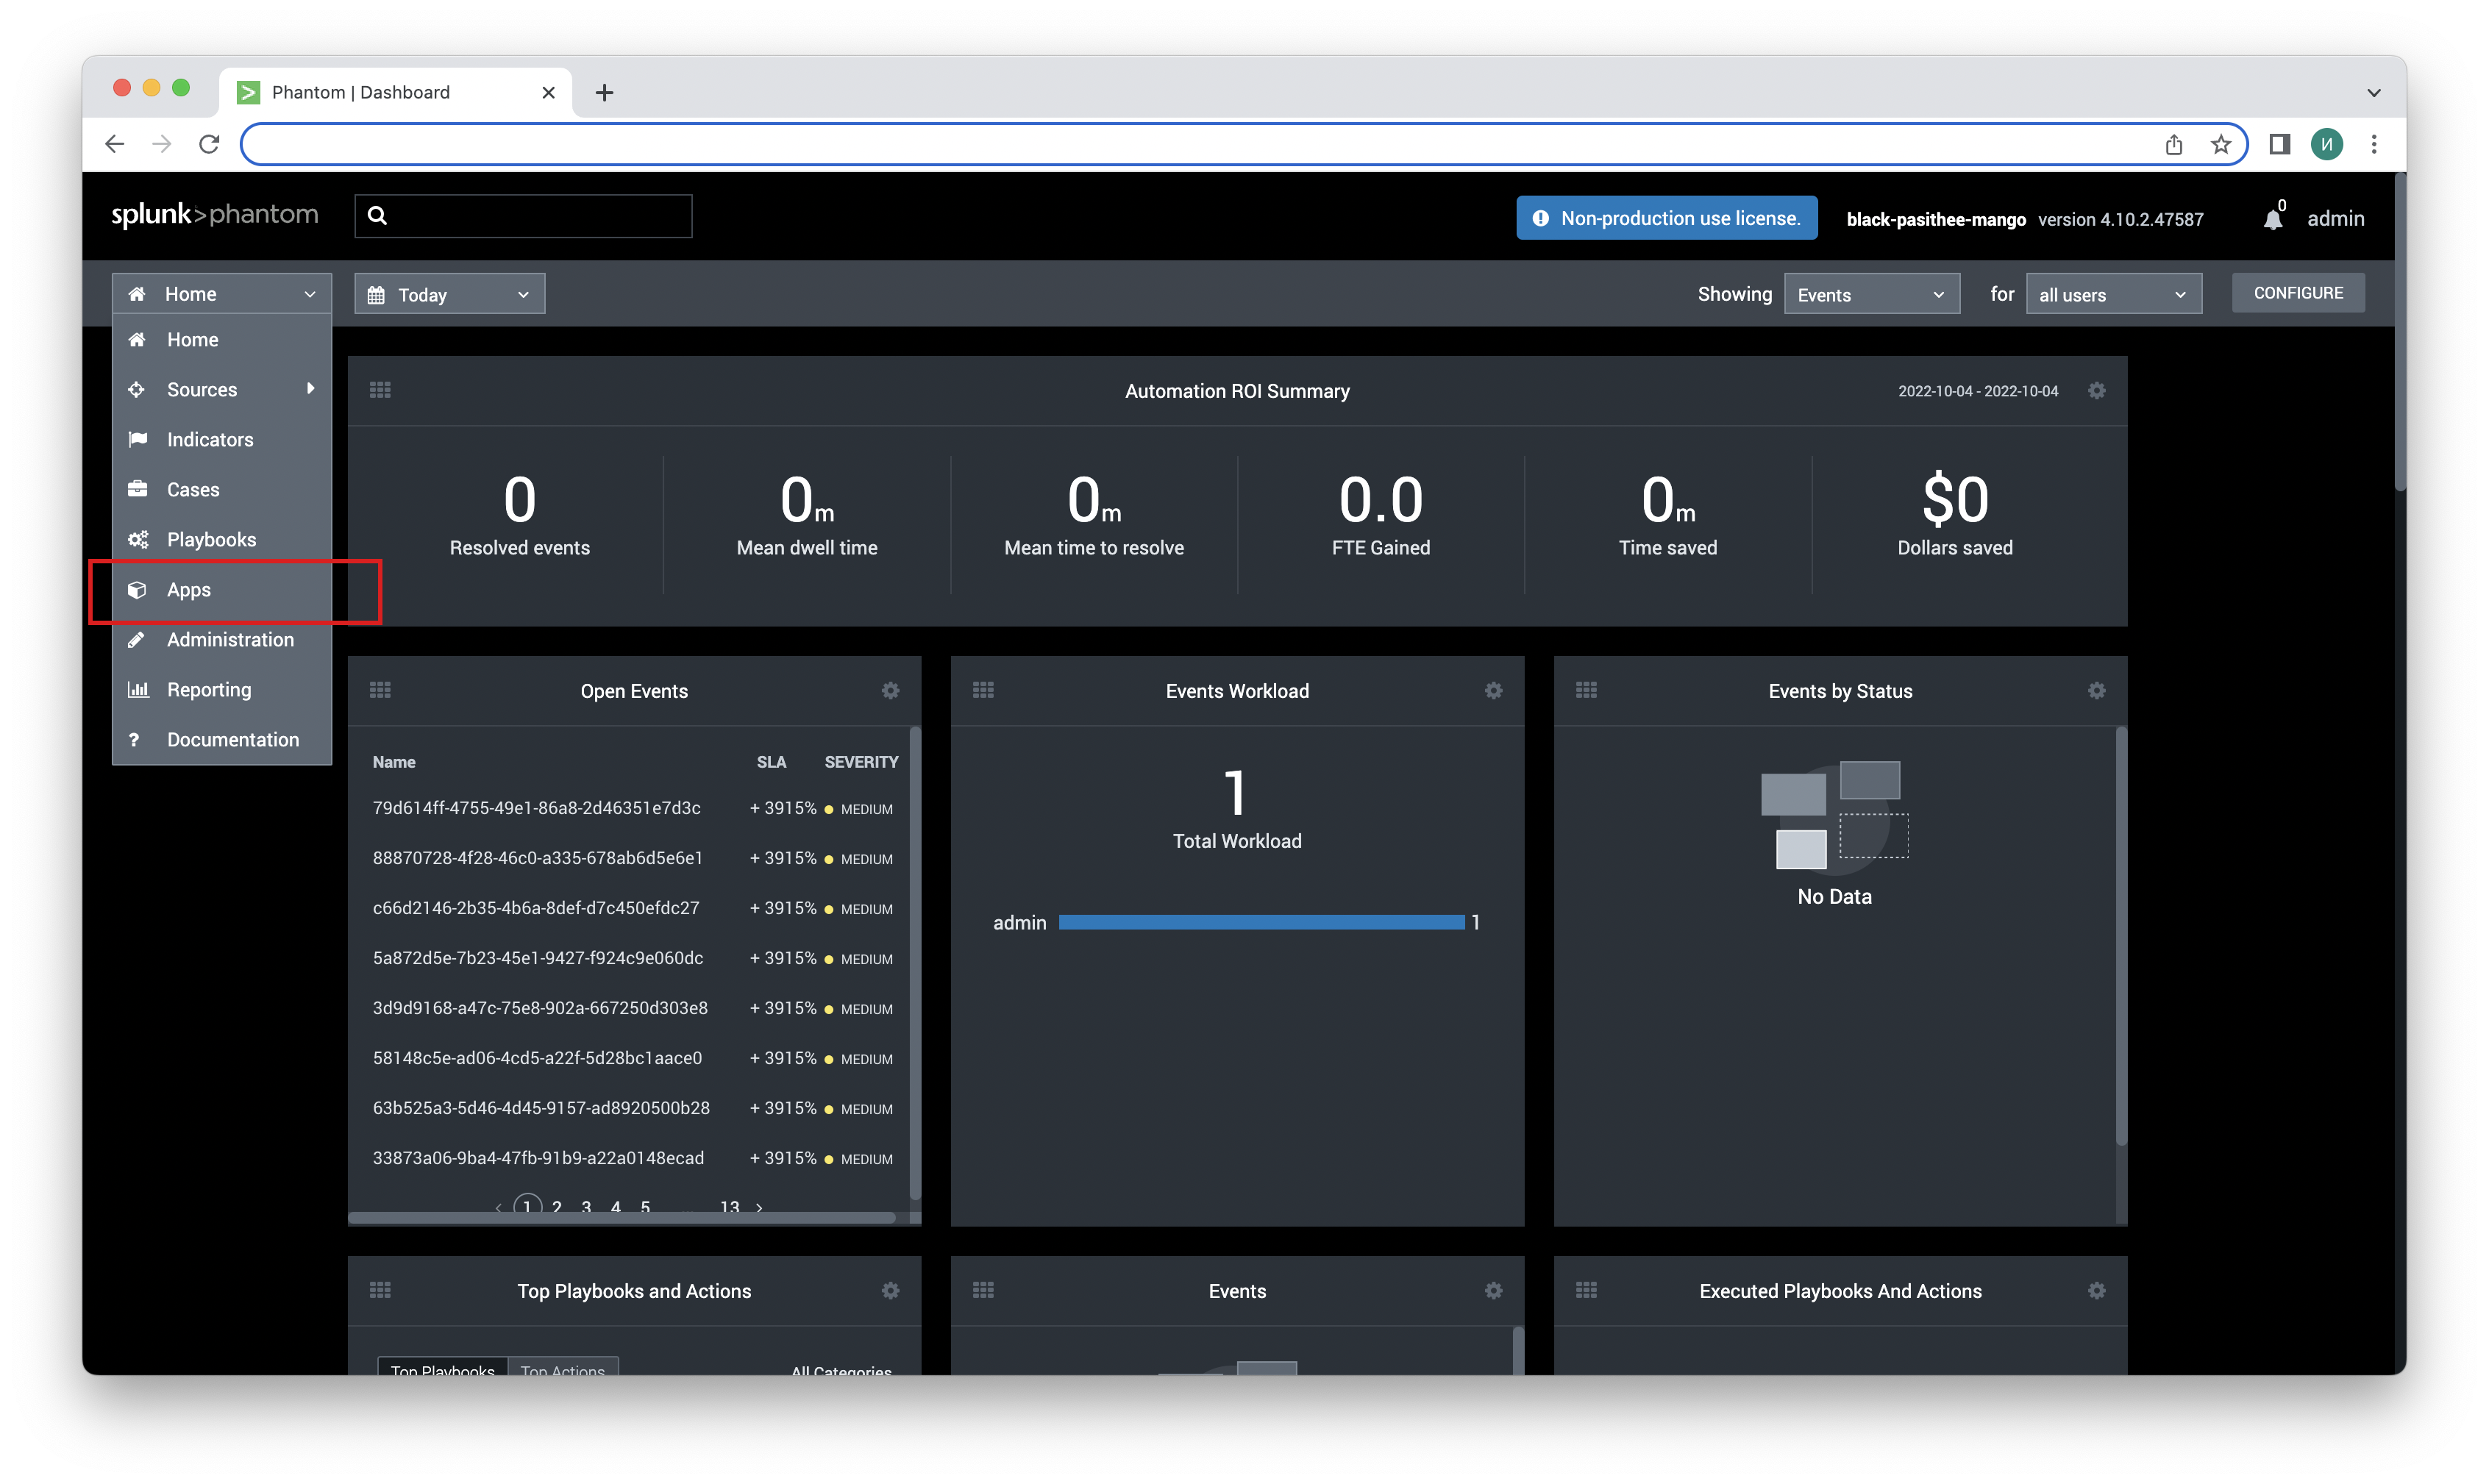
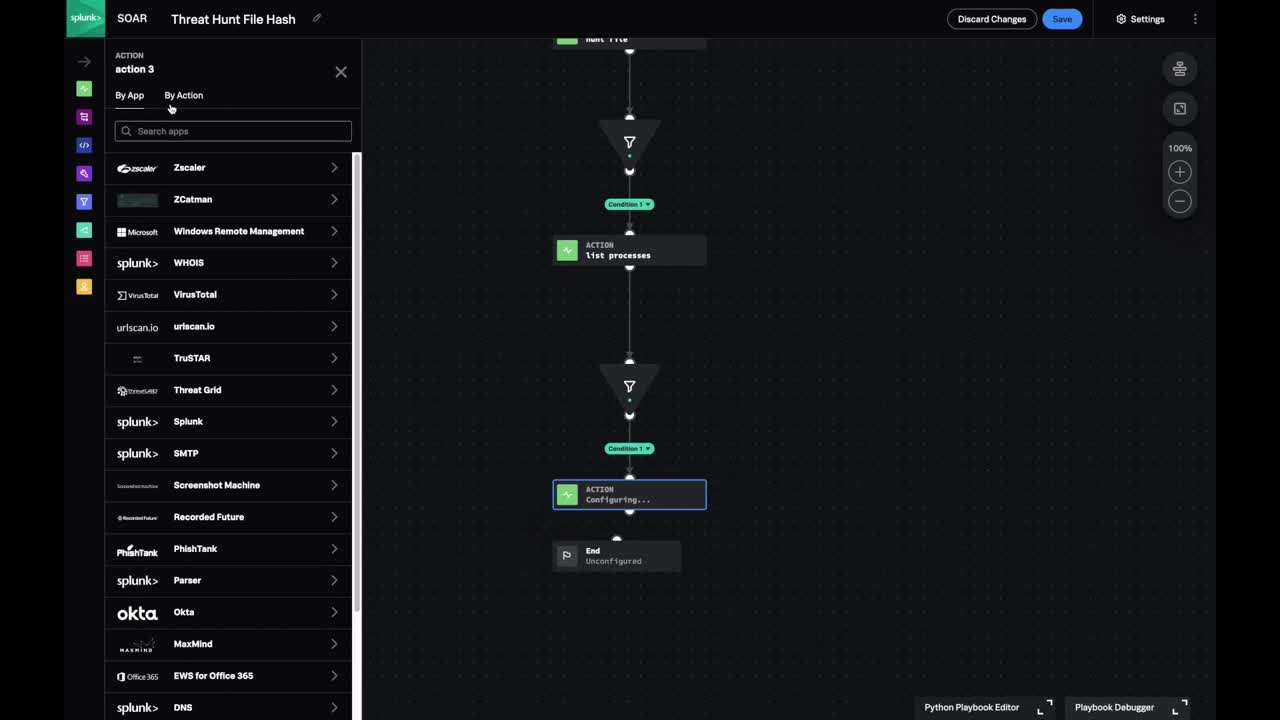
Splunk SOARの機能 | Splunk
Deployment Server 別にサーチ結果を分ける方法 - Splunk Community
[QnA] Splunk でリクエストの本文ログ分析を学ぶ with ChatGPT | PLURA Blog
Splunk Attack Range v4.0のご紹介 | Splunk
統合ログ解析・管理ツールSplunk Enterprise | Splunk
Splunk: サブサーチを使わないSPLの置き換え例あれこれ #Splunk - Qiita
技術メモメモ: Splunkのインデクサをクラスタ構成した環境で新規インデックスを作成する
「Splunk オブザーバビリティ クラウド」の提供を開始 企業リリース | 日刊工業新聞 電子版
Splunkで結果がない場合、デフォルト値を含む行を挿入する - 料理とソフトウェアは似ている
「データをSplunkへ持ち込む」時代は終わる マシンデータのファブリックを目指すSplunk
Splunkでできることとは?〜活用にハードルが高いSplunkを有効活用する方法と可視化ダッシュボードのサンプルとAI分析の活用事例 ...
Splunkにsyslogイベントを送信するための応答管理の設定 - Cisco
SplunkのAWS統合サービス「Splunk App for AWS」を試してみた | DevelopersIO
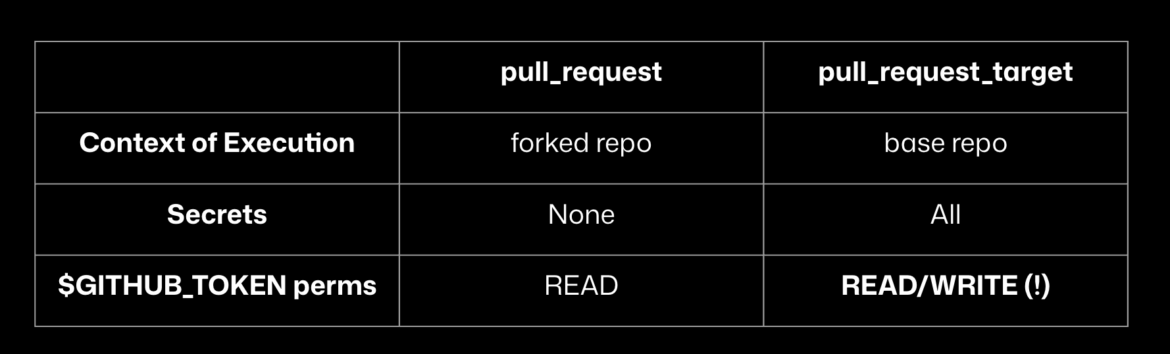
デフォルトで危険:MITRE、Splunk、その他のオープンソースリポジトリで見つかった安全でないGitHub Actions ...
Splunk検証環境の作成
技術メモメモ: Splunk本体とUniversal ForwarderをAlmaLinux 9にインストールする手順
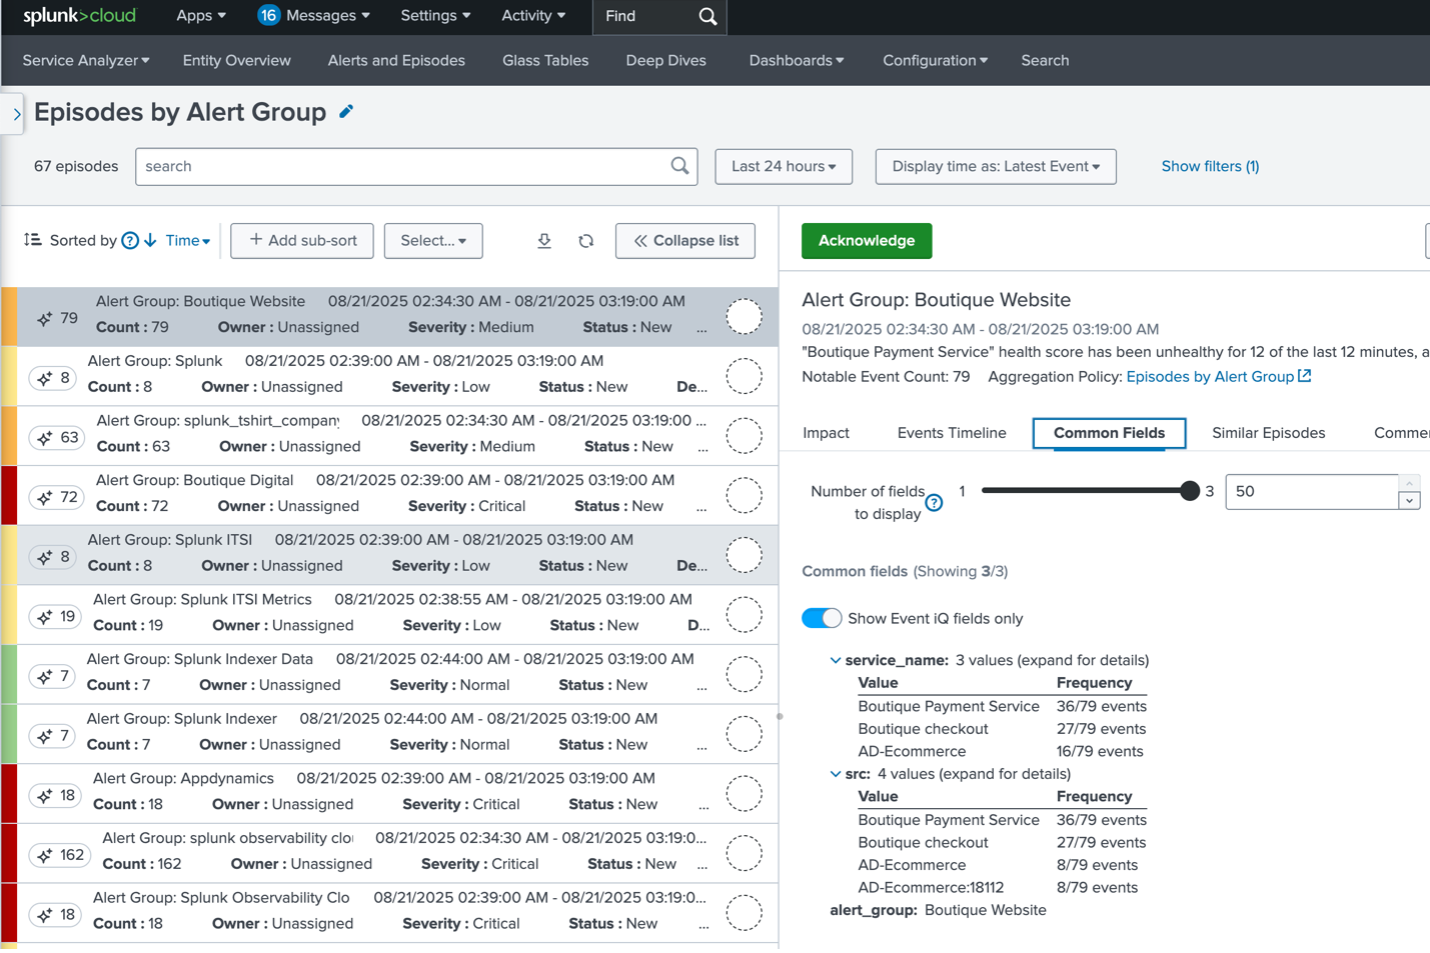
Event iQのご紹介:Splunk IT Service Intelligence (ITSI)のイベントの相関付けをもっとスマートに ...
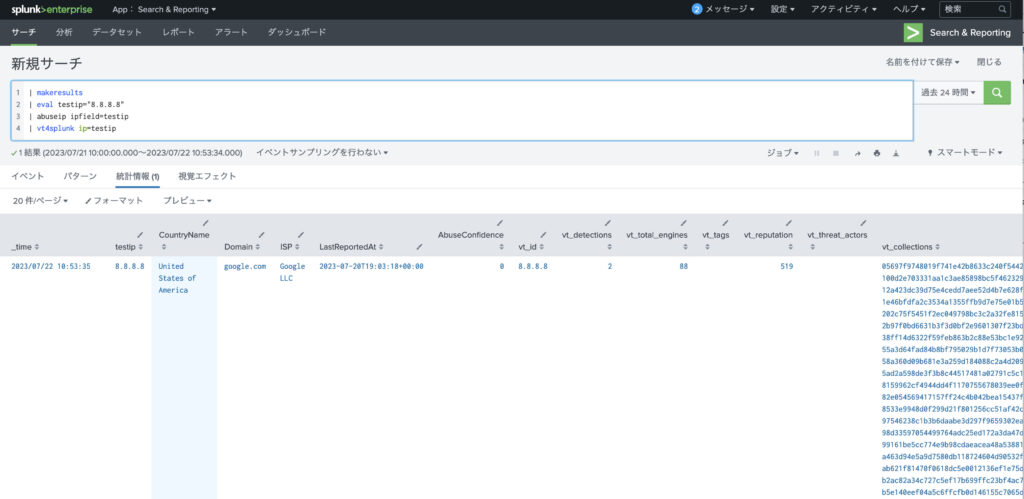
AbuseIPDBのSplunk用AddonであるAbuseIPDB Checkを使ってみた - k2-ornata(個人的「やってみたこと」ブログ)
AIOps「Splunk IT Service Intelligence」を用いた統合ITダッシュボードと監視ツールZabbixの連携方法のご ...
技術メモメモ: Splunkでアラートを設定する手順
Splunk、マイクロソフトとの提携やエッジ製品、AI機能など発表--「.conf23」基調講演 - ZDNET Japan
Based on this image's title: “Splunk 0埋め – Splunk 値が入らない – Splunk: 表の結合方法あれこれ #SPL – YNRPO”