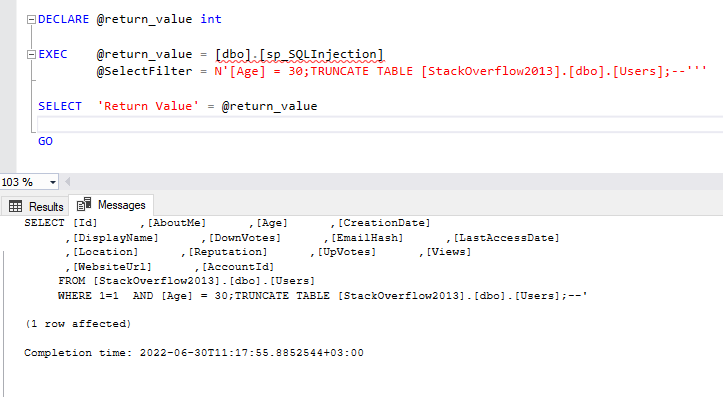
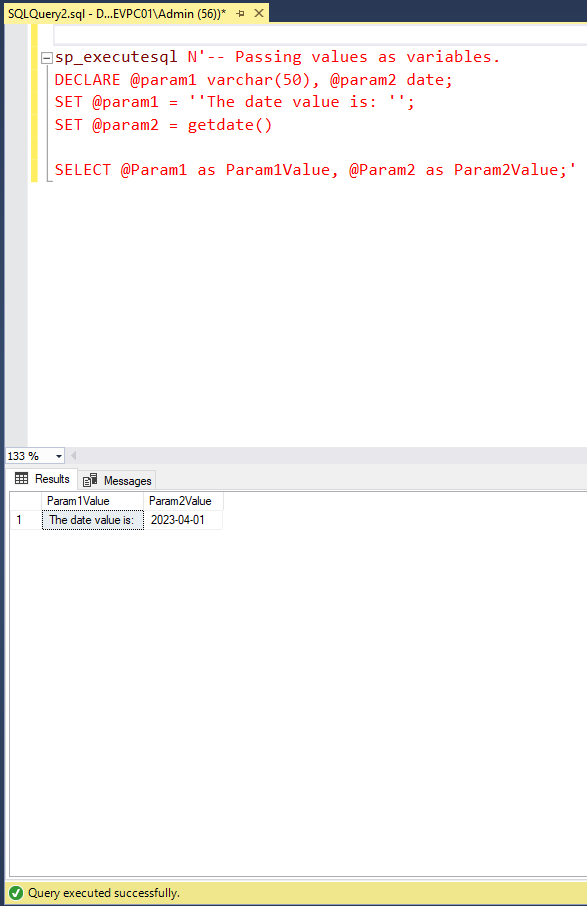
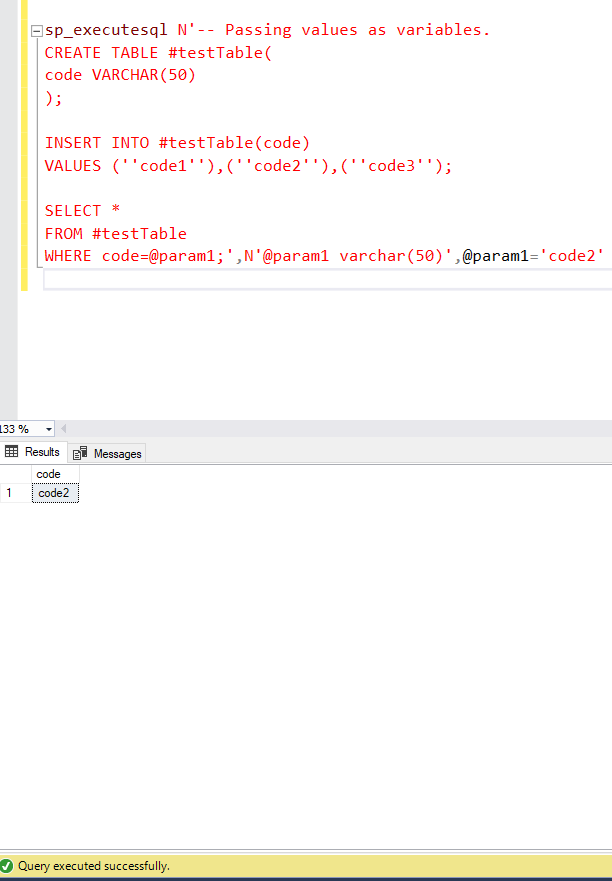
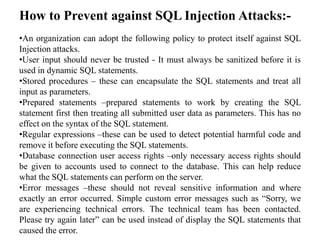
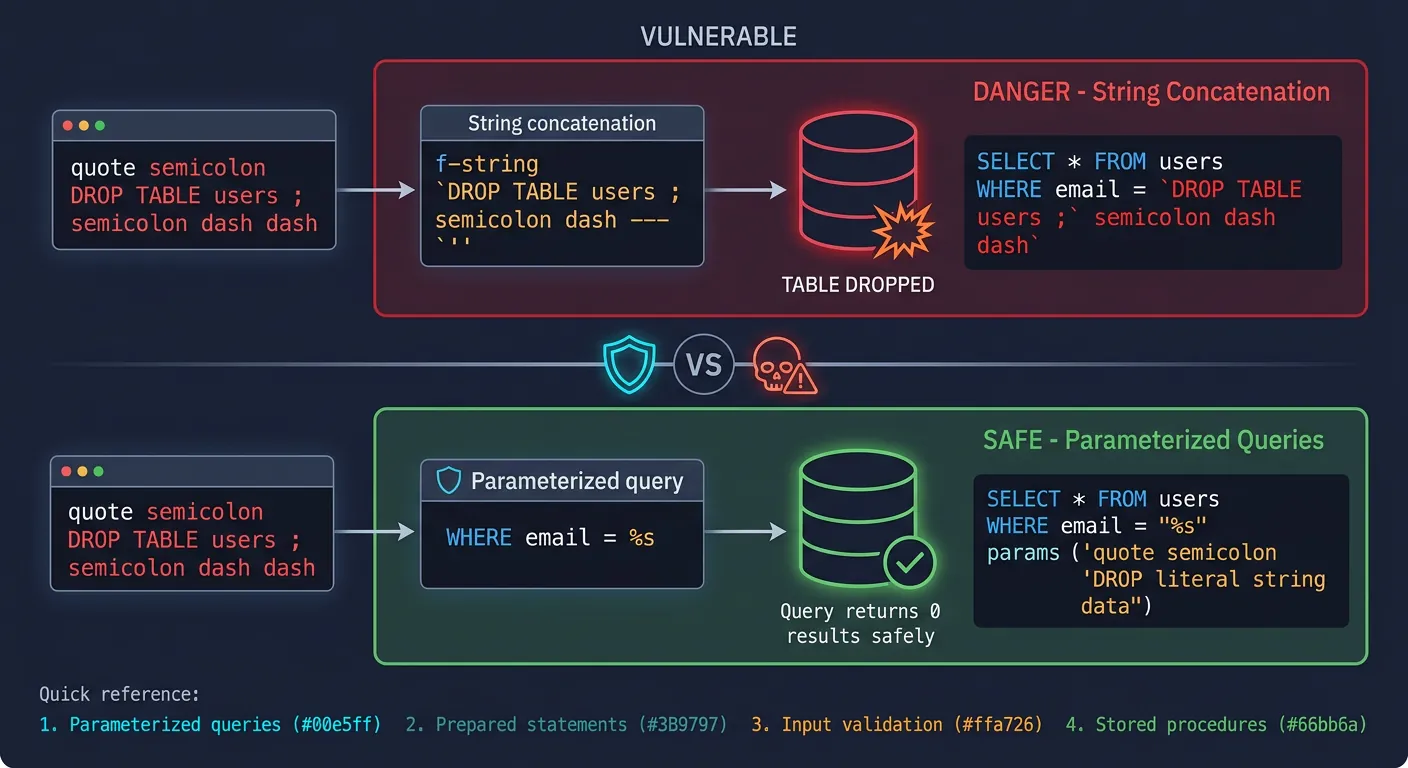
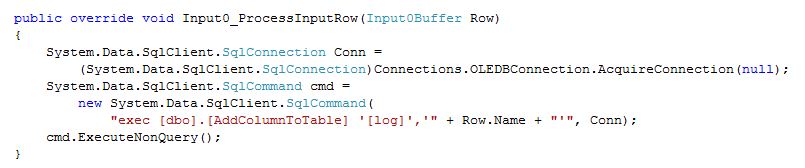
Using dynamic T-SQL? Parametrization alone can't prevent SQL injection ...
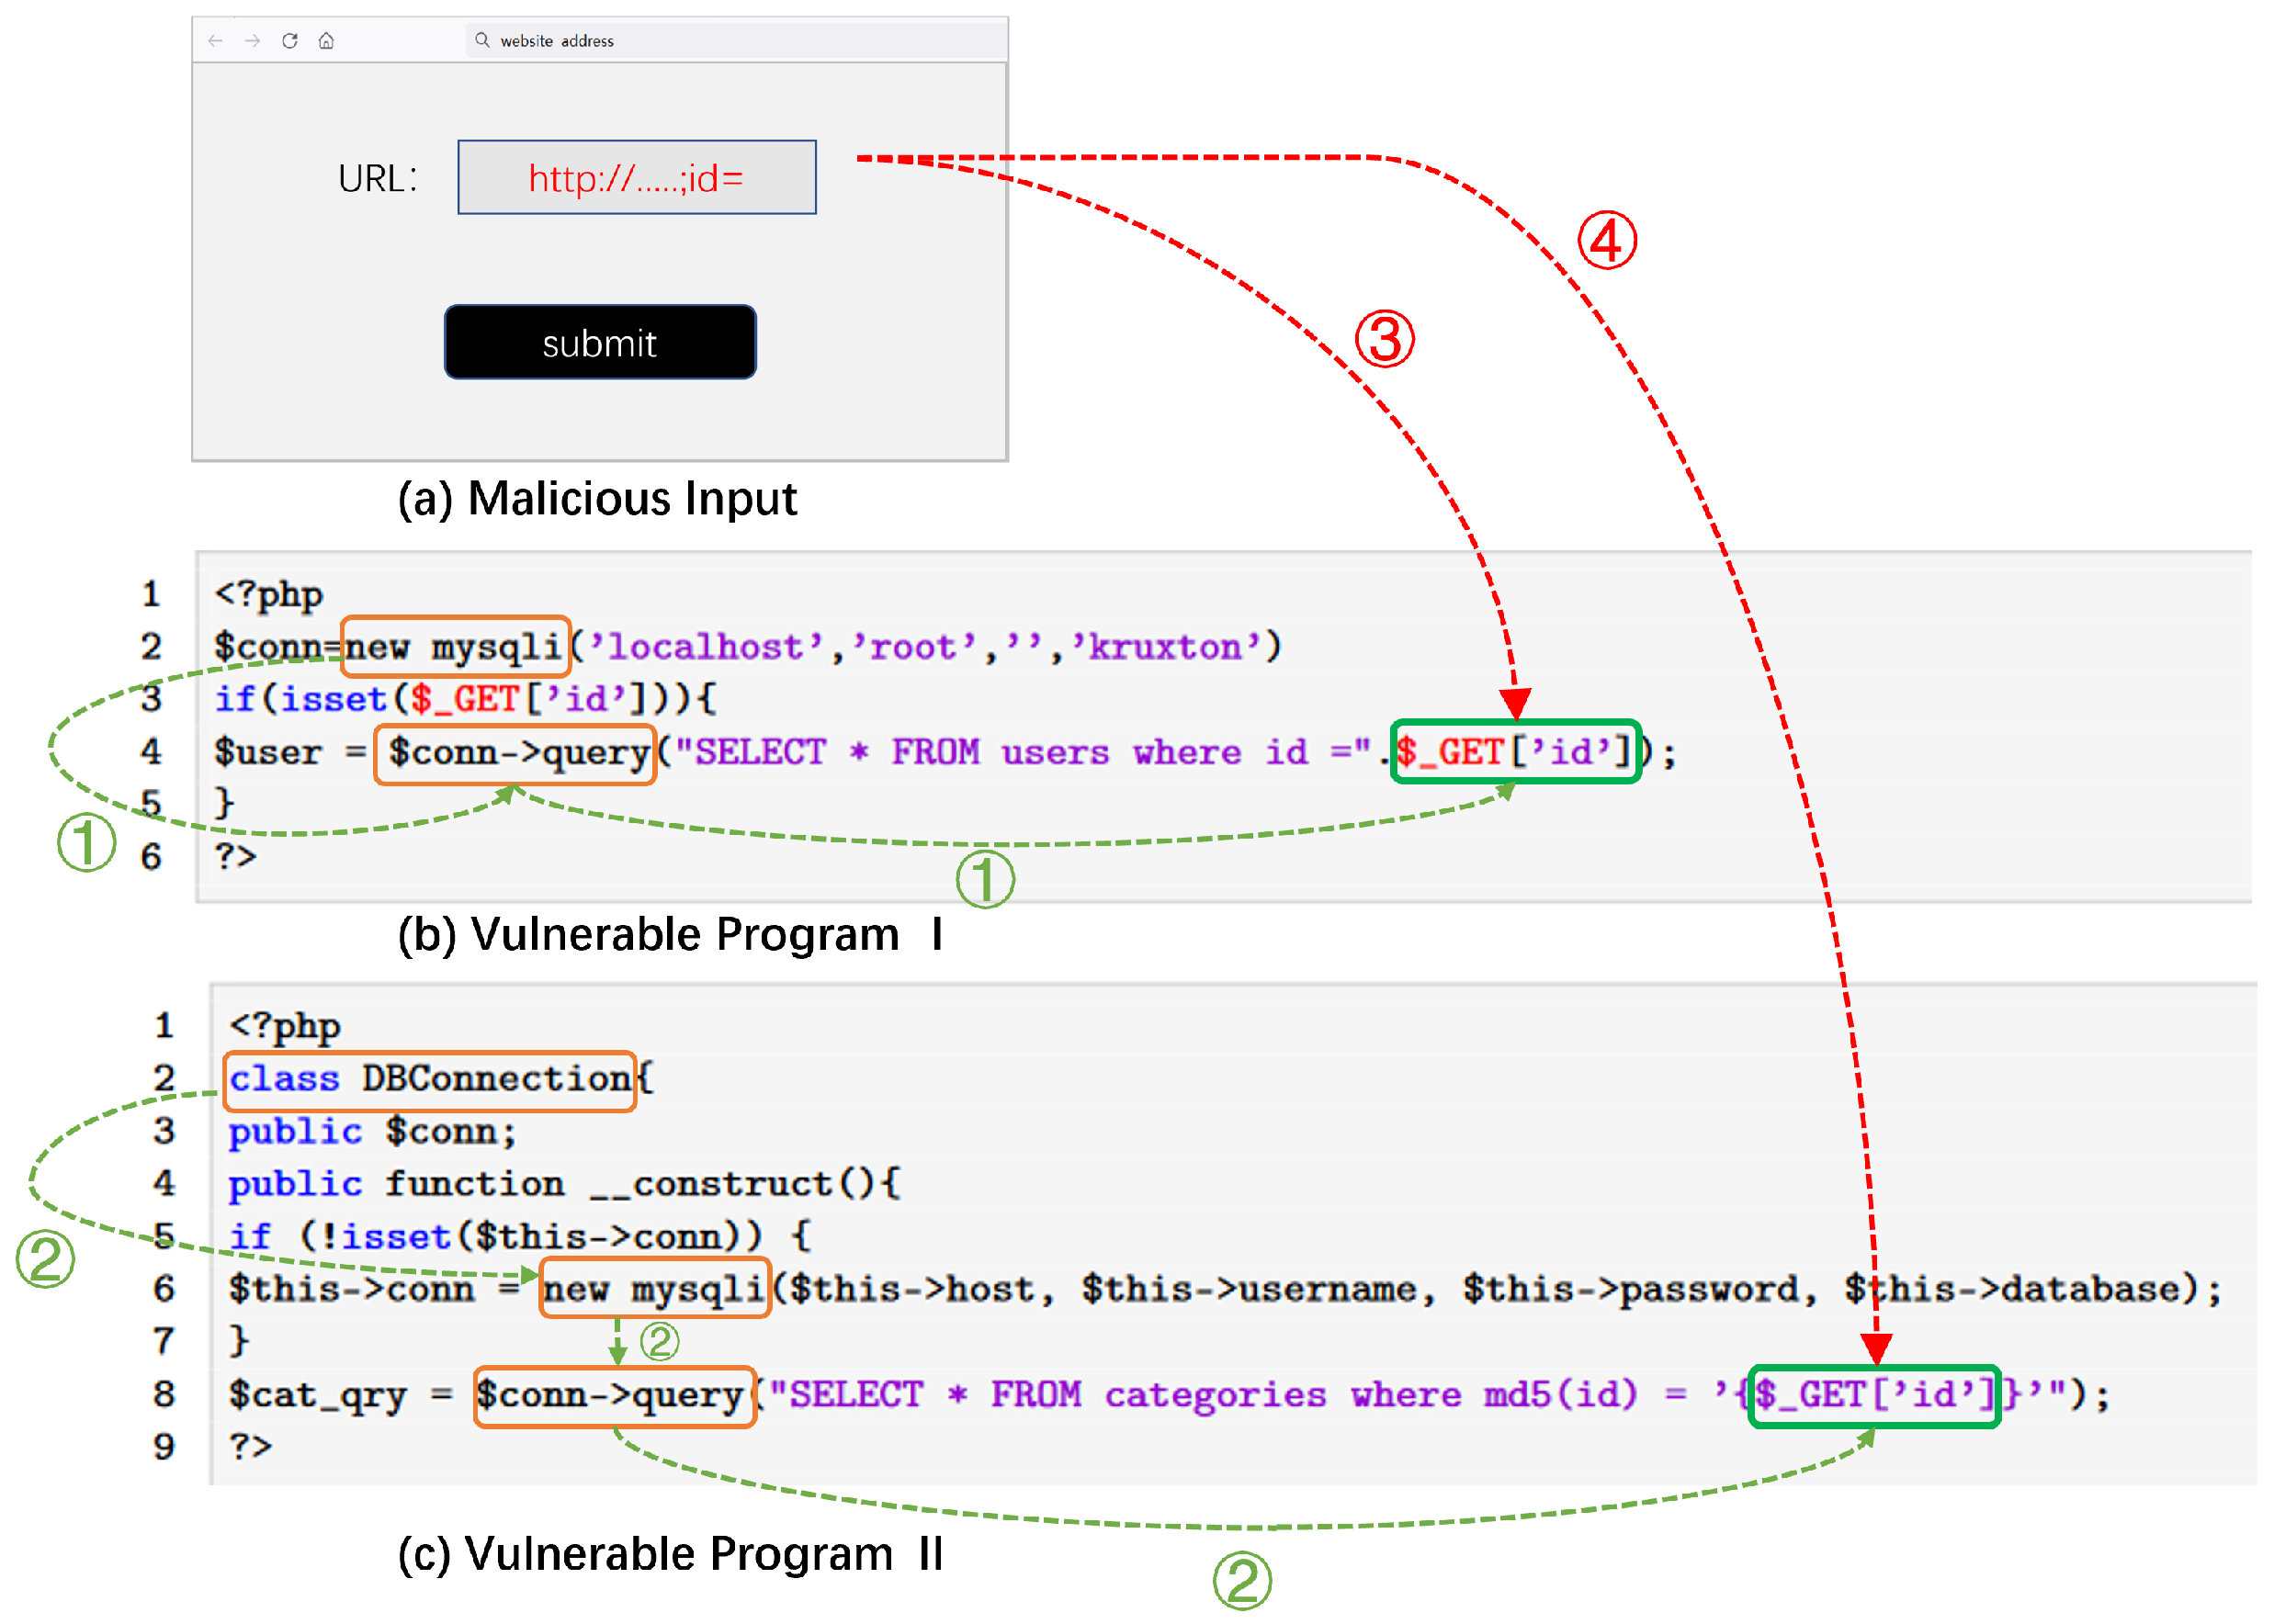
Figure 1 from A Method to Prevent SQL Injection Attack using an ...
SQL : How to prevent SQL injection when dealing with dynamic table ...
Sql server, .net and c# video tutorial: Prevent sql injection with ...
SQL Prevent sql injection with parameterized parameters stored ...
Dynamic SQL Best Practices (or "How to Avoid Both SQL Injection ...
Prevent SQL Injection using Parameterized Query in SQL Command
SQL : Prevent SQL Injection in Dynamic column names - YouTube
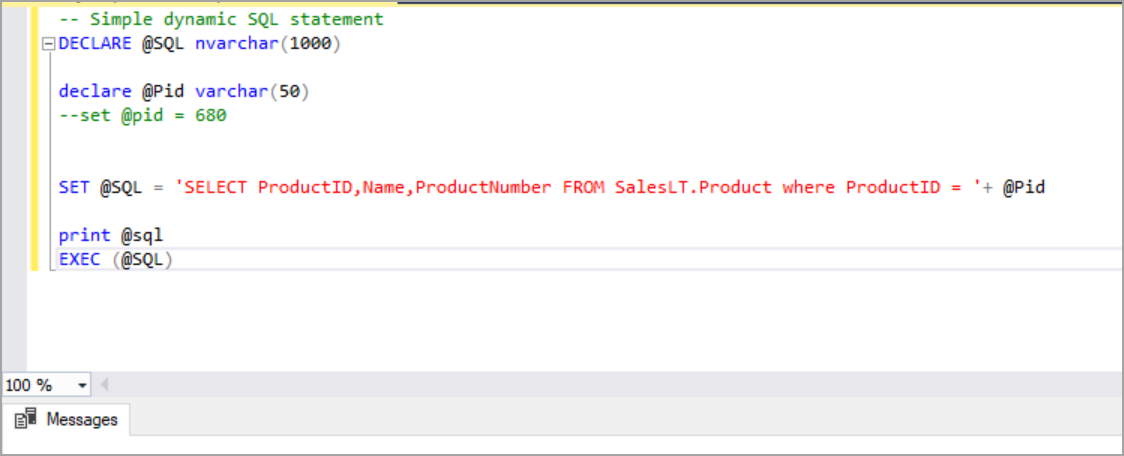
SQL INJECTION using Dynamic SQL and How to fix it - Jayanth Kurup SQL Guy
SQL : Why does using parameterized queries or entity framework prevent ...
Prevent sql injection with dynamic sql - YouTube
🚨 Understanding SQL Injection & How Prepared Statements Prevent It SQL ...
How to prevent SQL Injection attack in your .NET applications ? SQL ...
Validate Dynamic SQL to Prevent SQL Injection in SQL Server
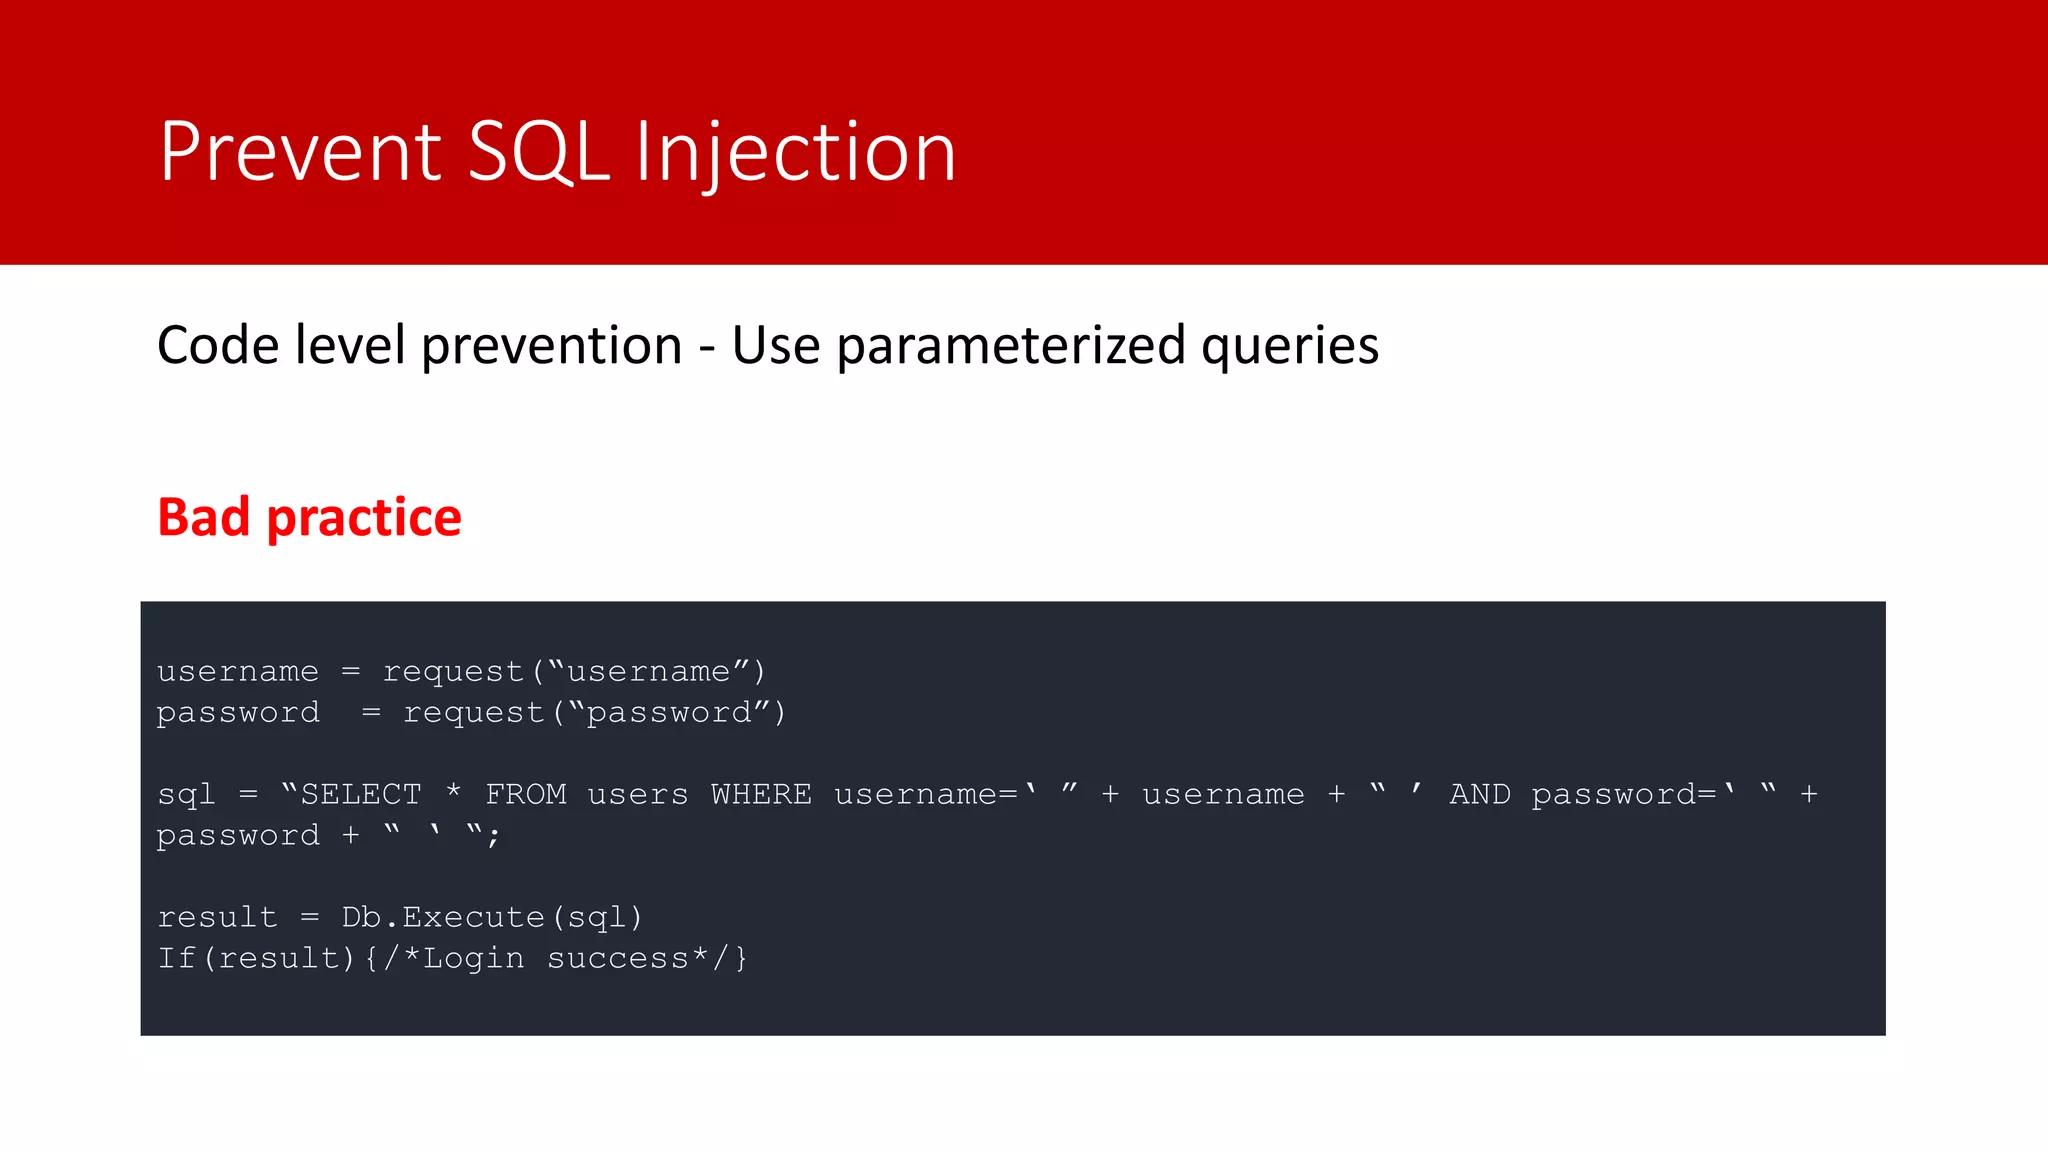
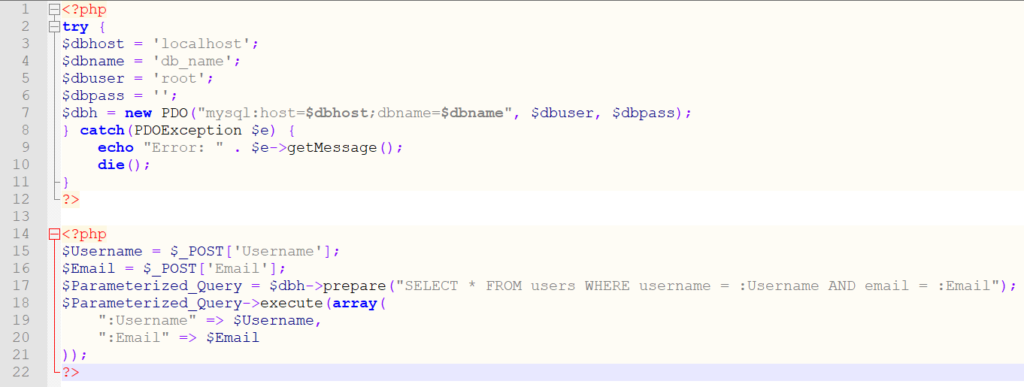
Using parameterized queries to avoid SQL injection
How to identify and prevent SQL injection | PDF
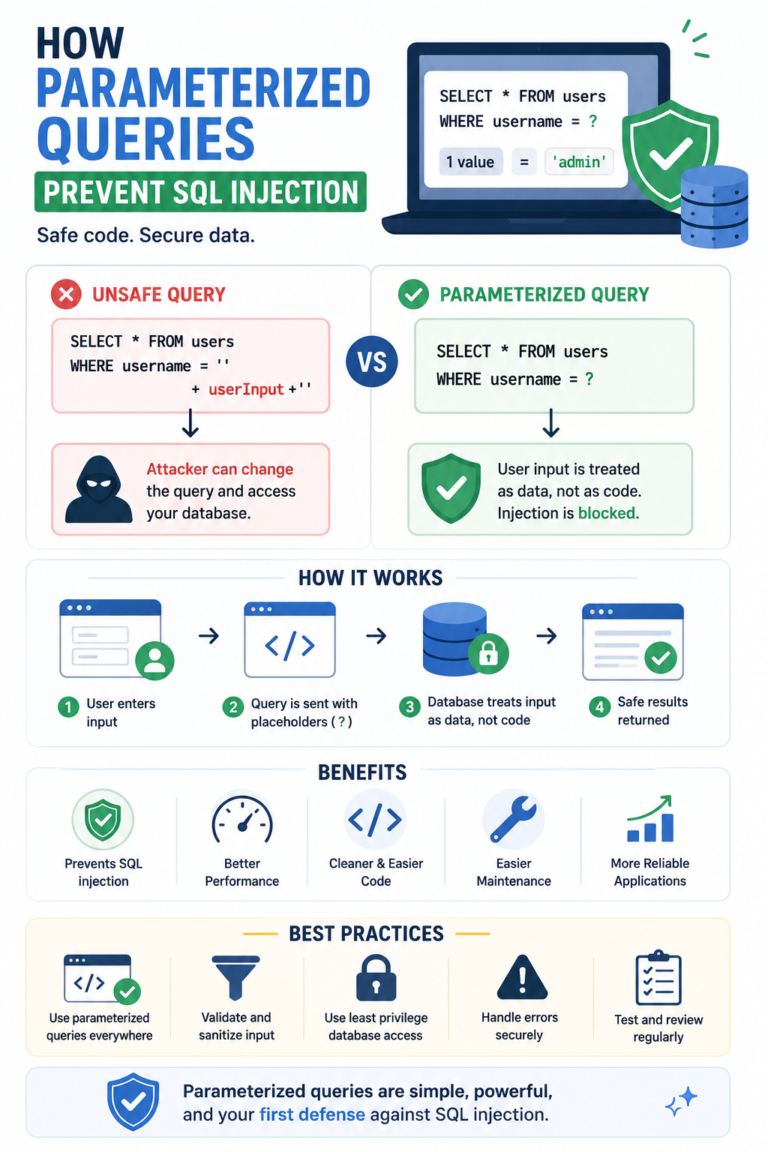
How Parameterized Queries Prevent SQL Injection in Modern Applications
What Is Sql Injection 10 Ways To Prevent Sql Injection
How to Prevent SQL Injection (Top Security Best Practices)
SQL Injection Prevention: 6 Proven Ways to Prevent Attacks
How to fix SQL injection flaws for dynamic parameters
T-SQL 101: 126 Executing Dynamic SQL Statements in SQL Server T-SQL ...
How to Avoid SQL Injection by Using Parameterized Queries in .Net - YouTube
A Static Detection Method for SQL Injection Vulnerability Based on ...
Preventing SQL Injection Attacks: Best Practices for Developers - DEV ...
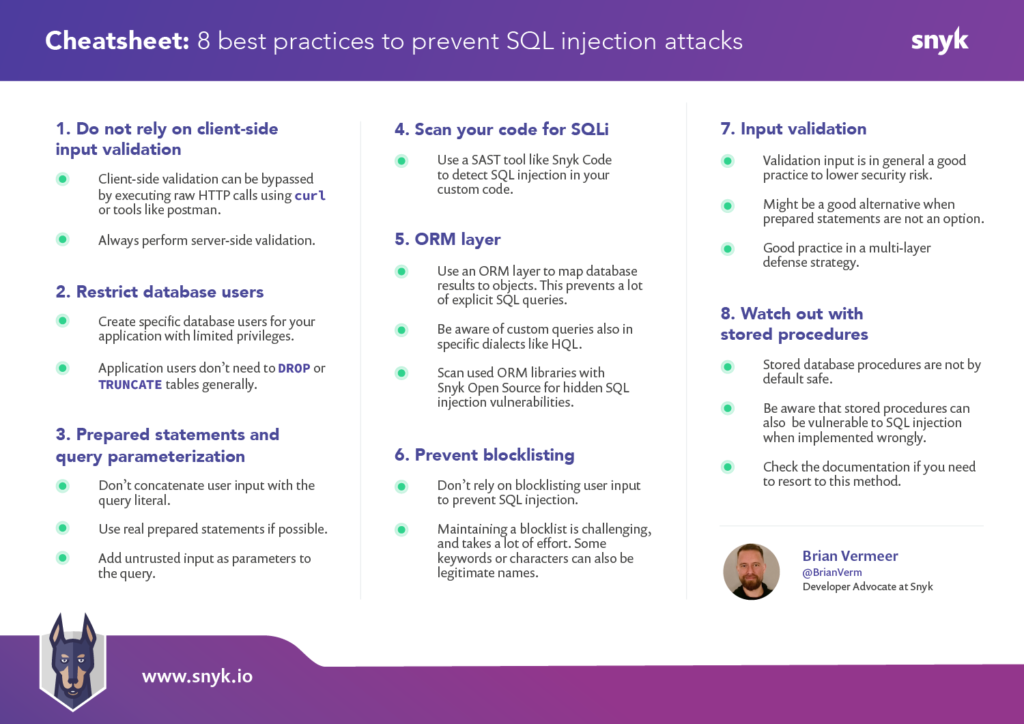
8 Best Practices to Prevent SQL Injection Attacks | foojay
How To Prevent Sql Code Injection Attacks - Ademploy19
How to prevent SQL injection with prepared statements | TechTarget
What Is Sql Injection And How To Prevent Sql Injection Attacks
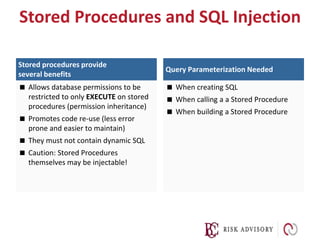
PPT - Advanced Topics on SQL Injection Protection PowerPoint ...
Prevent SQL Injection: Leverage Parameterized Queries and Dapper in ...
Understanding - SQL Injection - Vulnerabilities, Impacts, and ...
Sql injection | PPTX
SQL Injection Introduction and Prevention | PPTX
How Do Parameterized Queries Prevent SQL Injection? - YouTube
Error-Based SQL Injection: Examples and 5 Tips for Prevention - Bright ...
PPT - SQL Injection PowerPoint Presentation, free download - ID:4135593
03. sql and other injection module v17 | PPTX
SQL Injection Prevention for Secure Web Applications - TeachMeIDEA
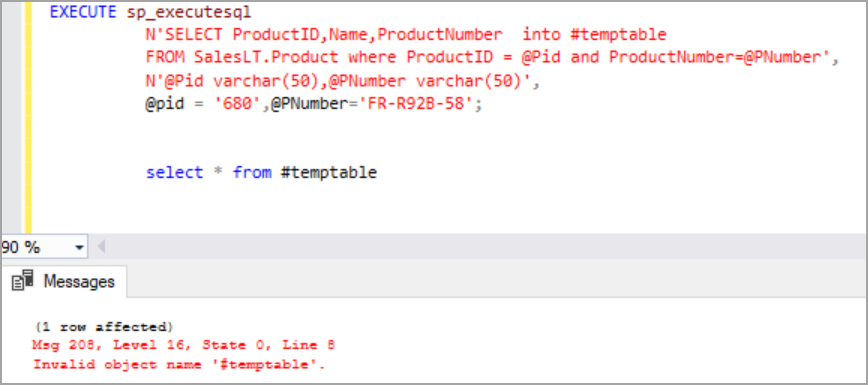
SQL Server: EXEC vs. sp_executesql Dynamic SQL, SQLi & Defen
🛡️ SQL Injection Prevention: Protect Your Database from Attacks! - YouTube
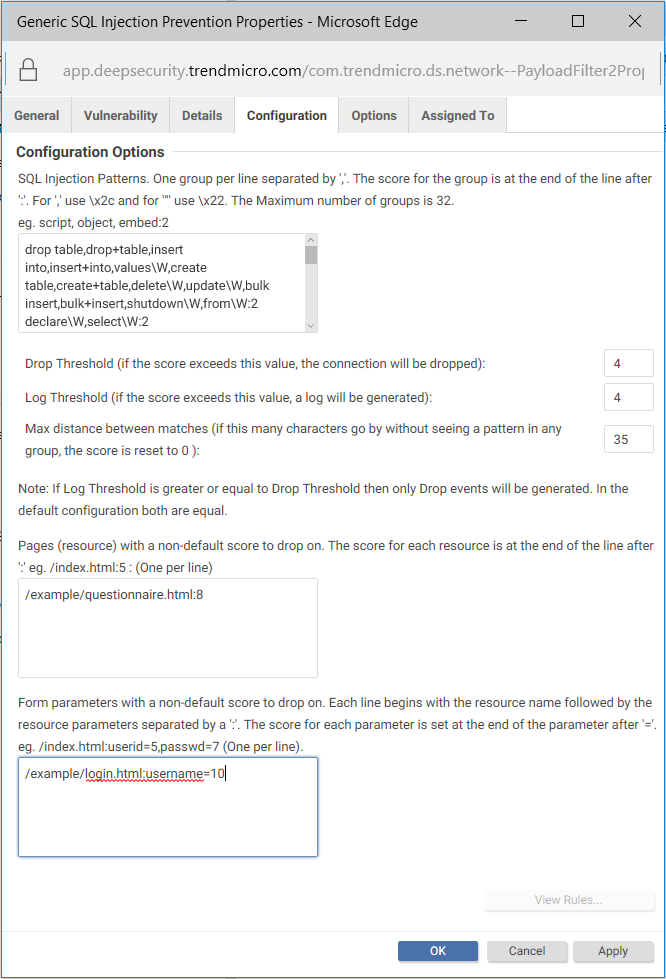
Configure an SQL injection prevention rule | Deep Security
Dynamic SQL in SQL Server
PPT - SQL INJECTION PowerPoint Presentation, free download - ID:1070423
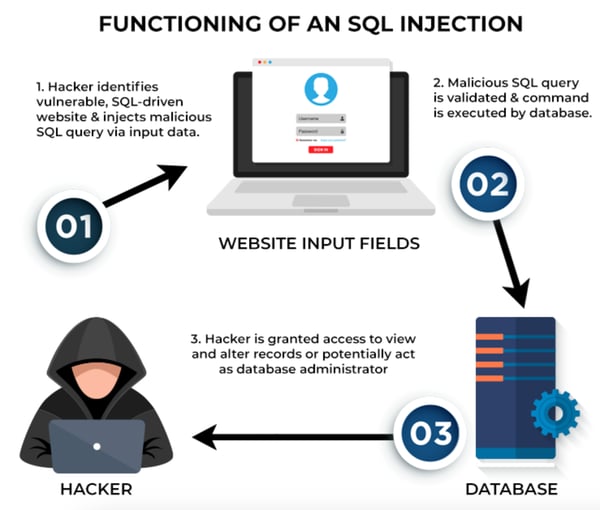
How SQL Injection attack works with examples 💉🔓
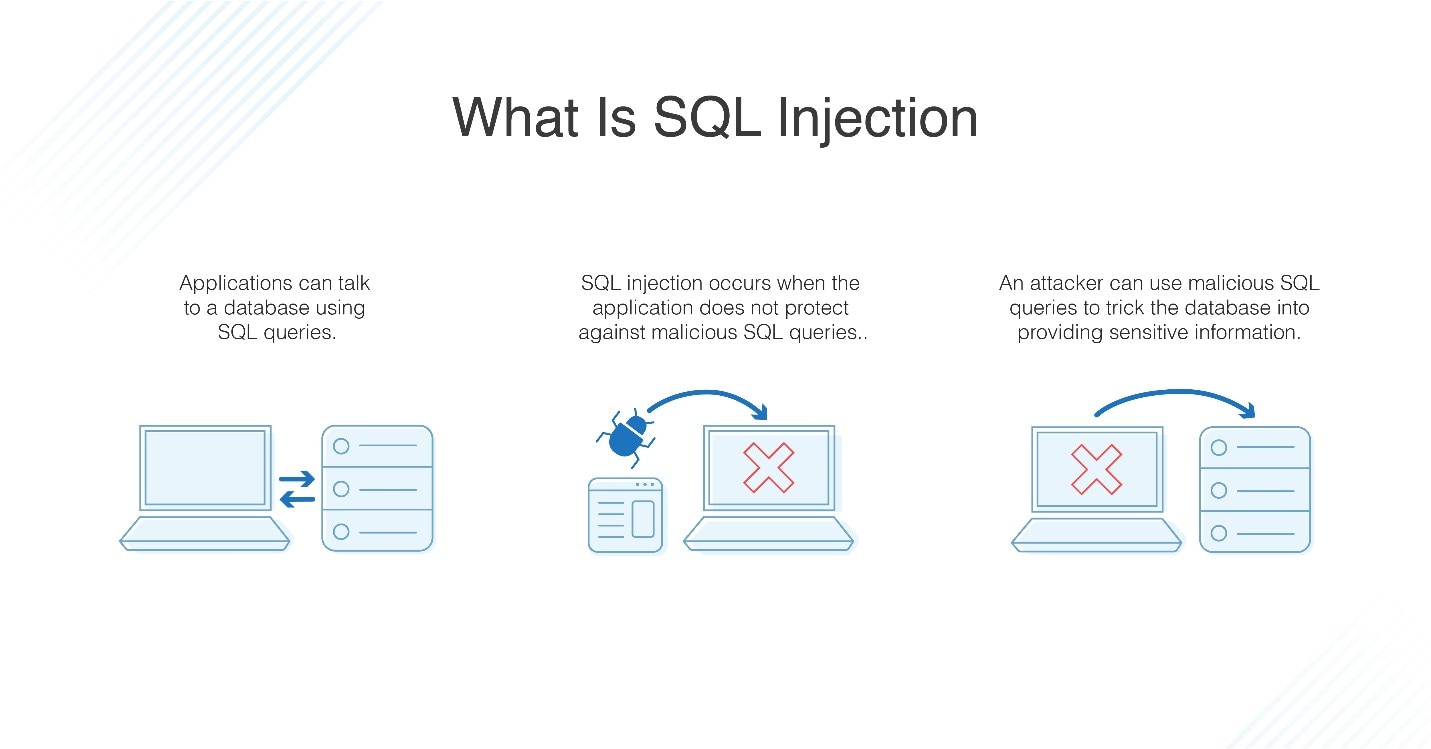
What Is SQL Injection? How to Prevent SQLi Attacks
PPT - SQL Injection PowerPoint Presentation, free download - ID:6031952
What Is SQL Injection (SQLi)? | phoenixNAP Blog
SQL & HTML Injection Prevention Techniques
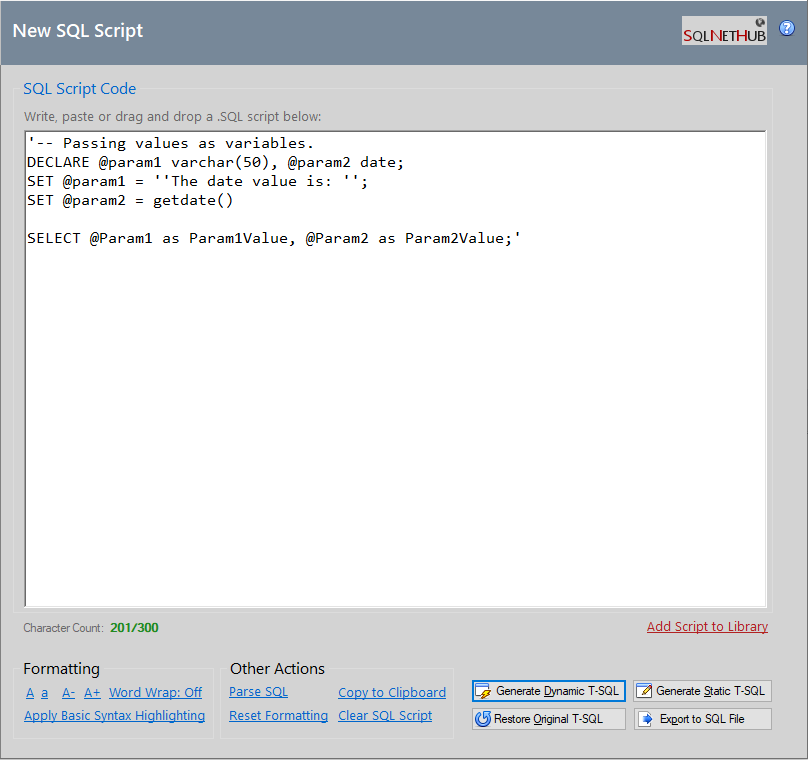
Dynamic SQL Generator Online Help - SQLNetHub
How Parameterized Queries Stop SQL Injection Attacks
Preventing SQL Injection Attacks with DbVisualizer - DEV Community
SQL Injection Prevention by Adaptive Algorithm | PDF
Parameterized - Prevent SQL Injection.
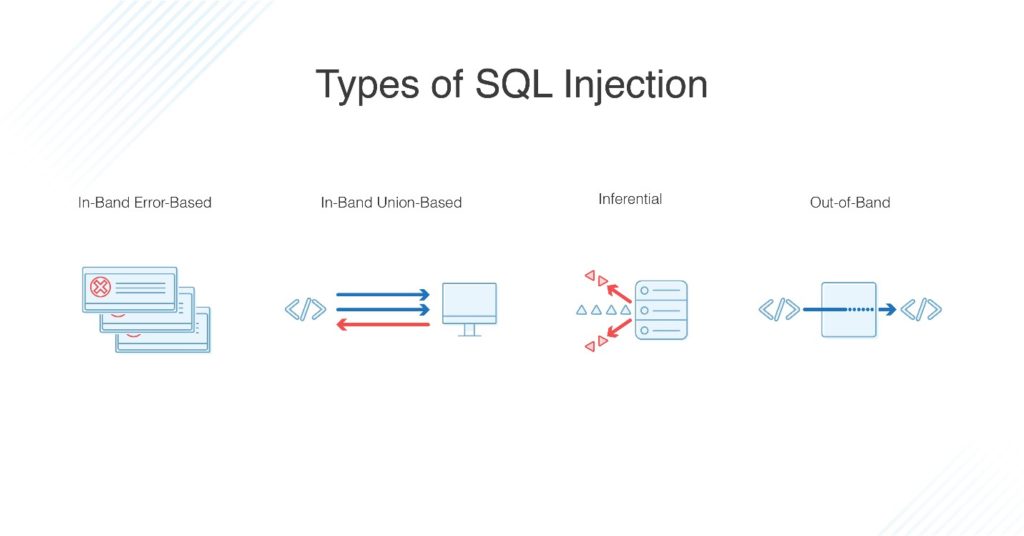
SQL Injection Types, Examples And Prevention, 49% OFF
How to Correctly Pass UNIQUEIDENTIFIER Parameters in Dynamic T-SQL ...
Create , Update , Delete Athena Parameterized Queries using boto3 ...
How to Protect from SQL Injection Attack? Top 5 Prevention Ways
Proper Etiquette for using MySQL in C# (Part of 2 of 3) – Parameterized ...
Methods to Defend Against SQL Injection Attacks - DEV Community
Best Practices for SQL Injection Prevention
What Is Sql Injection And How To Fix It Databases Sql B La C K H A T B
SQL injection | PPTX
Protect Your Database_ SQL Injection Attack Prevention.pdf
SQL Injection: What It Is and 4 Prevention Methods
PPT - Anatomy of a Database Attack PowerPoint Presentation, free ...
PPT - Database and Application Security PowerPoint Presentation, free ...
How can parameters stop SQL injection?
SQL Query Parameterization: How to Parameterize SQL Query
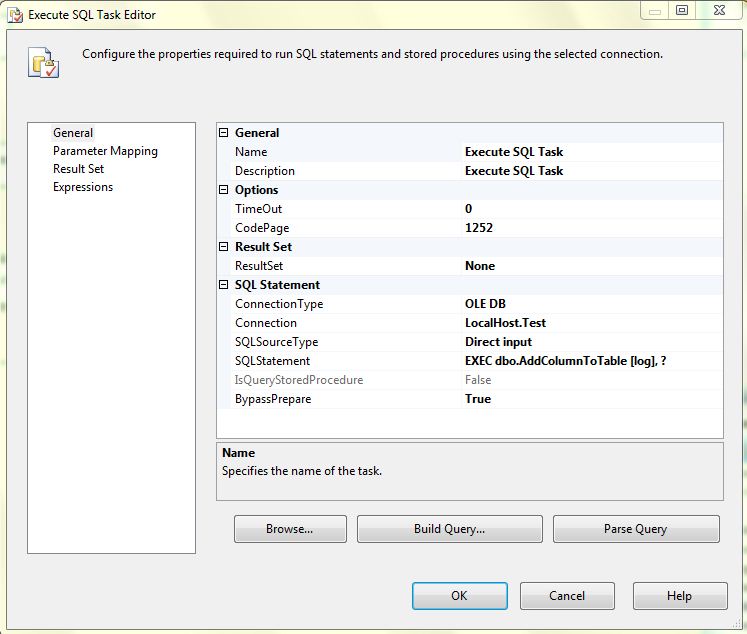
How To Run Dynamic T-SQL In SSIS OLE DB Command - RADACAD
Parameterized Queries with PySpark: A Simple Guide | by Sachan ...
Parameterized Queries in SQL – A Guide
Complete Database Mastery Part 13: Database Security & Governance ...
Preventing SQL Injection: A Developer's Guide | SQL Boy
What Are SQL Injections and How to Test Them? - TestMatick
Parameterization Performance Impact in SQL Server - YouTube
Securing SQL Server linked servers - VladDBA
SQL Server IDENTITY columns - an info-dump - VladDBA
Coding Instructions To Prevent SQL-Injection
Web Security Threats and Solutions | PDF
Based on this image's title: “Using dynamic T-SQL? Parametrization alone can't prevent SQL injection ...”