Showing 120 of 120on this page. Filters & sort apply to loaded results; URL updates for sharing.120 of 120 on this page
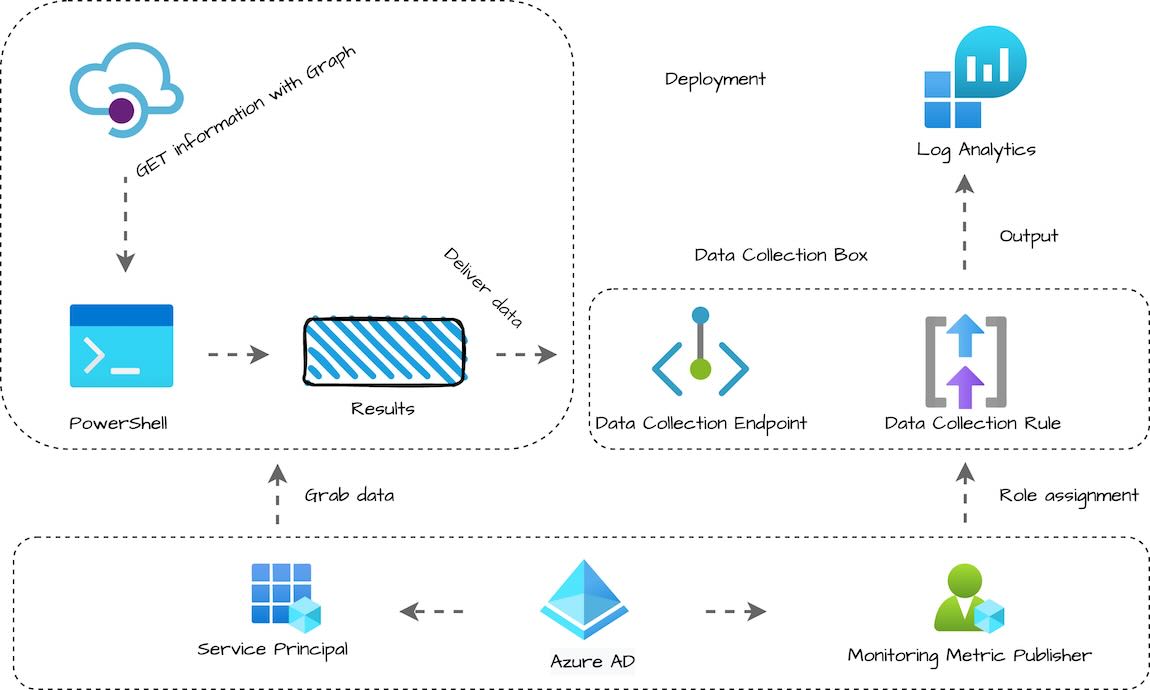
Azure Monitor | Data Collection Rule Structure | Log Analytics ...
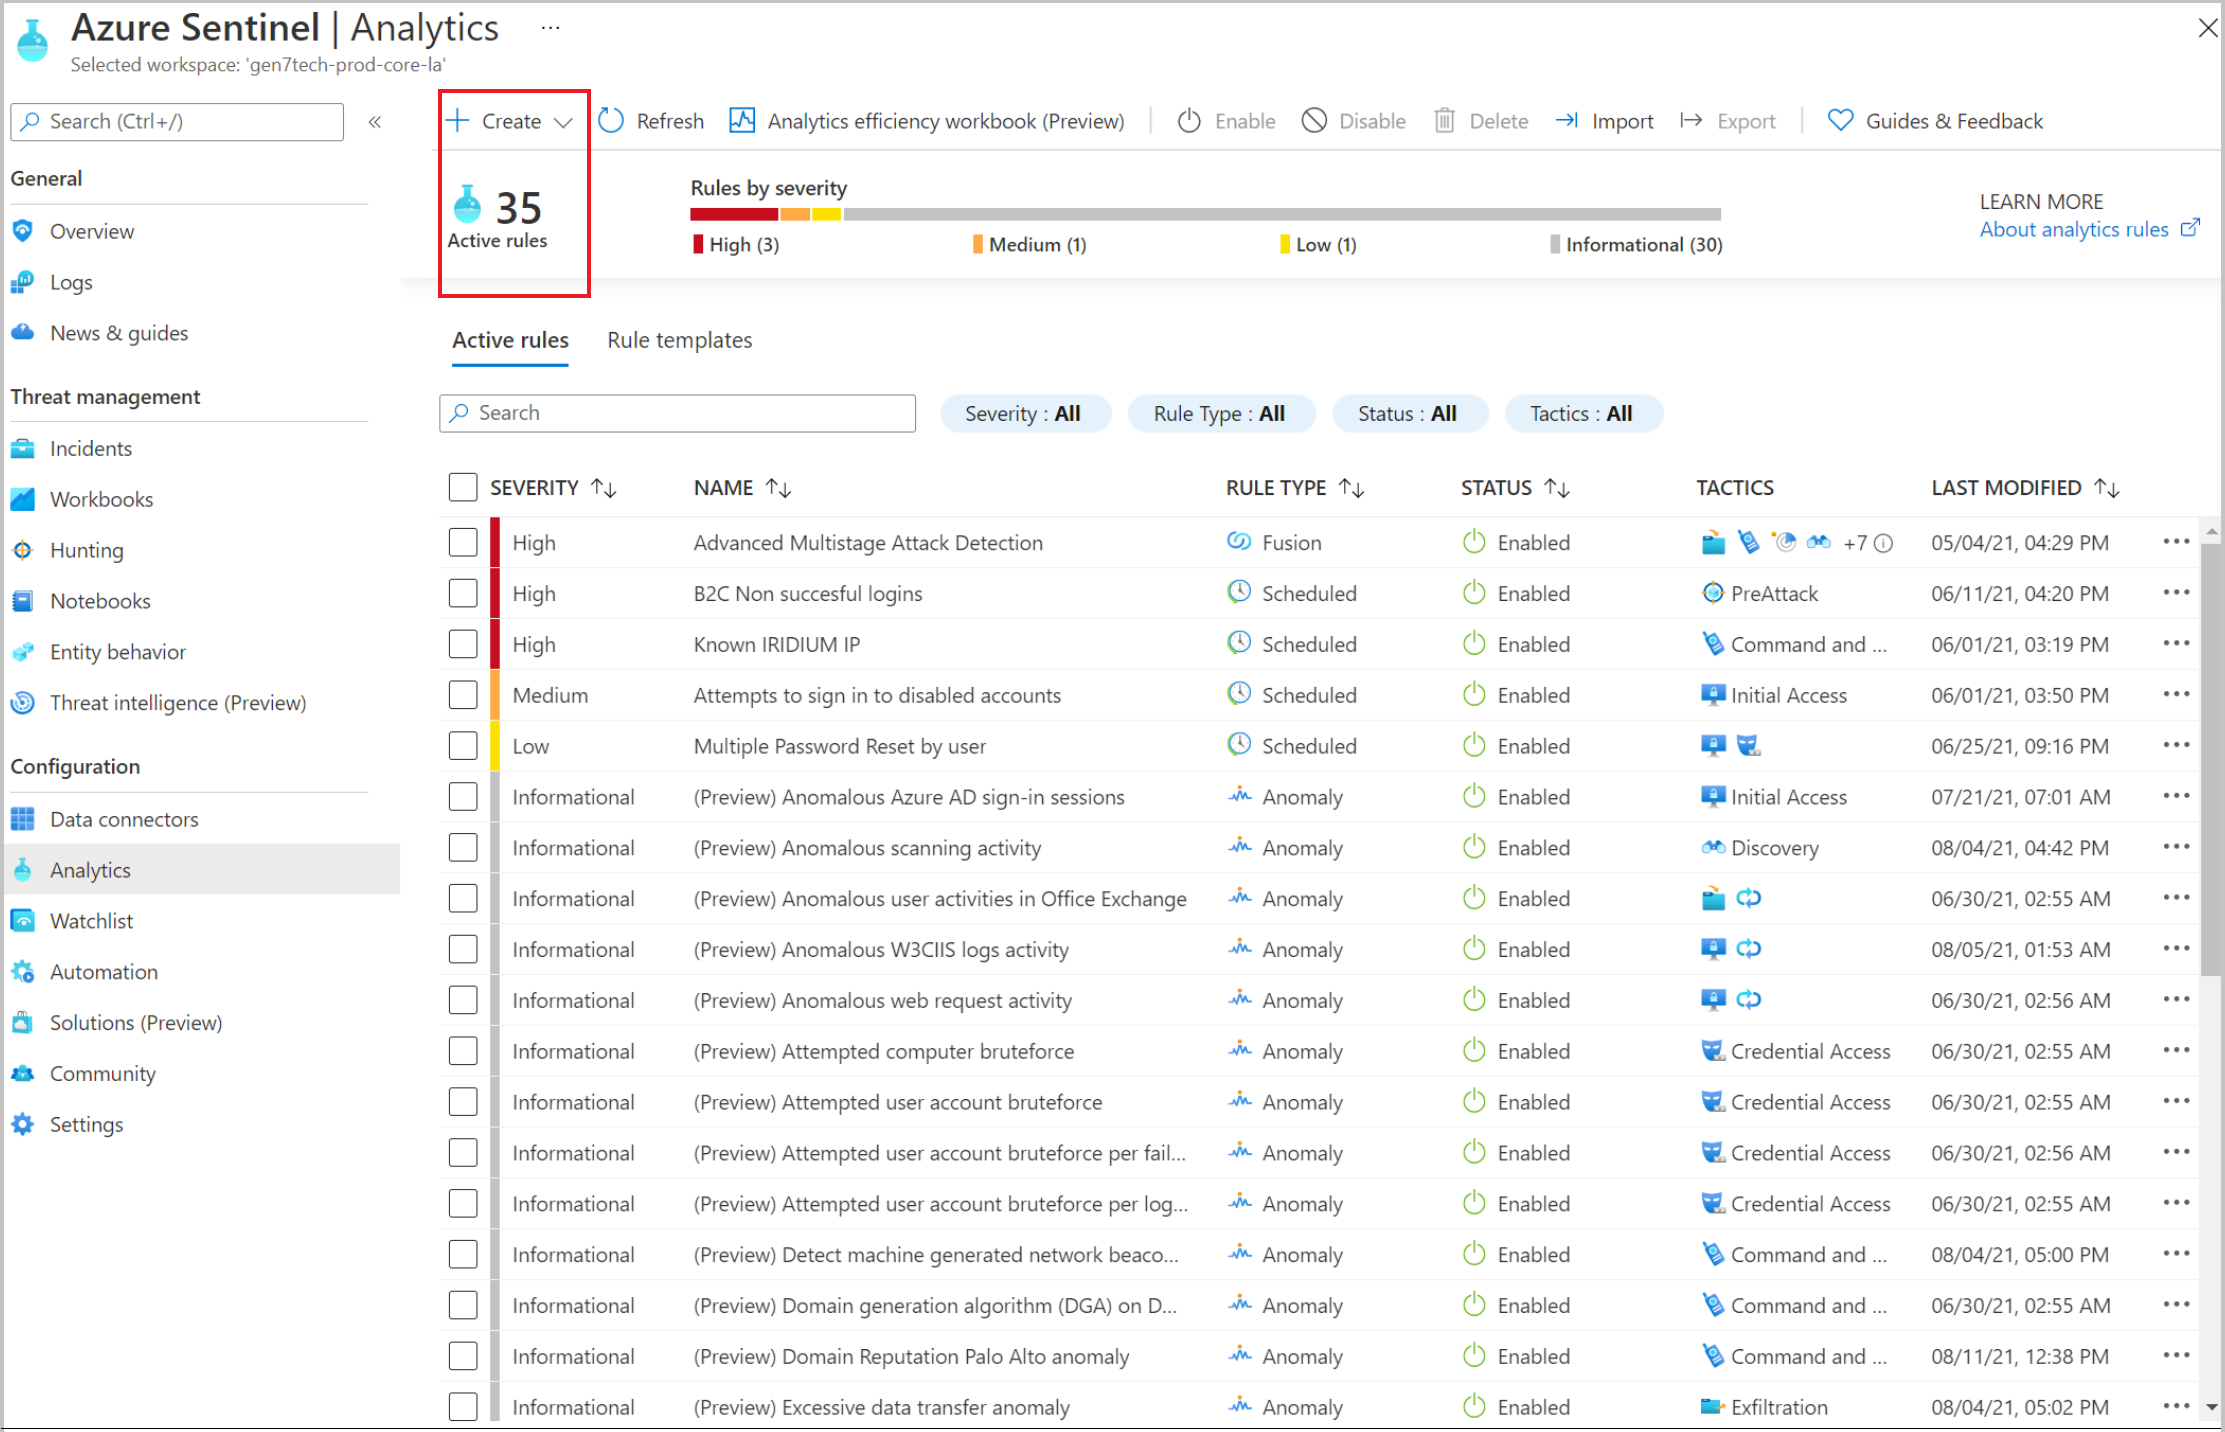
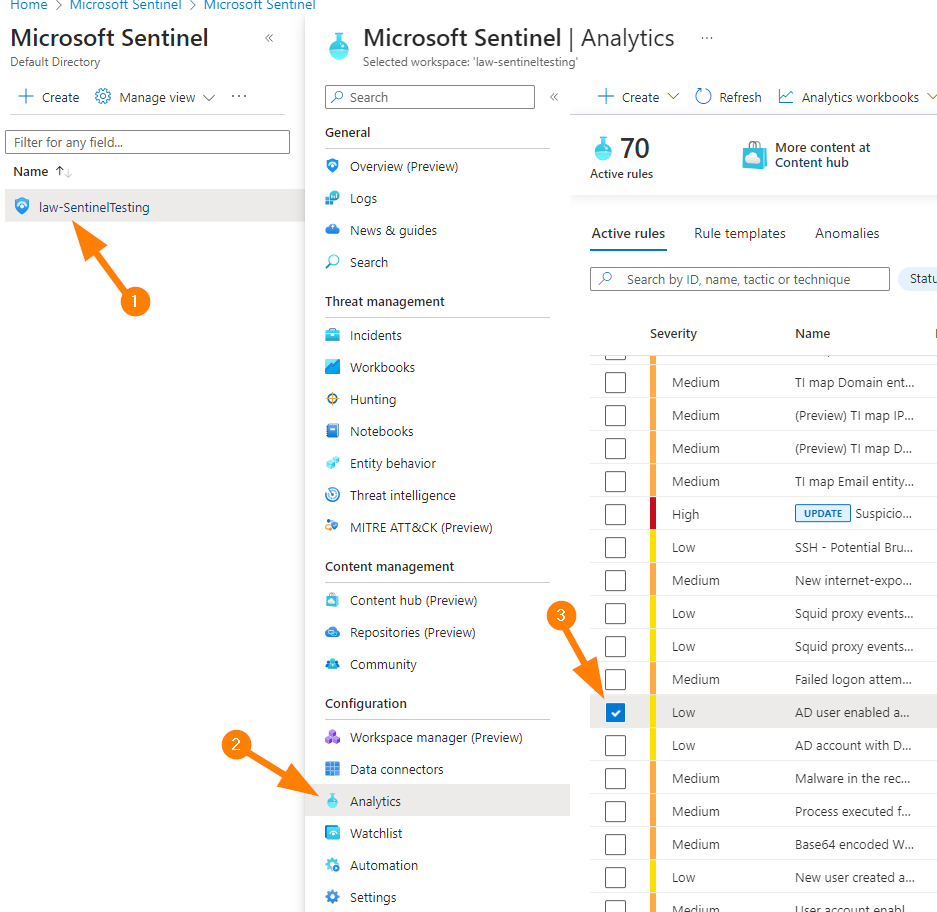
Azure Sentinel Analytics - Permissions required to Create Rule ...
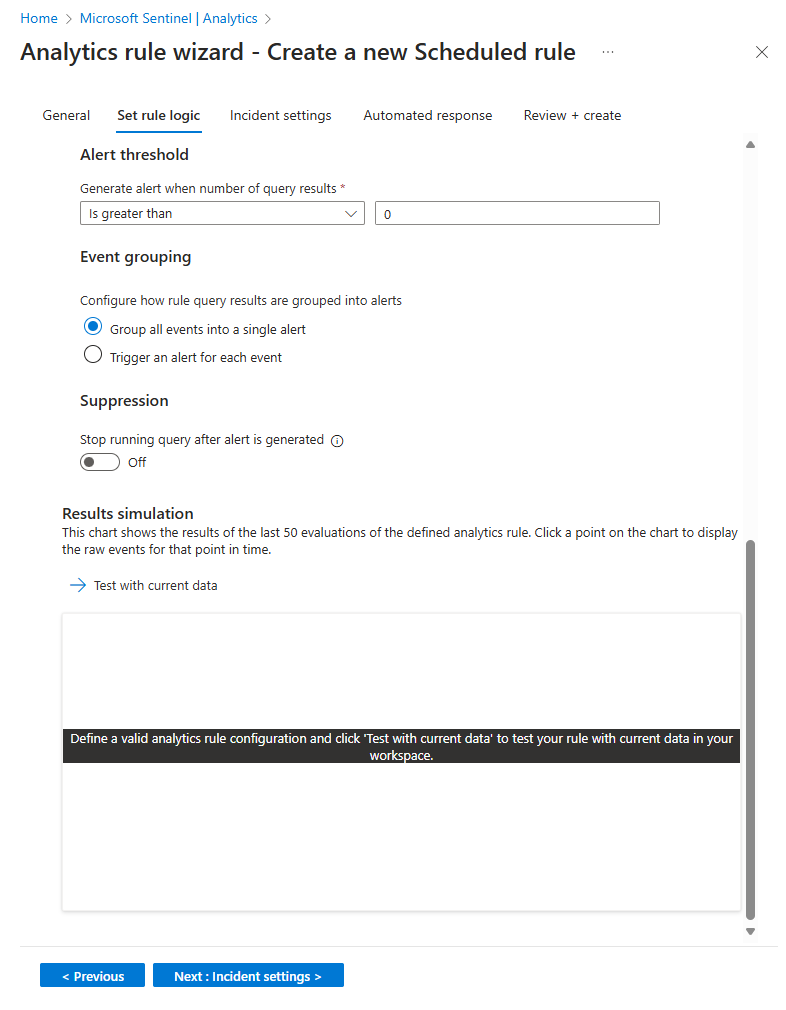
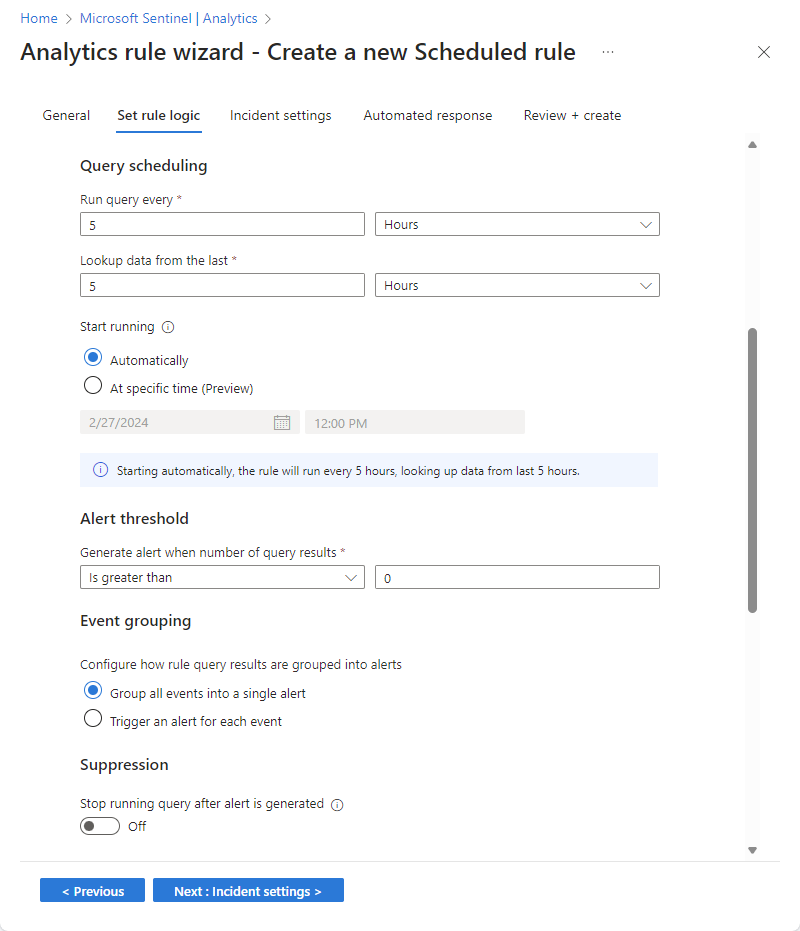
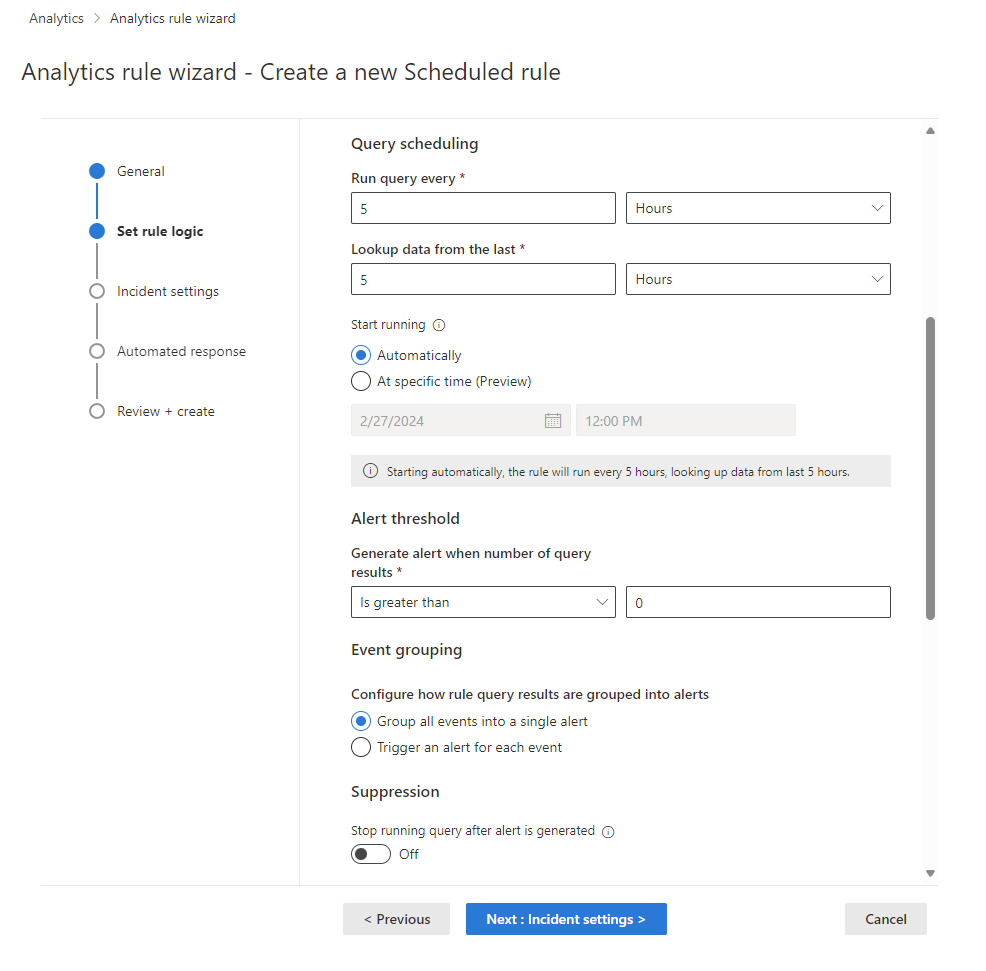
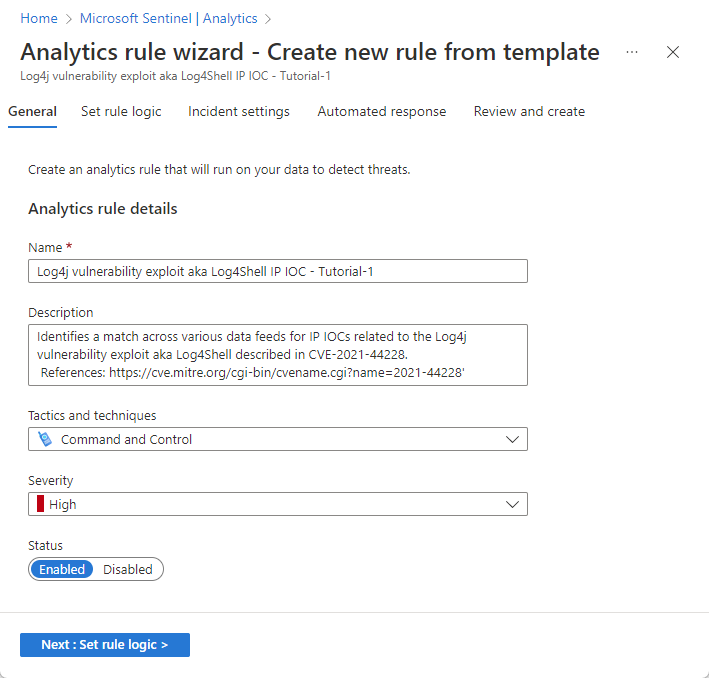
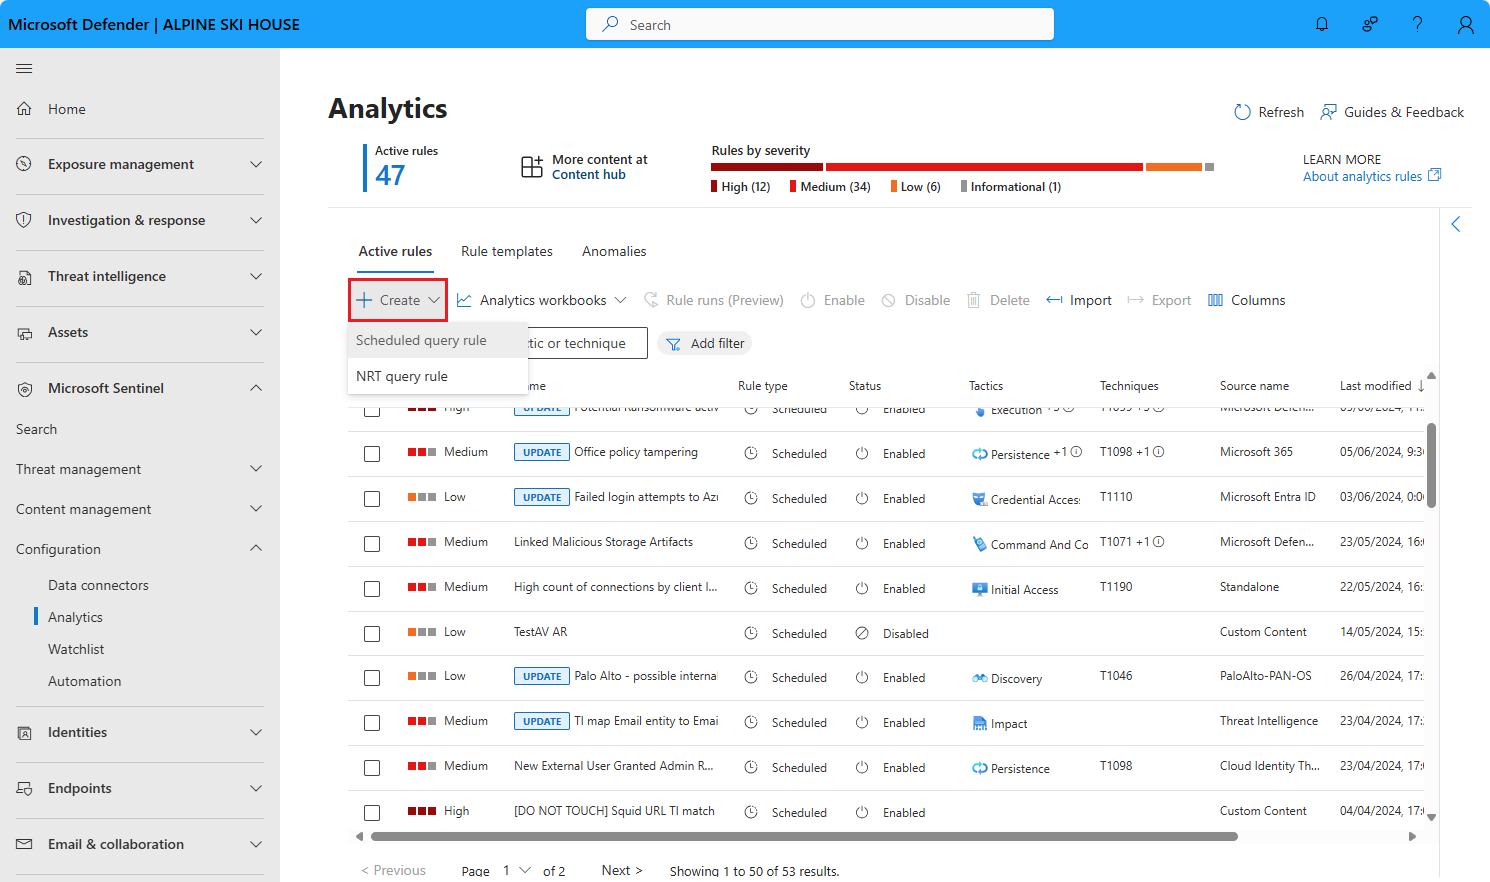
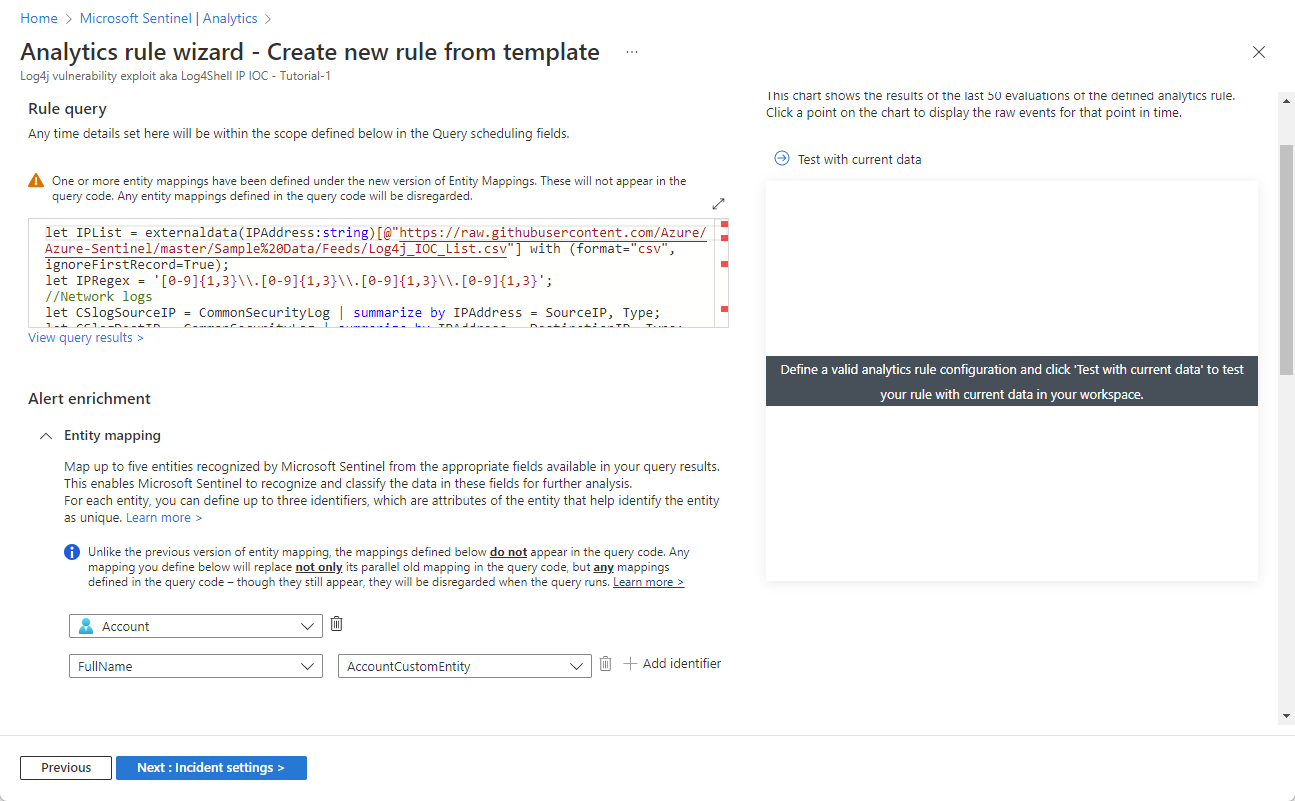
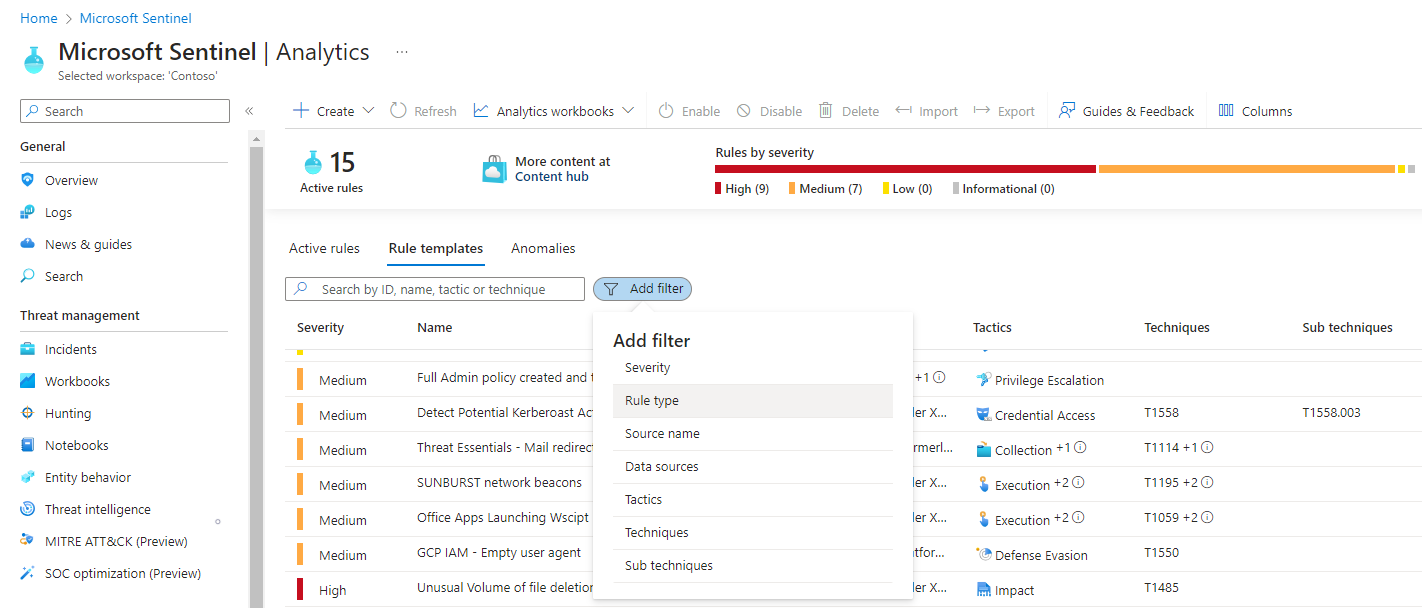
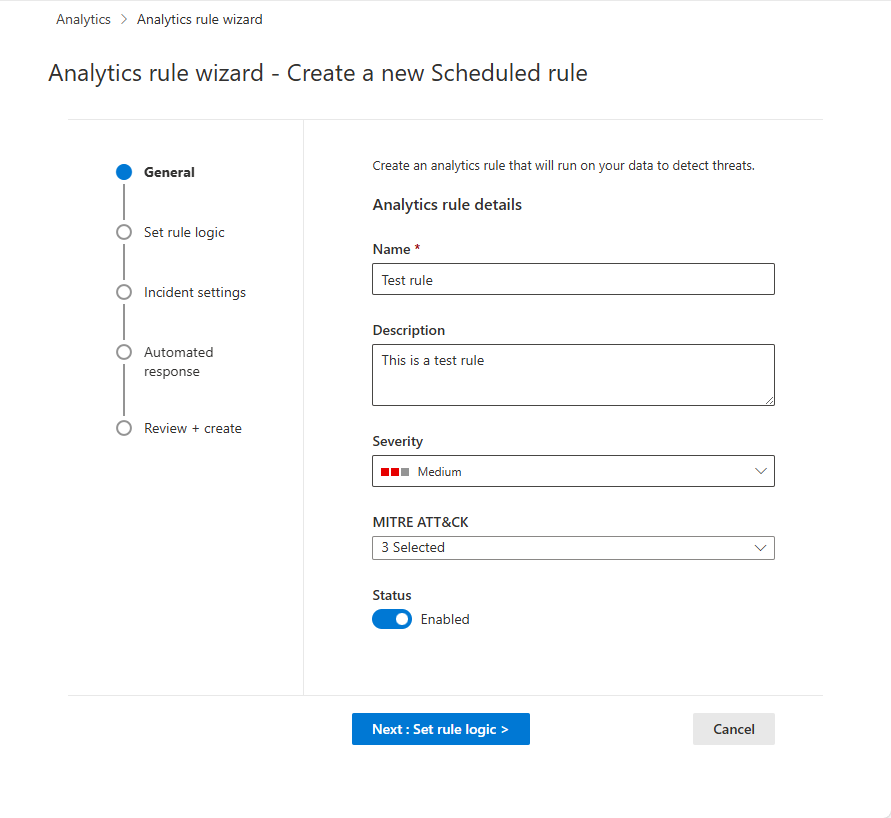
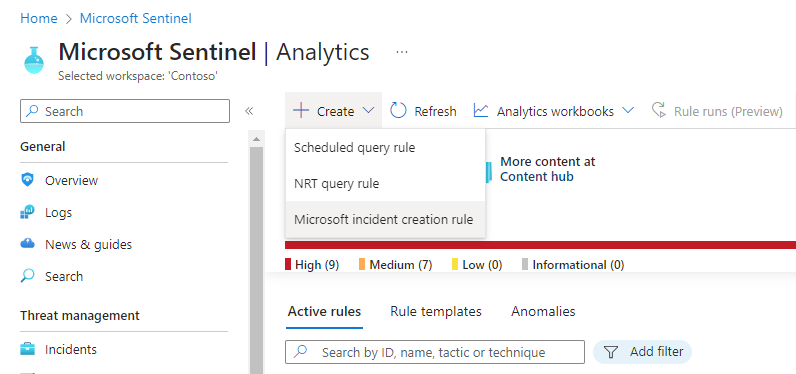
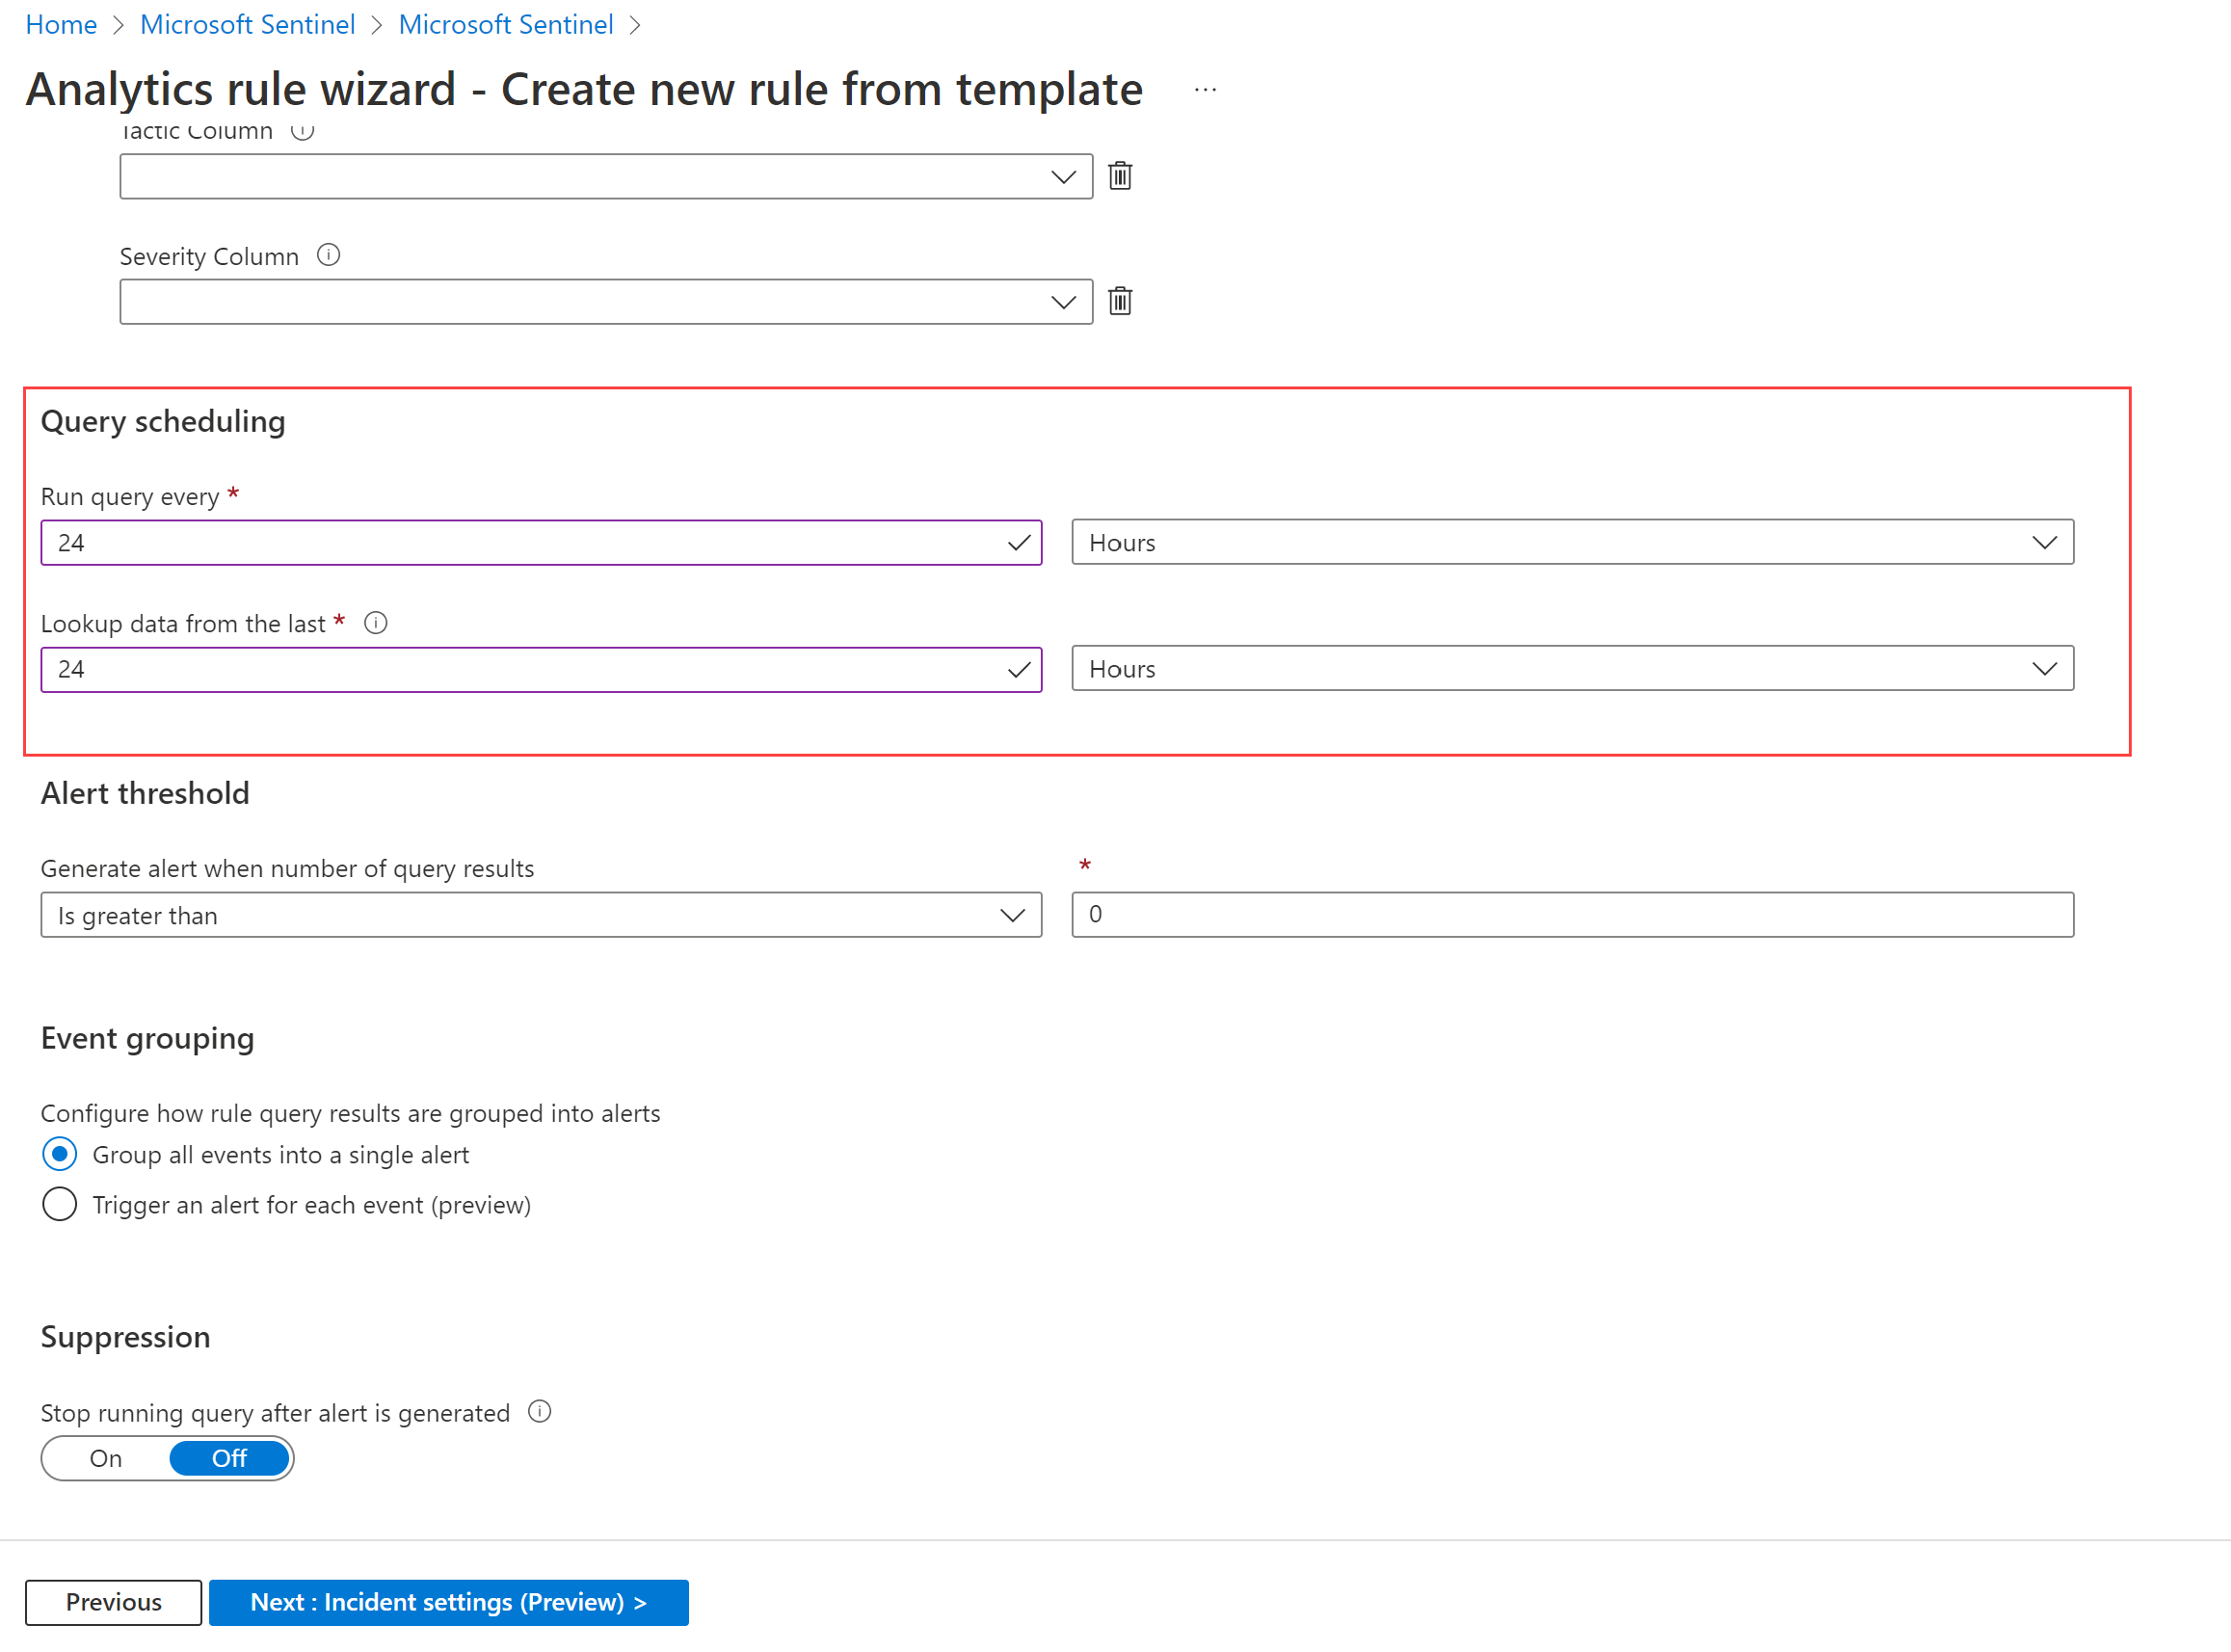
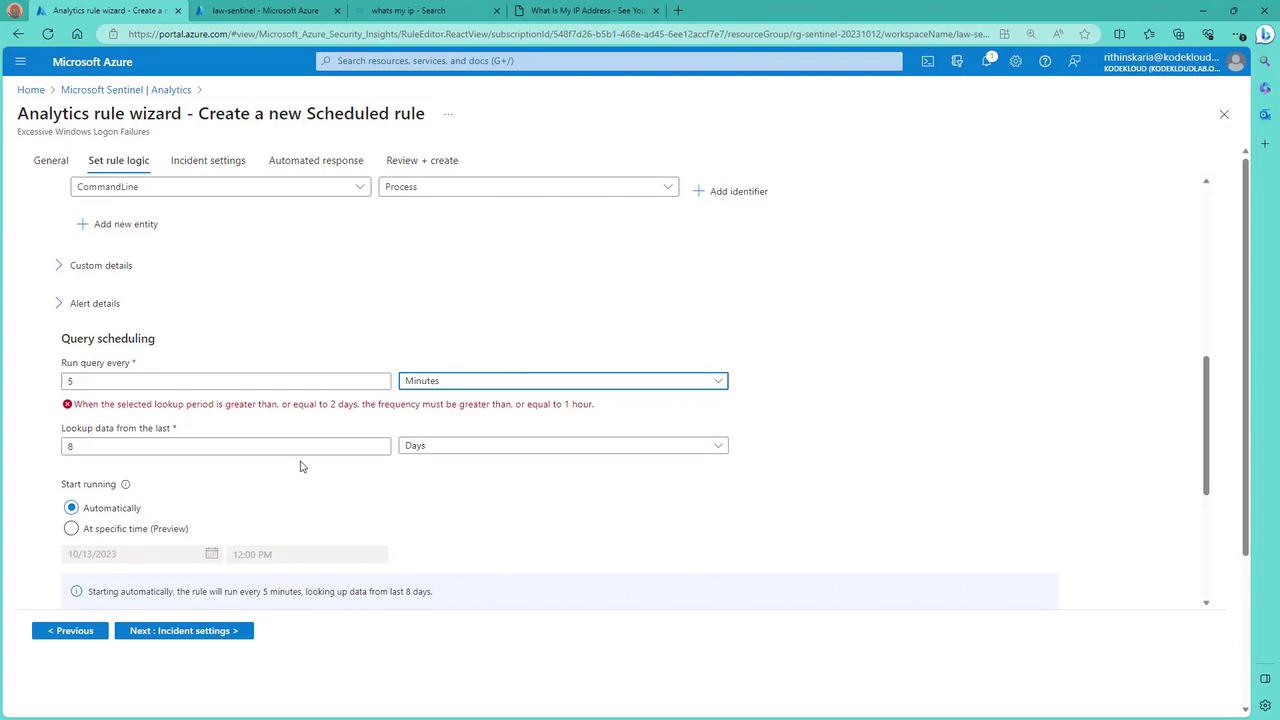
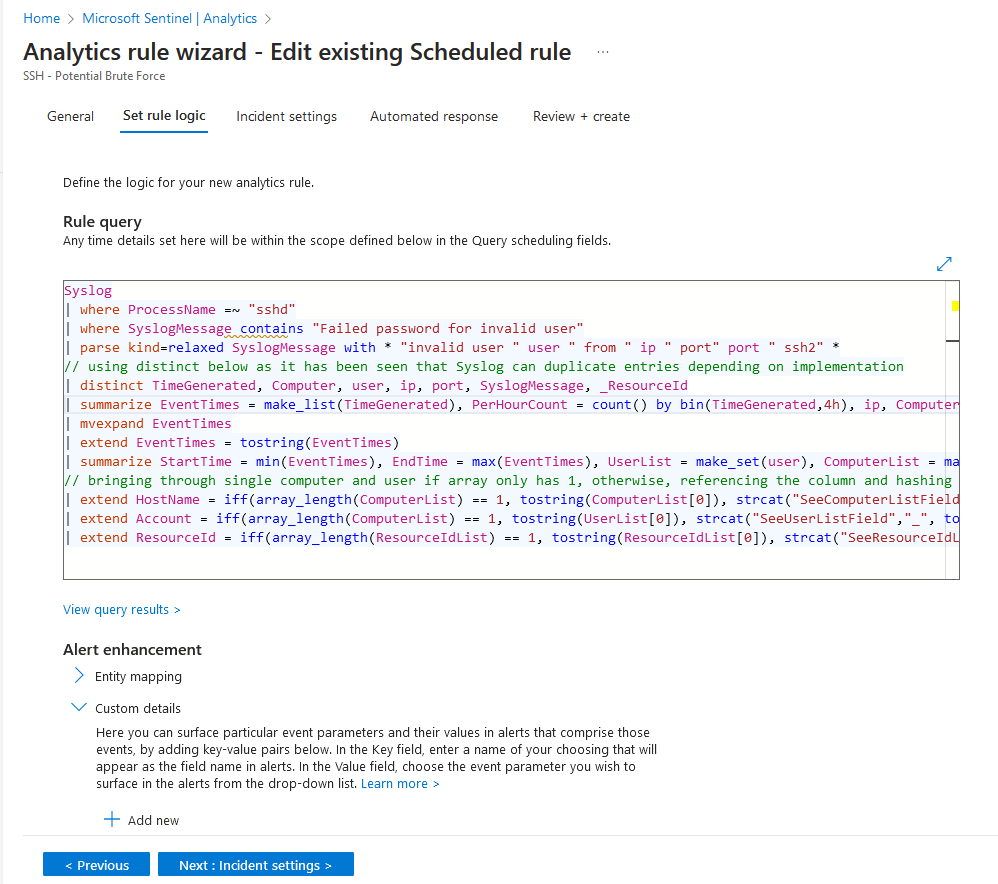
Create scheduled analytics rules in Microsoft Sentinel | Azure Docs
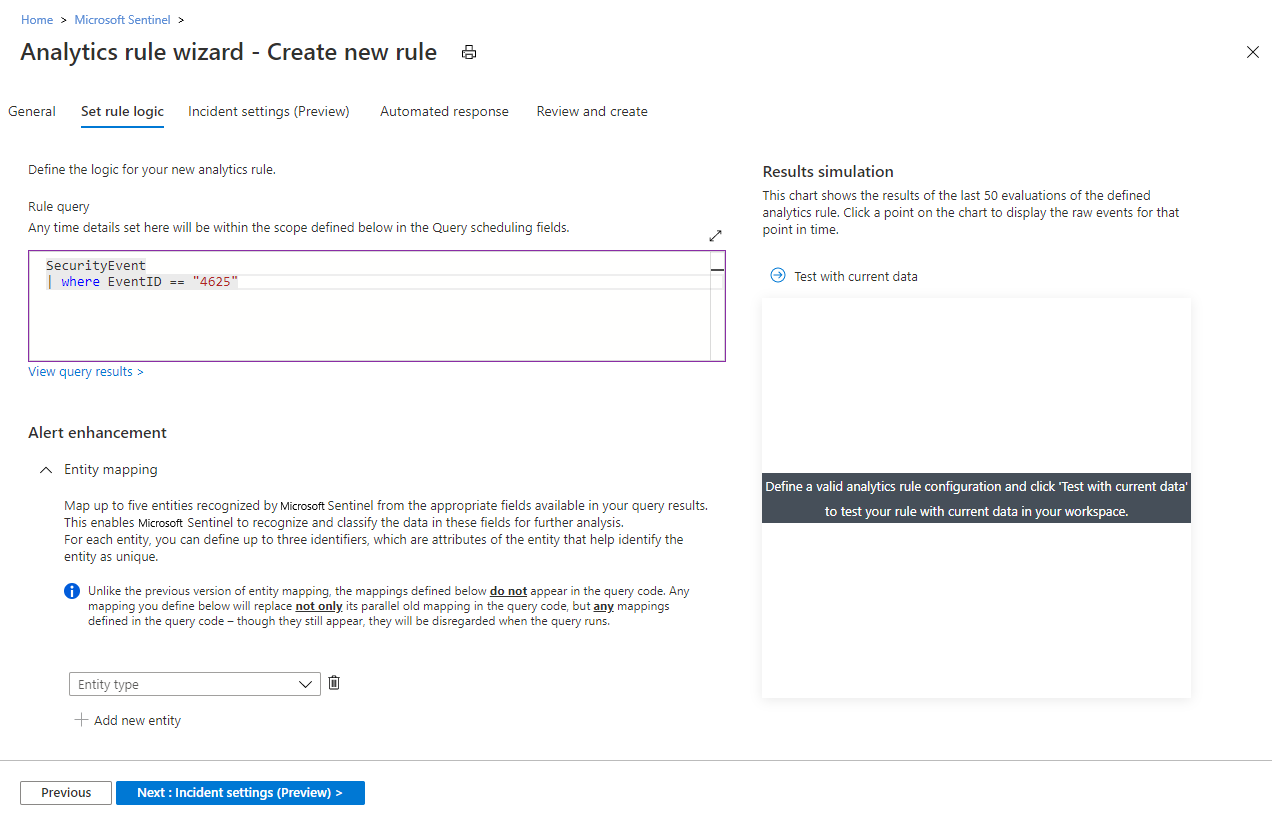
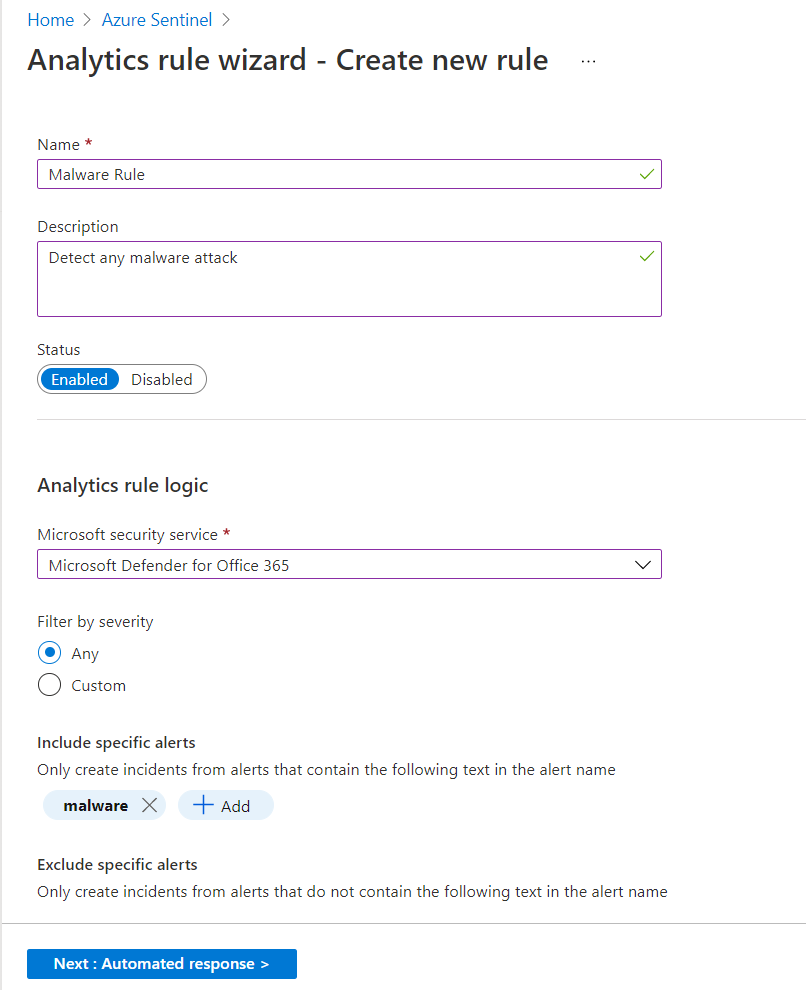
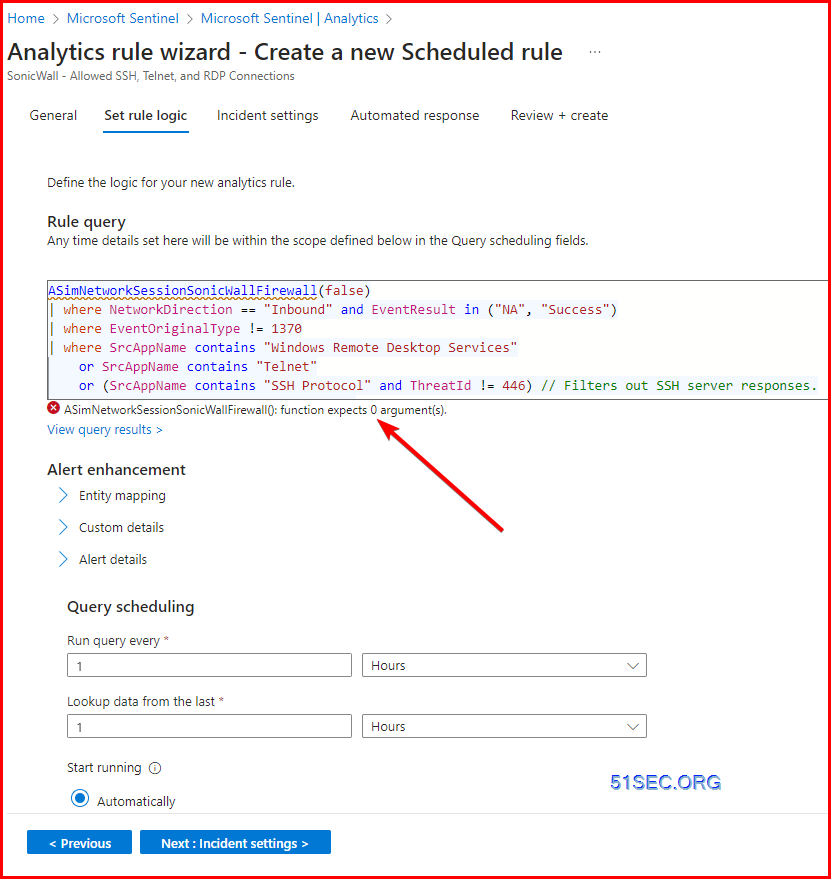
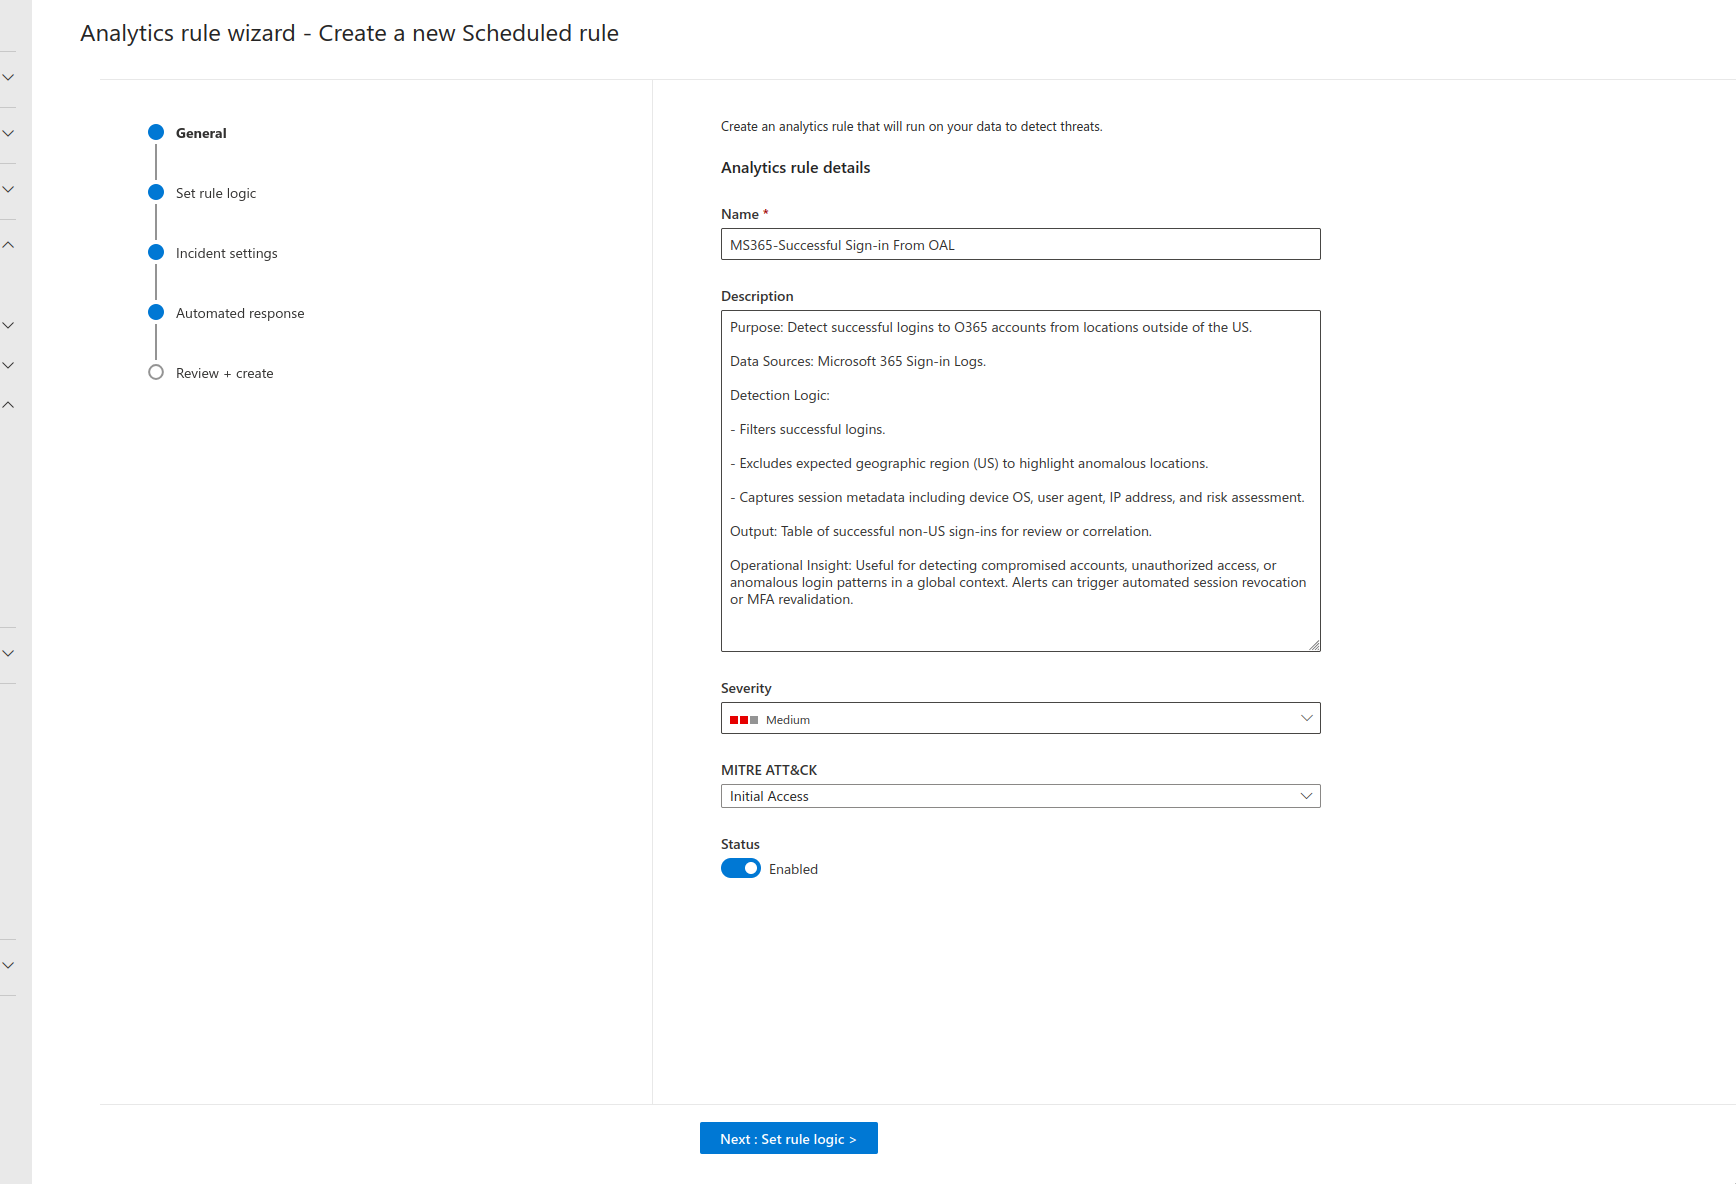
Create a custom analytics rule from scratch in Microsoft Sentinel ...
Configure security analytics for Azure Active Directory B2C data with ...
Azure Sentinel - Create custom analytics rules to detect threats – CSP ...
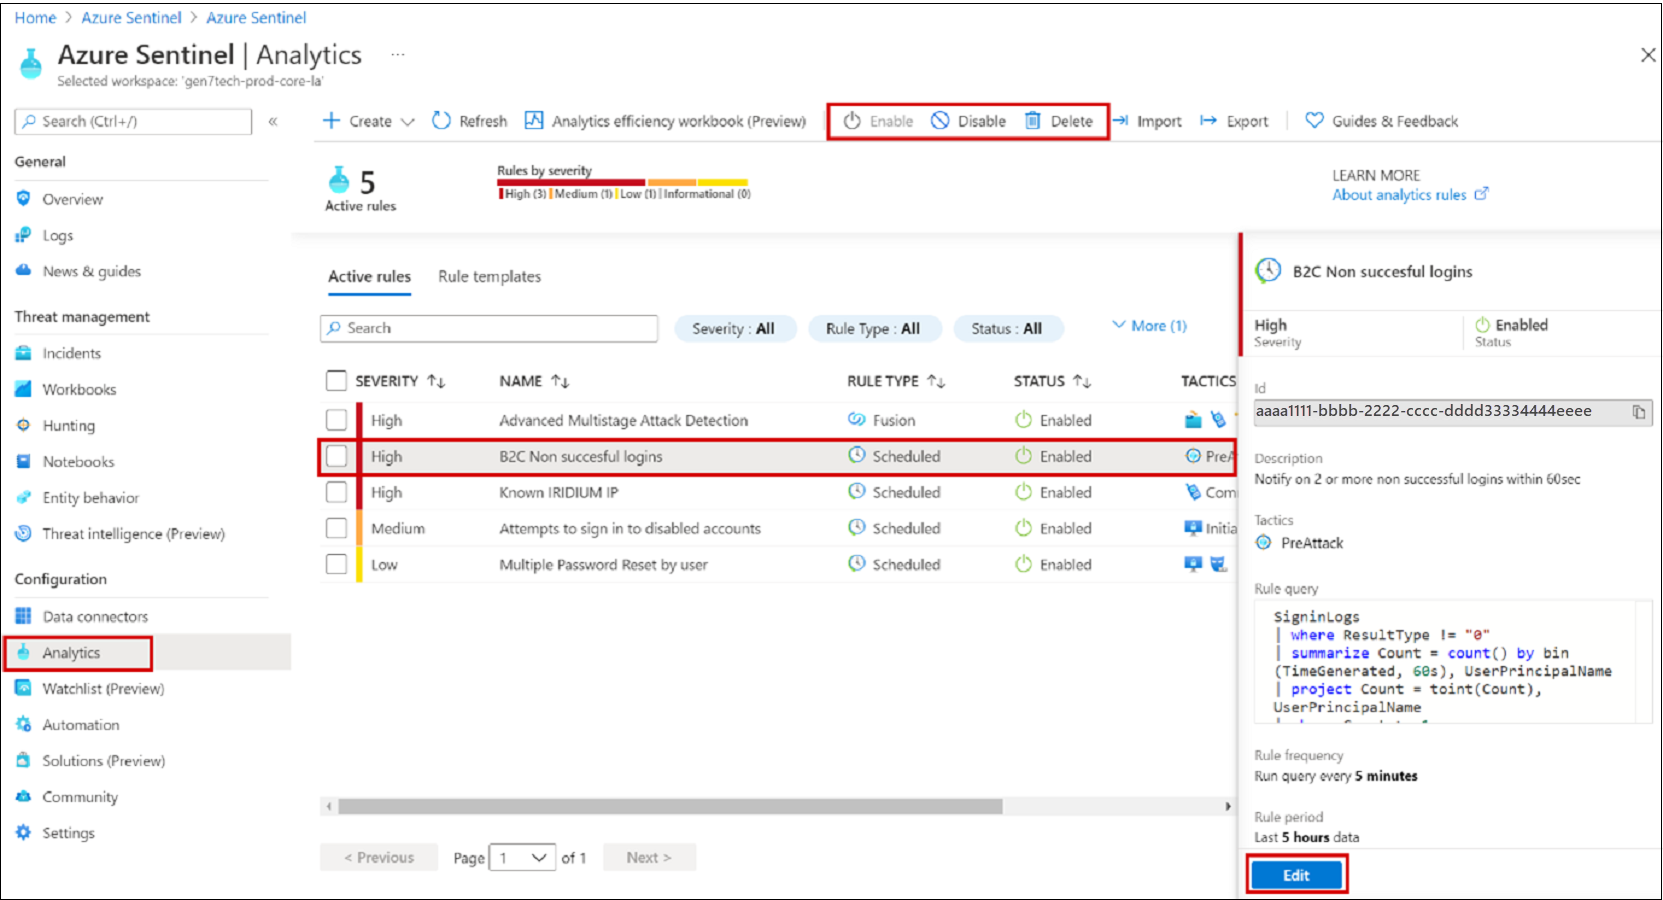
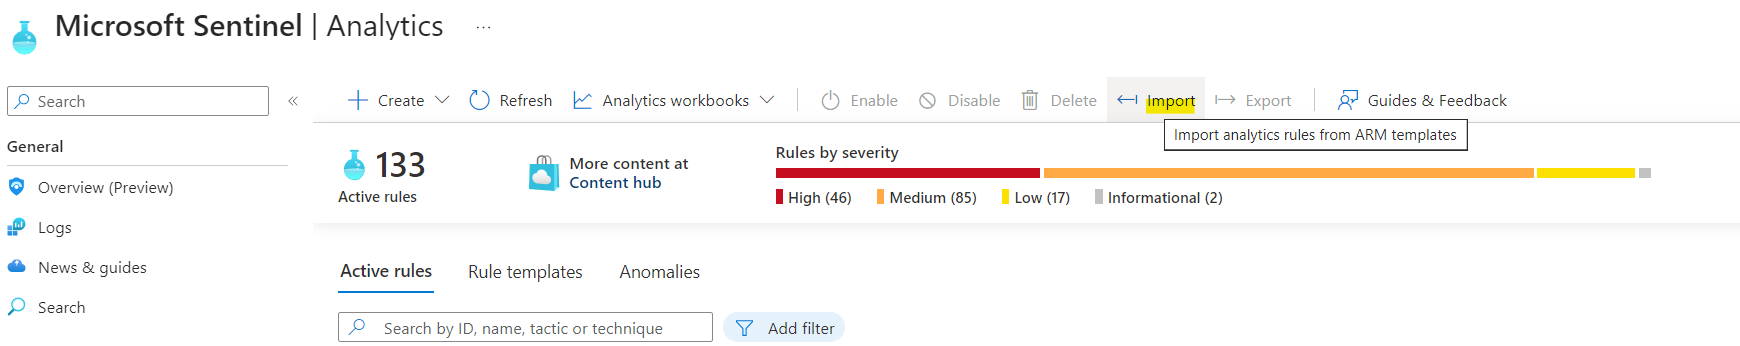
Import and export Microsoft Sentinel analytics rules | Azure Docs
集計ルールを使用して Log Analytics ワークスペースのデータを集計する (プレビュー) - Azure Monitor ...
Analyze Security Rules in Traffic Analytics - Azure Network Watcher ...
Aggregate data in a Log Analytics workspace with summary rules - Azure ...
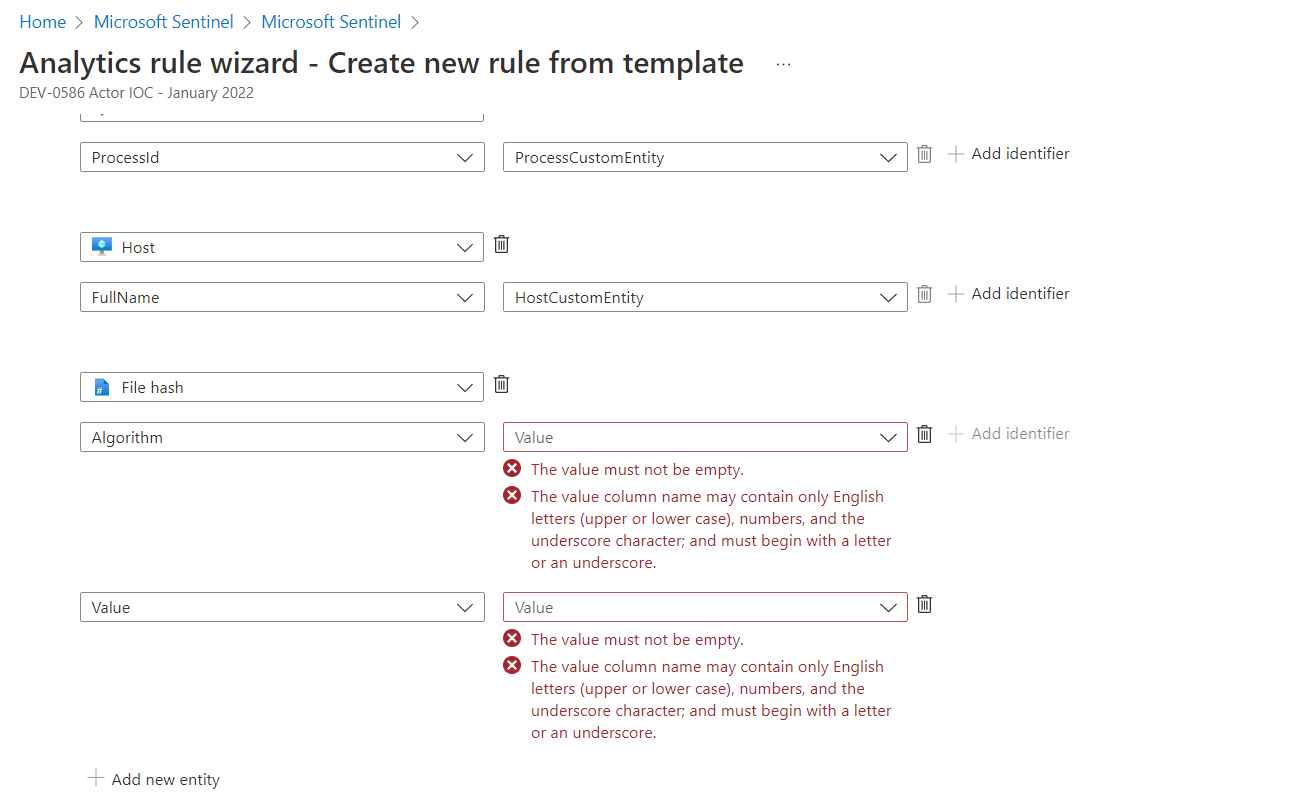
Analytics Rule Issue : DEV-0586 Actor IOC - January 2022 · Issue #5187 ...
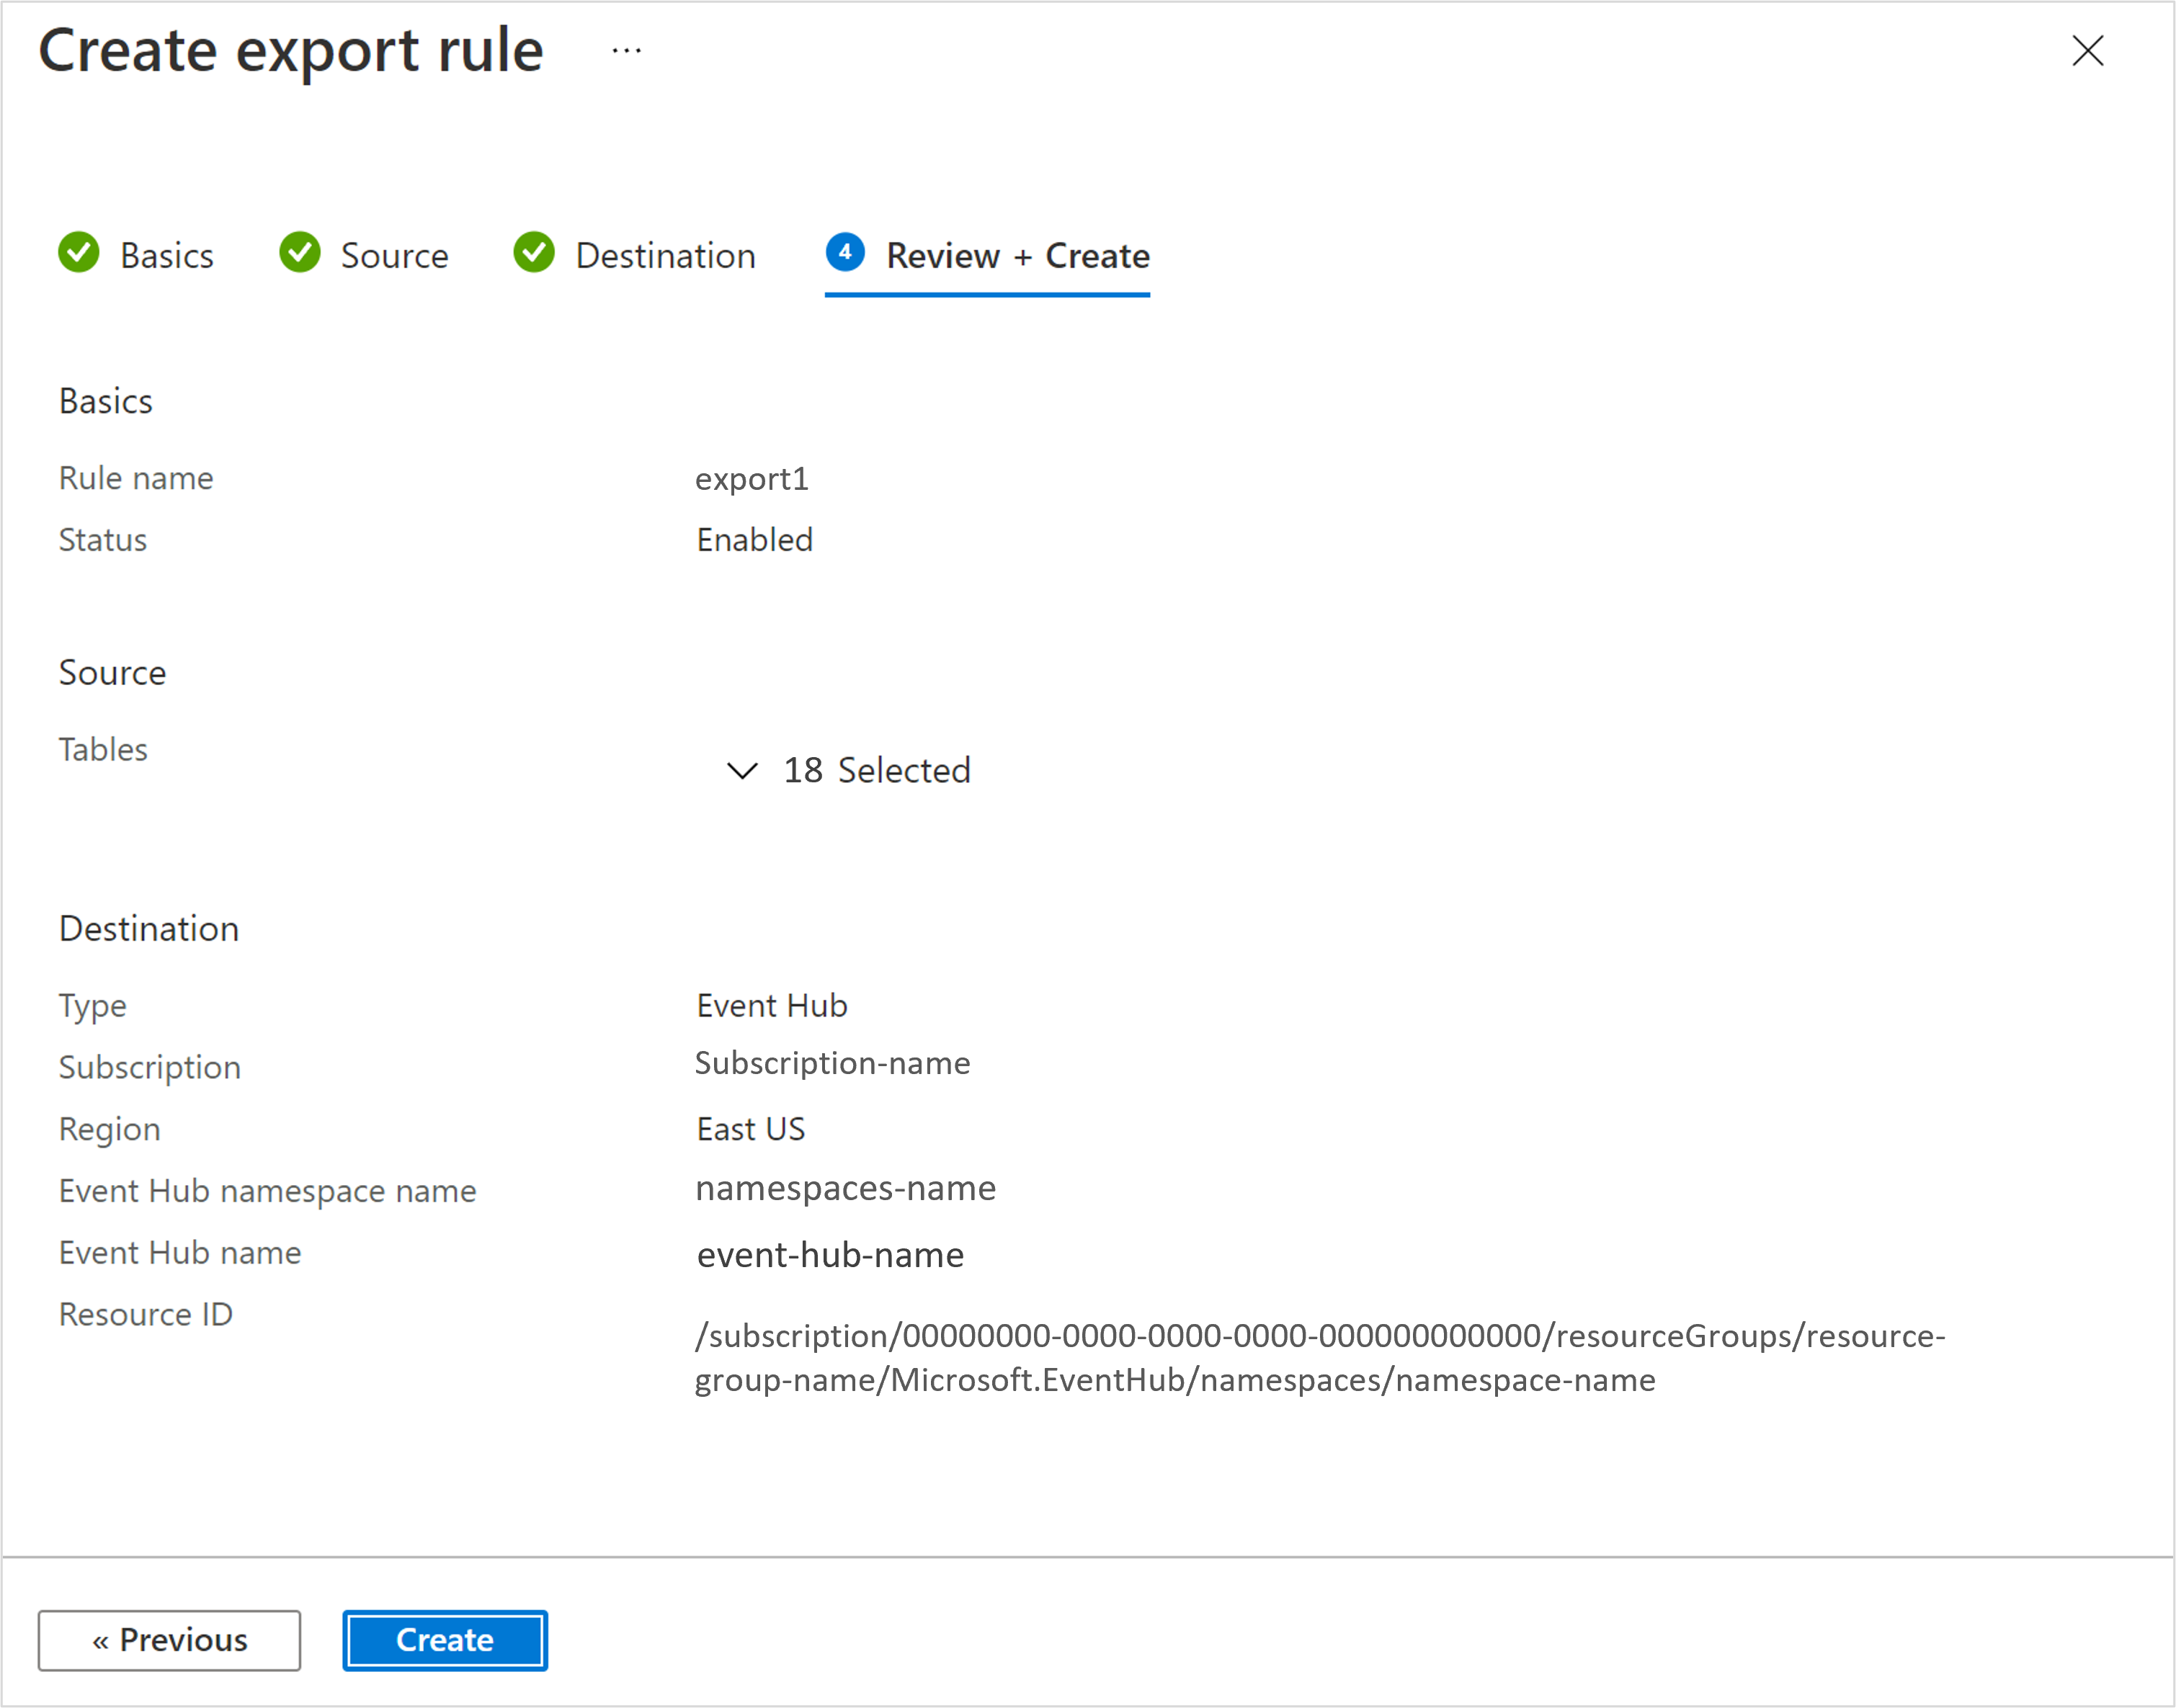
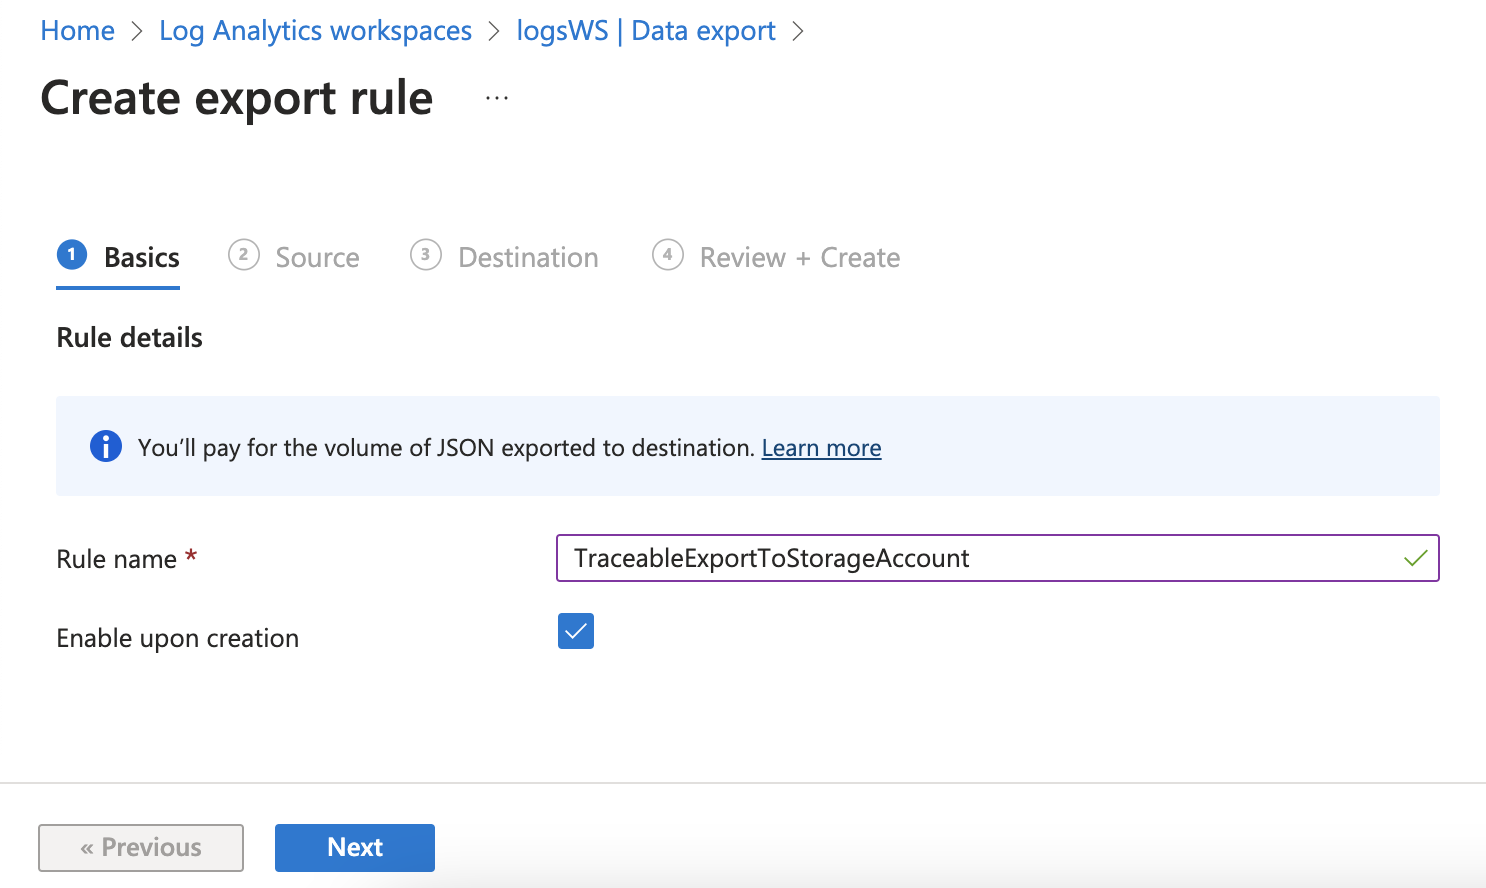
Log Analytics Data Export Rules in Azure Monitor - Azure Monitor ...
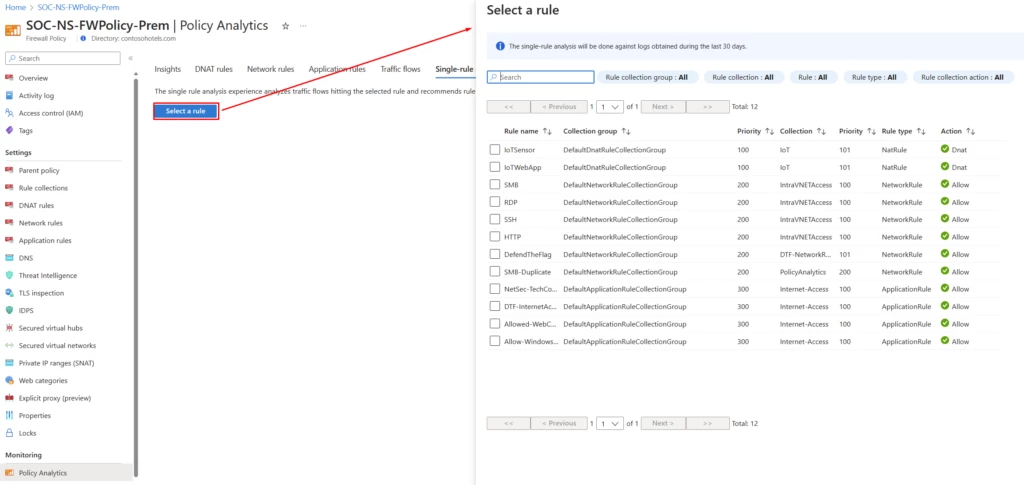
Reinforce Security Using Policy Analytics for Azure Firewall
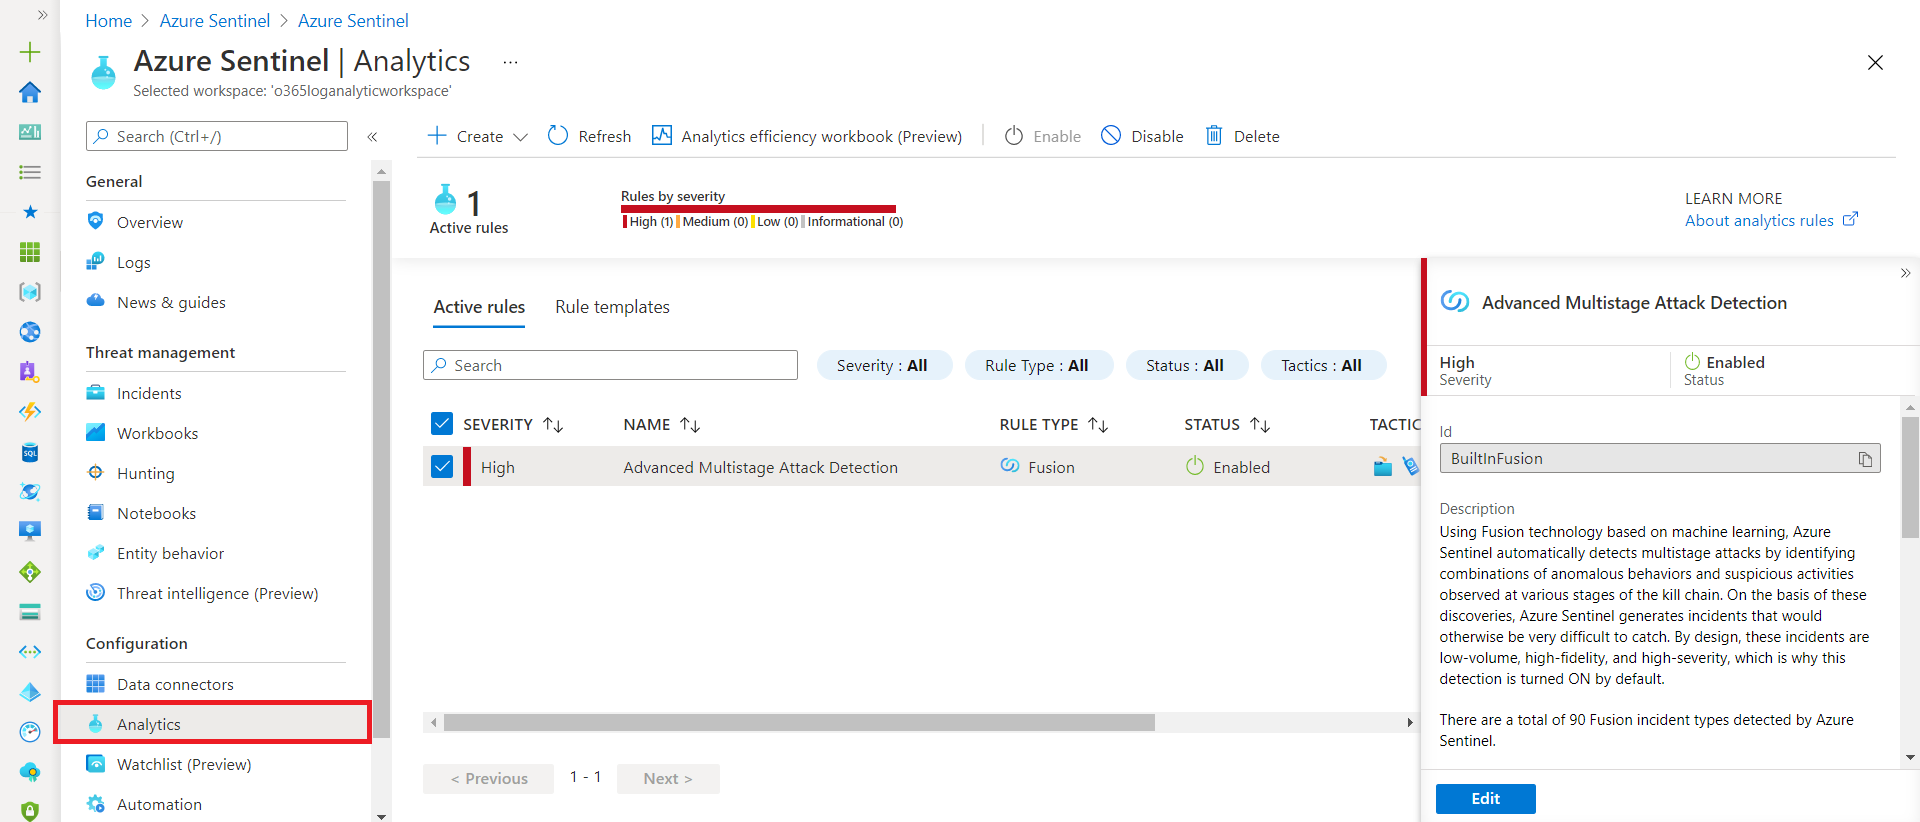
Threat detection with Azure Sentinel analytics - Nanddeep Nachan Blogs
HOW TO CREATE CUSTOM ANALYTICS RULES TO DETECT THREATS IN AZURE ...
Ingesting Custom Data to Azure Log Analytics like a Pro | AzureIs.Fun
Set up monitoring alerts for Azure Stream Analytics jobs - Azure Stream ...
Microsoft Azure Monitoring Log Analytics Part (Alert Rule) II - ÇözümPark
Manage data collection rule associations in Azure Monitor - Azure ...
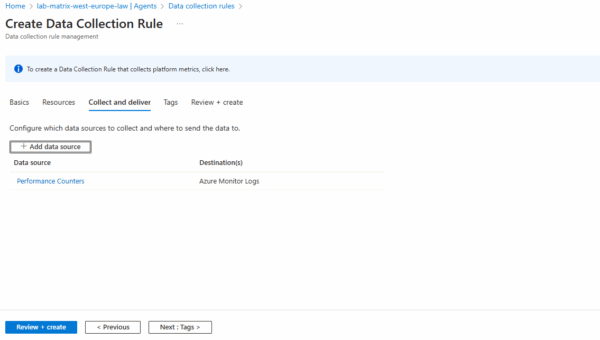
How to Set Up Azure Log Analytics Data Collection Rules for Custom Log ...
How To Delete Microsoft Sentinel Analytics Rule Templates - CHARBEL ...
How to Create or edit a log alert rule from Azure Monitor - CLoudOps Now!
Monitoring Azure Synapse Analytics with alerts
Create scheduled analytics rules in Microsoft Sentinel | Microsoft Learn
Handle ingestion delay in Microsoft Sentinel | Azure Docs
Tutorial - Detect threats by using analytics rules in Microsoft ...
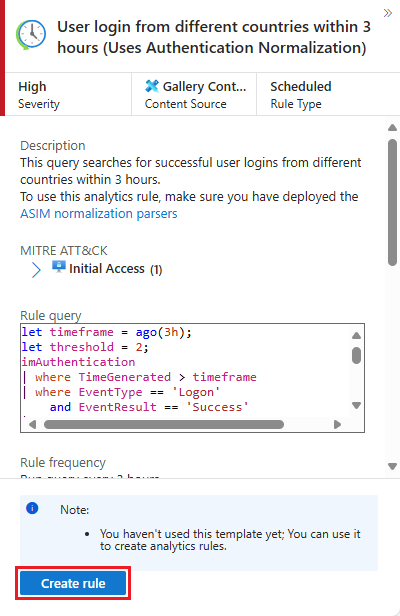
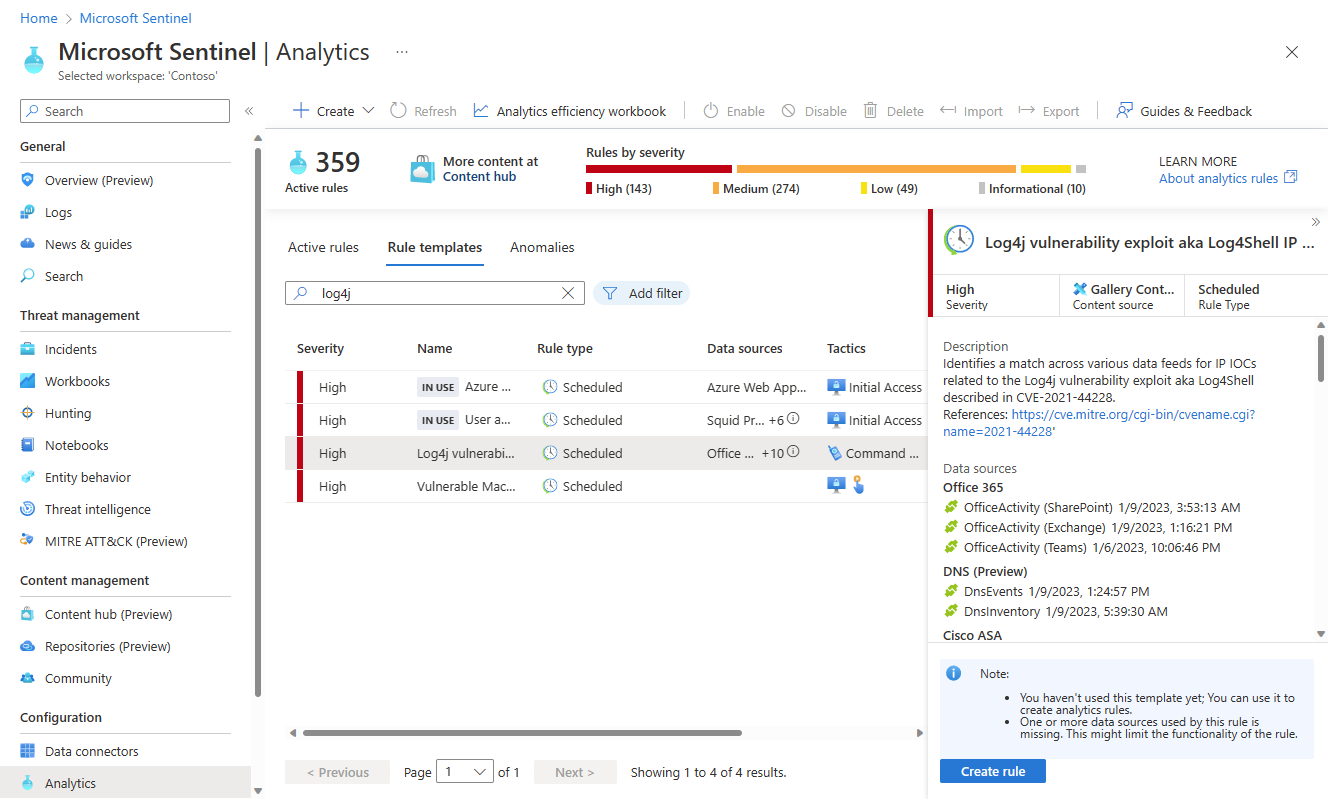
Create scheduled analytics rules from templates in Microsoft Sentinel ...
Manage template versions for your scheduled analytics rules in ...
Querying Log Analytics Workspace - KodeKloud
Data collection with log analytics
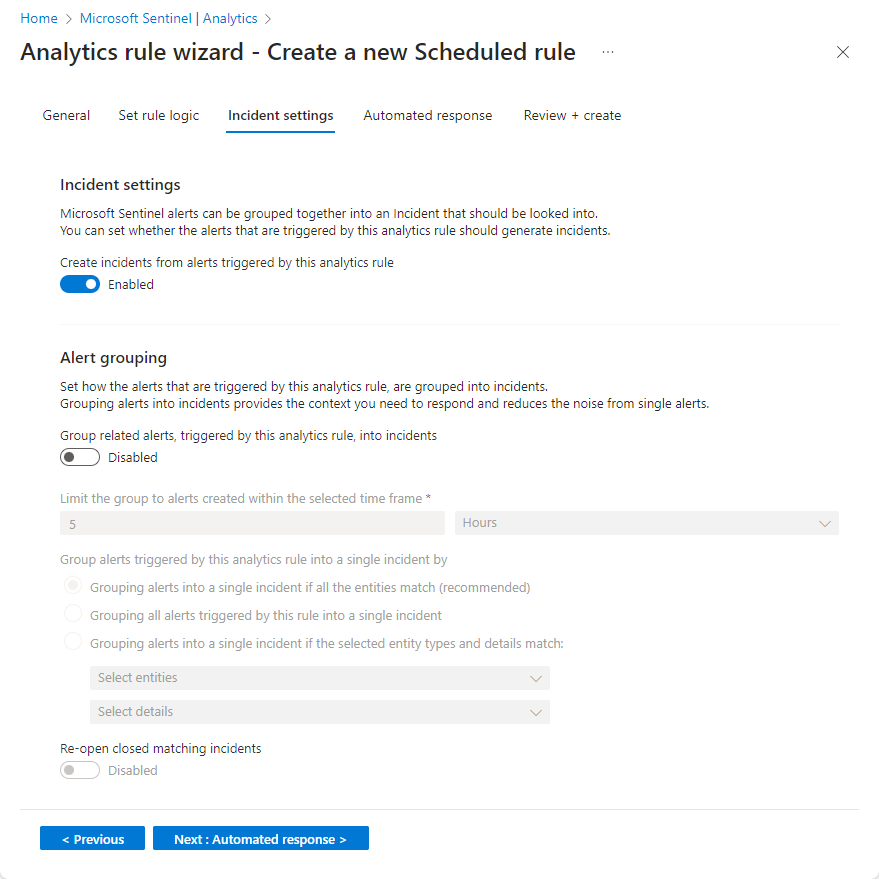
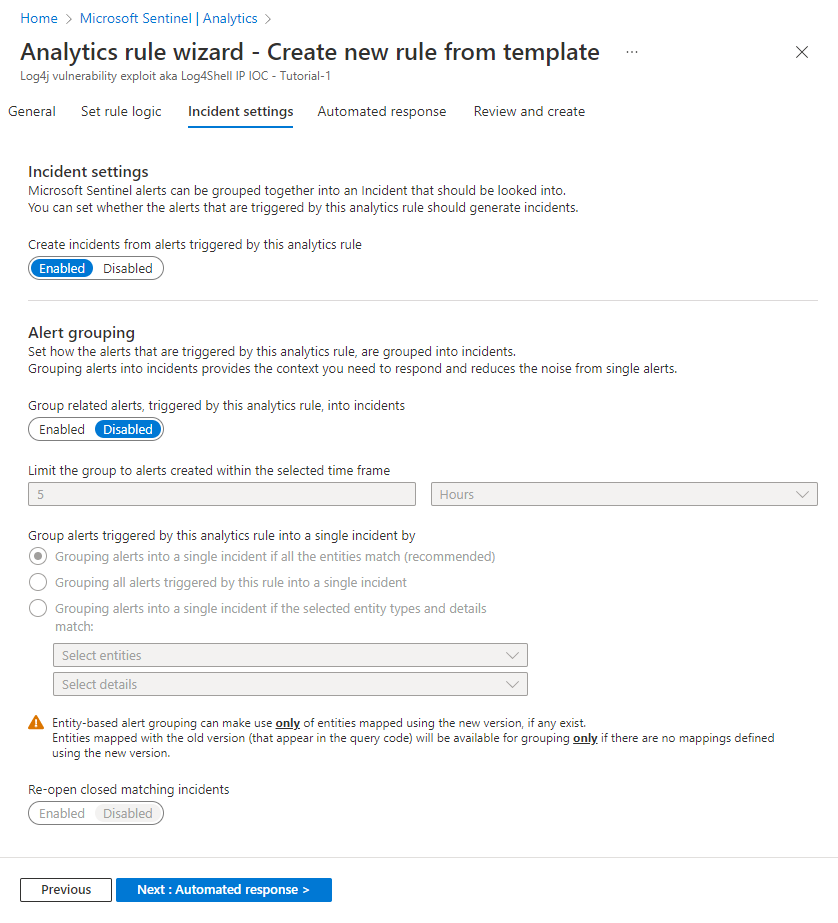
Create incidents from alerts in Microsoft Sentinel | Azure Docs
How To Enable Microsoft Sentinel Analytics Rules At Scale - CHARBEL ...
Azure Data Collection Rules: The Complete Guide [2026]
Azure Monitor Agent · SFTP Gateway Support
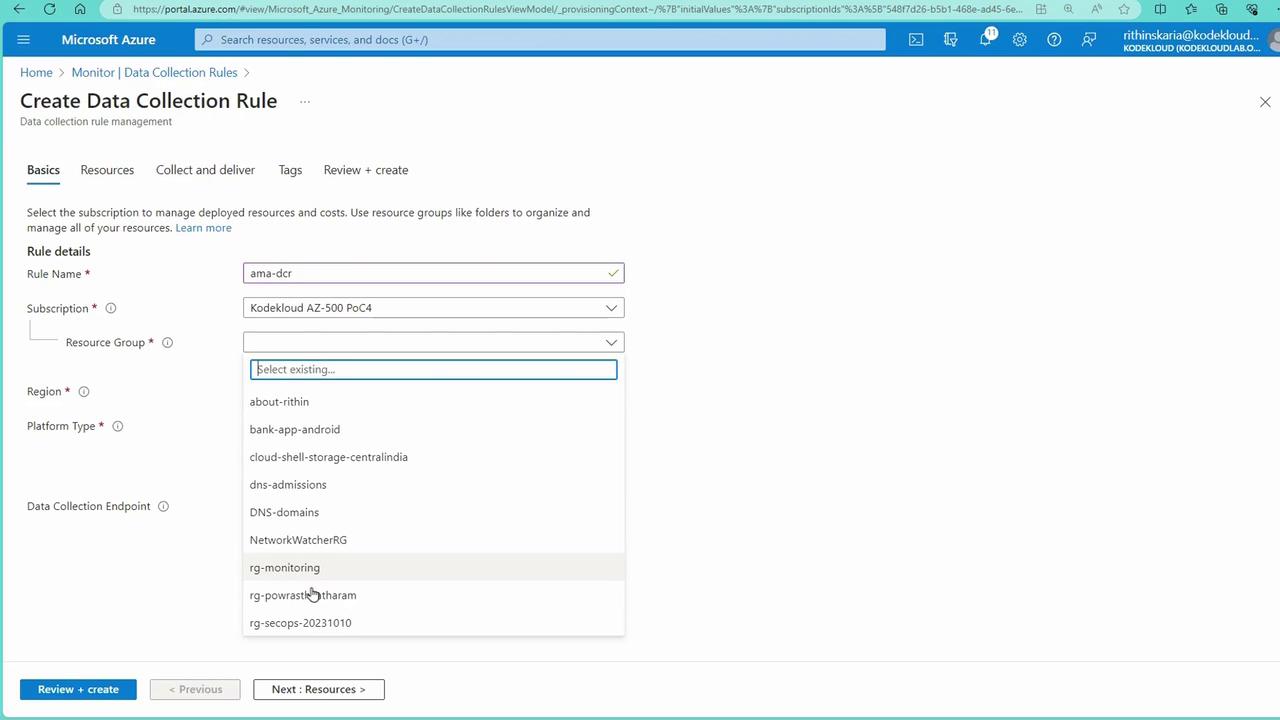
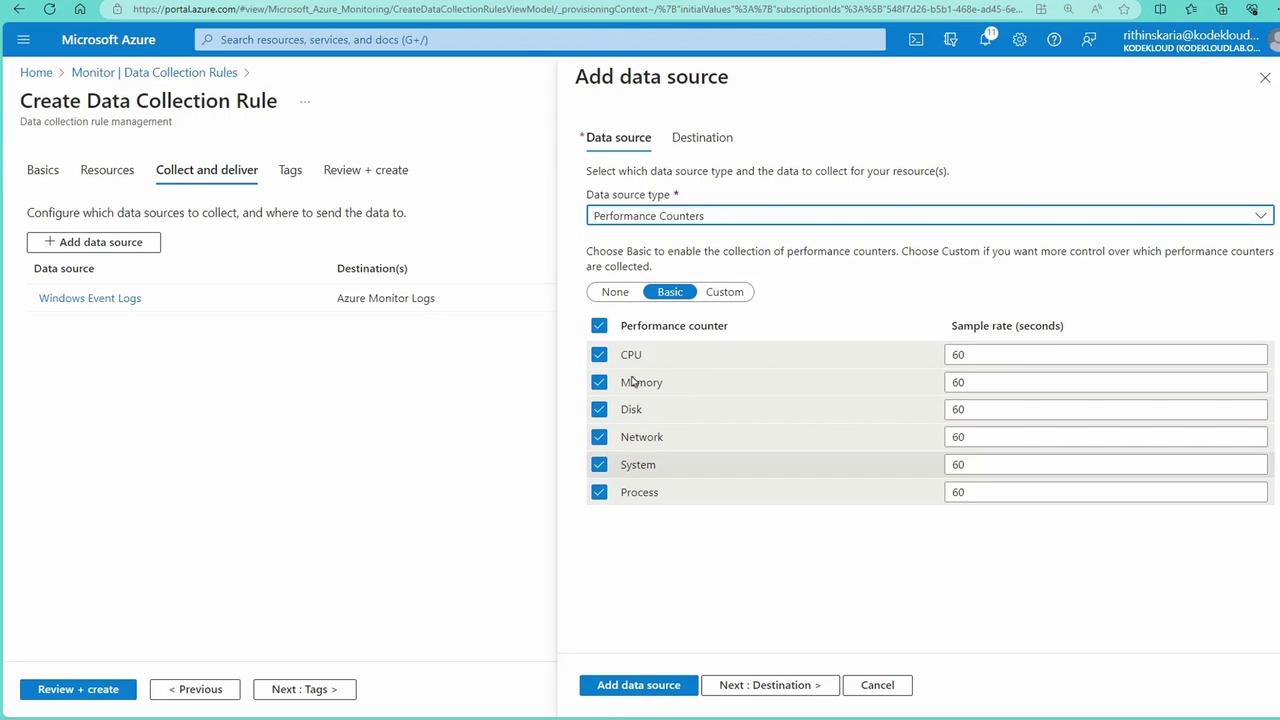
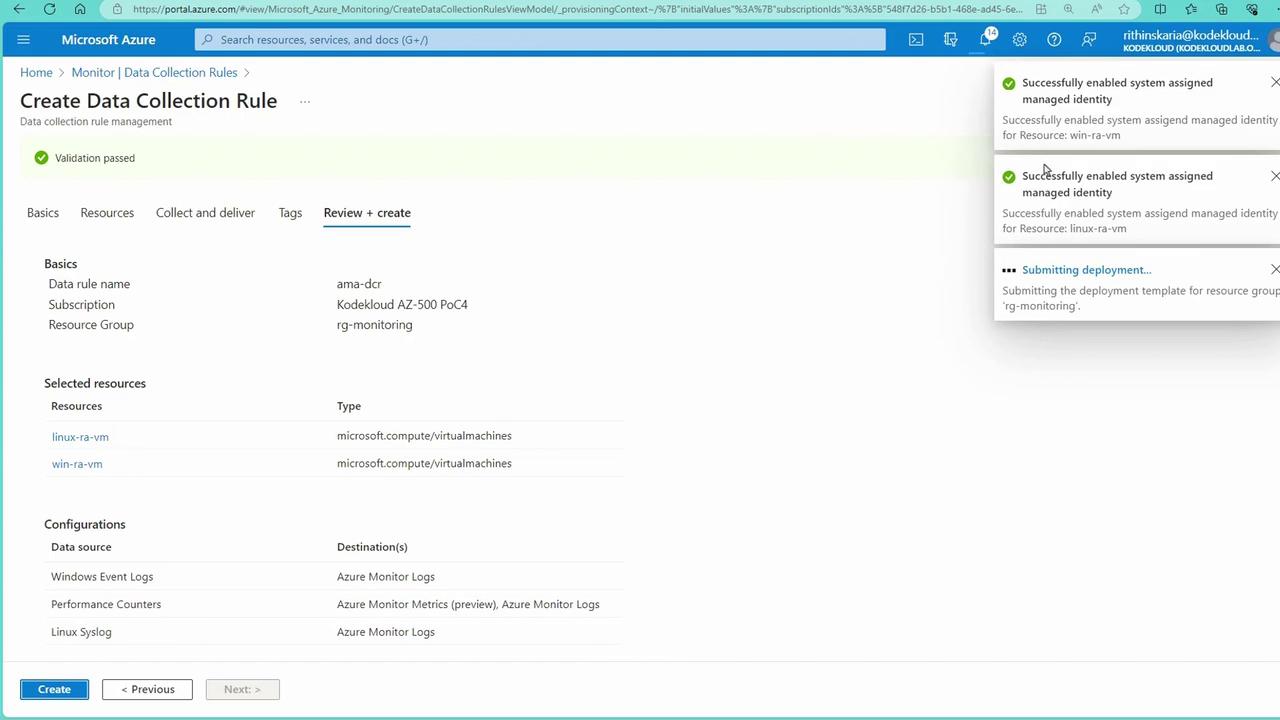
AZ-500: Create Data Collection Rules in Azure - Interactive Guide
Analyze metrics with Azure Monitor metrics explorer - Azure Monitor ...
Module 3 - Analytics Rules | Threat Hunting in the Cloud Native Era
Basic Knowledges about Azure Sentinel (Price, Log, Connectors, T.I ...
Metrics export using data collection rules (Preview) - Azure Monitor ...
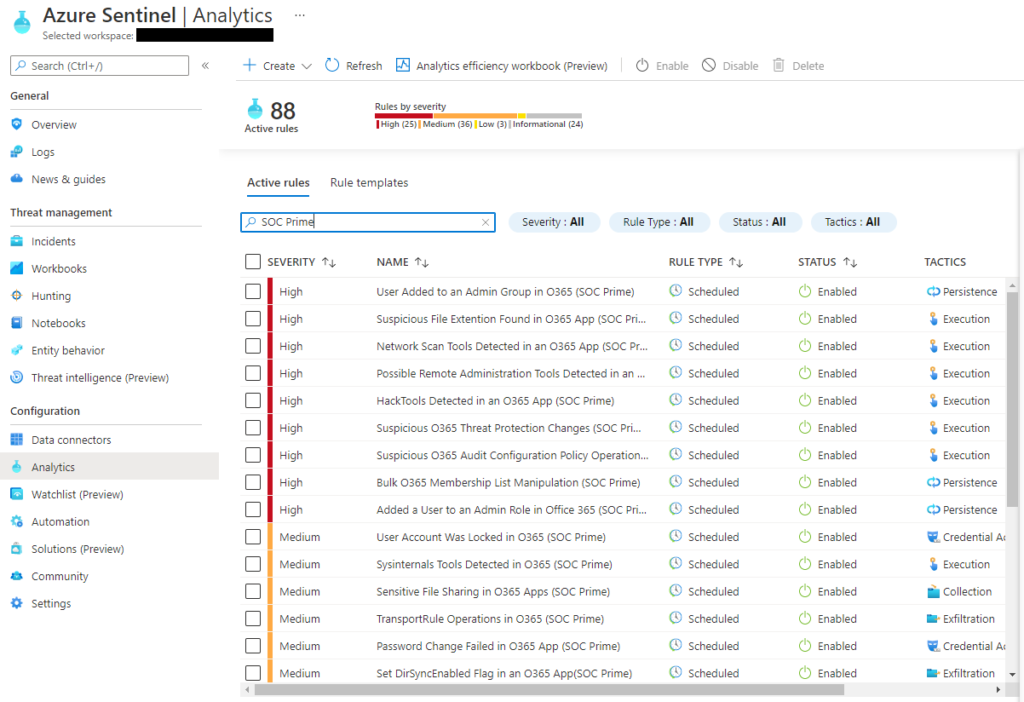
Creating Microsoft Azure Sentinel Rules in Your SIEM Instance | SOC Prime
Azure Icons & Symbols | EdrawMax
Deploy Azure Sentinel Analytic Rules from 3rd Party Sources
Optimize performance and strengthen security with Policy Analytics for ...
Use matching analytics to detect threats - Microsoft Sentinel ...
Update Microsoft Sentinel Analytics Rules at Scale (In Bulk) 13
创建 Azure Monitor 日志搜索预警规则 - Azure Monitor | Azure Docs
Creating Custom Analytics Rules and Investigating Incidents in ...
Microsoft Azure Data Platform
Use threat indicators in analytics rules - Microsoft Sentinel ...
Exercise 4: Creating the Detection Rule & Automation - Building ...
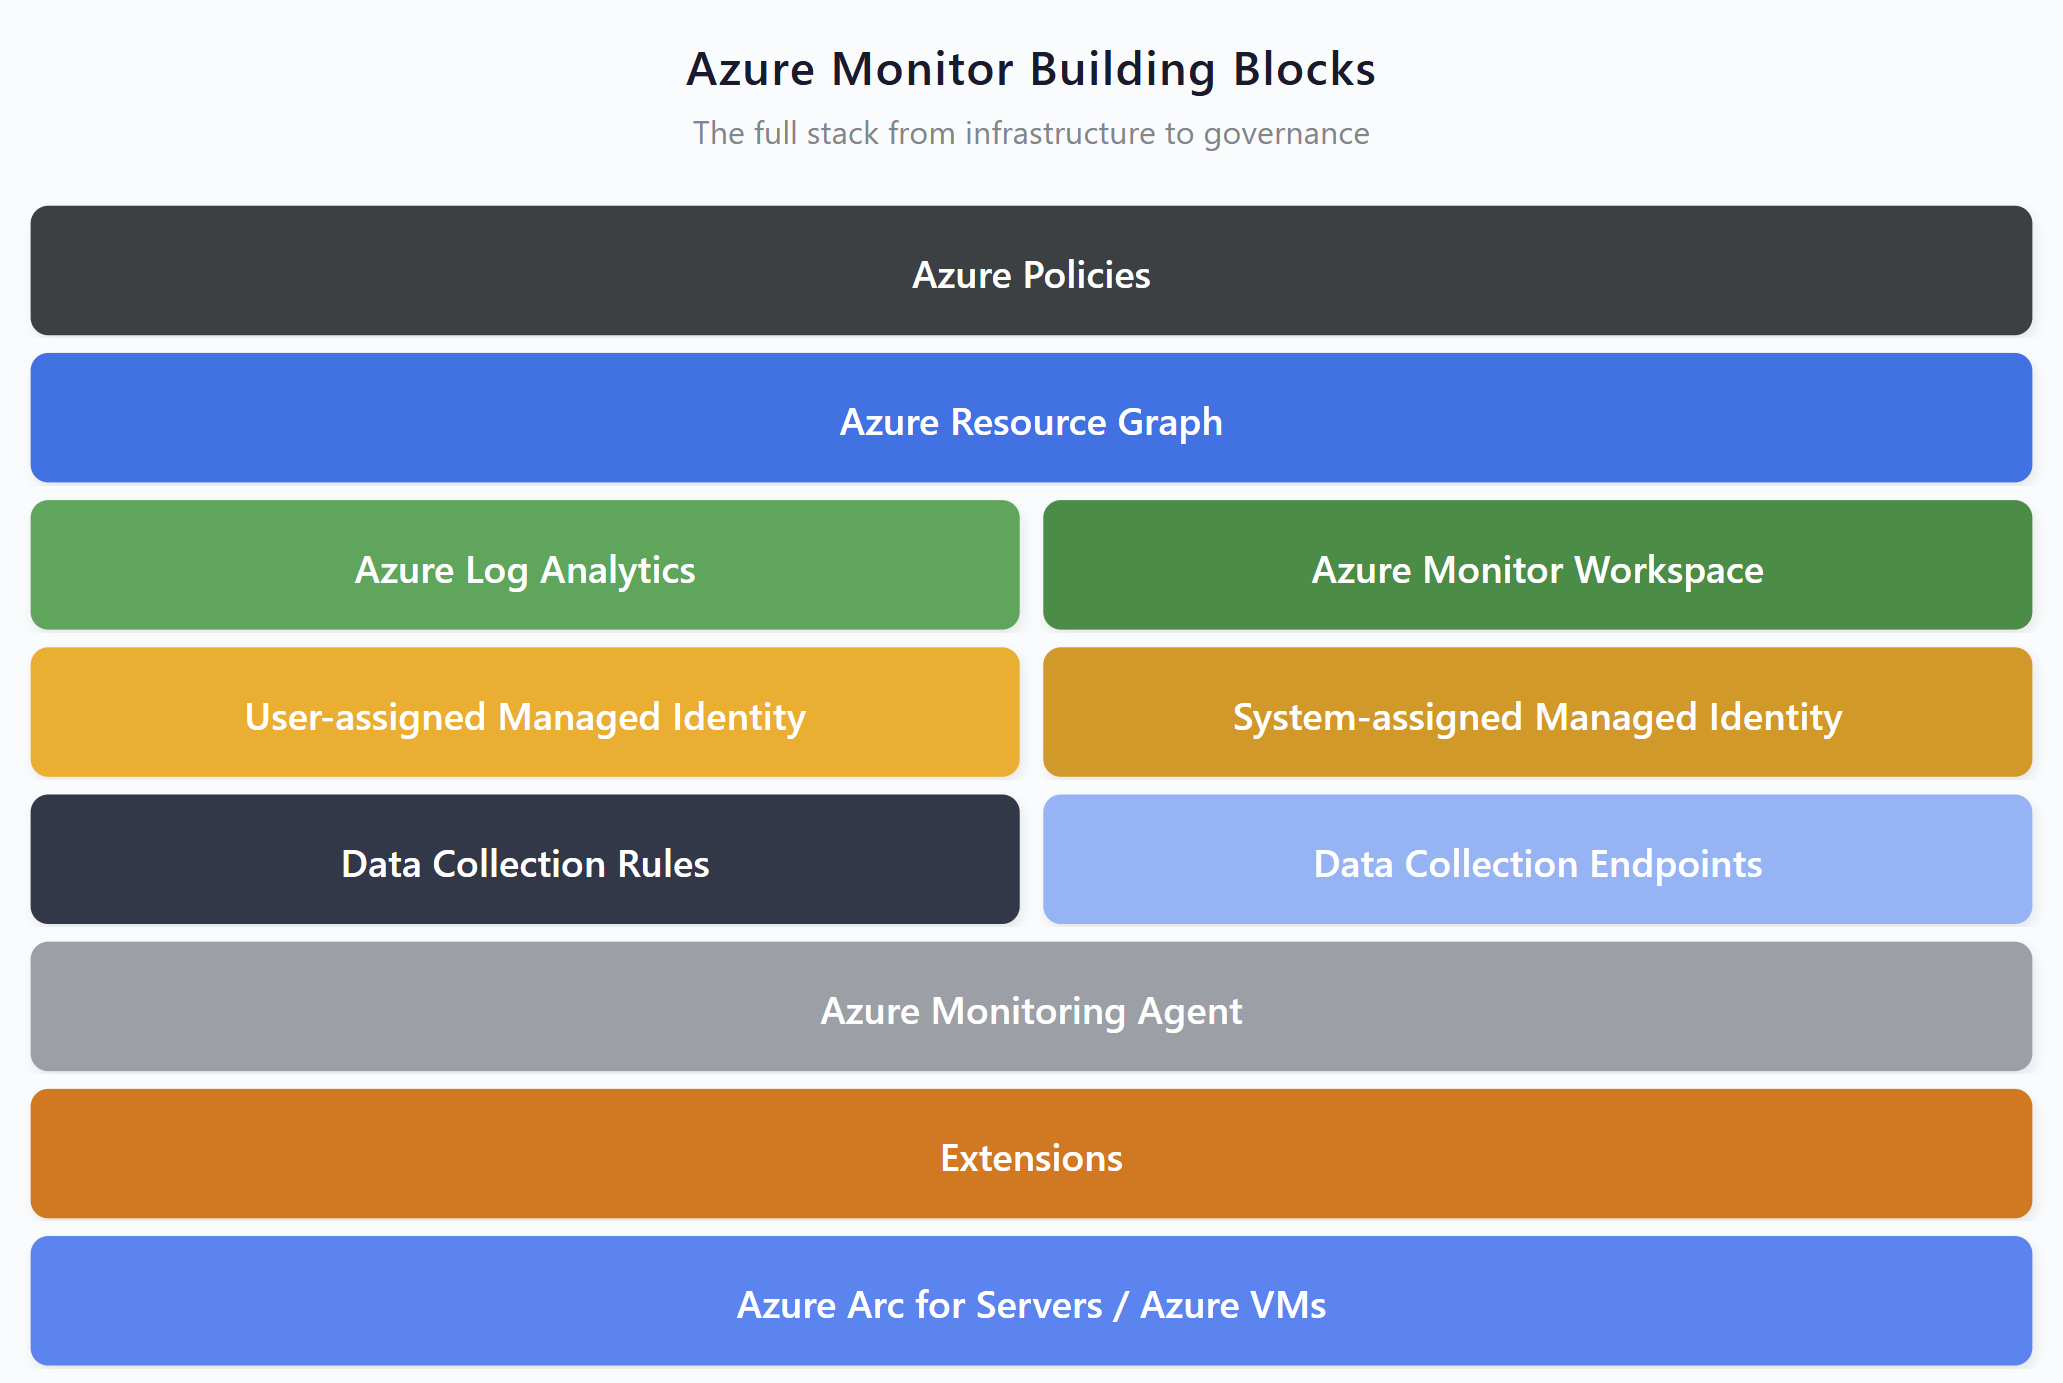
Mastering Azure Monitor (Log Analytics) and Azure Resource Graph ...
Public Preview: Test Action Groups In Azure Monitor – BYAMJ
Azure Log Analytic Workspace Series Part 3 - Data Collection Rules ...
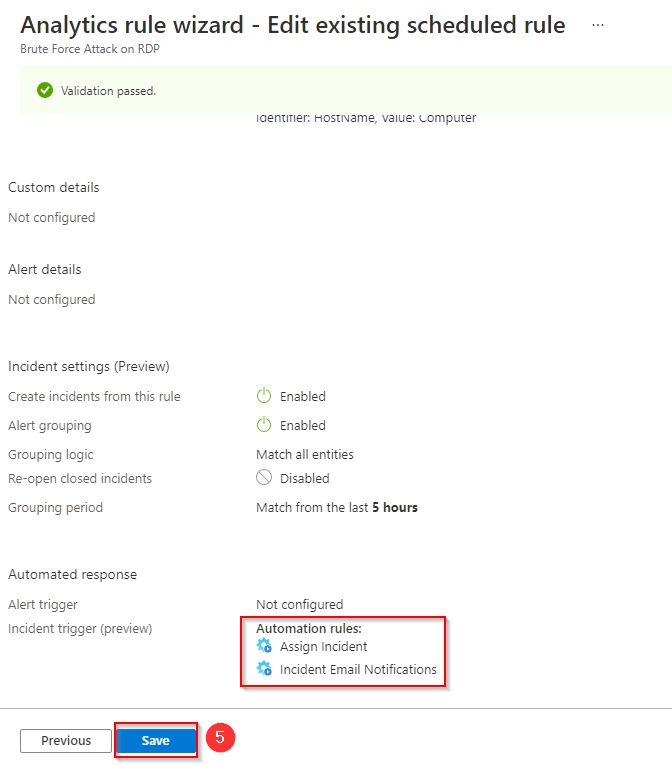
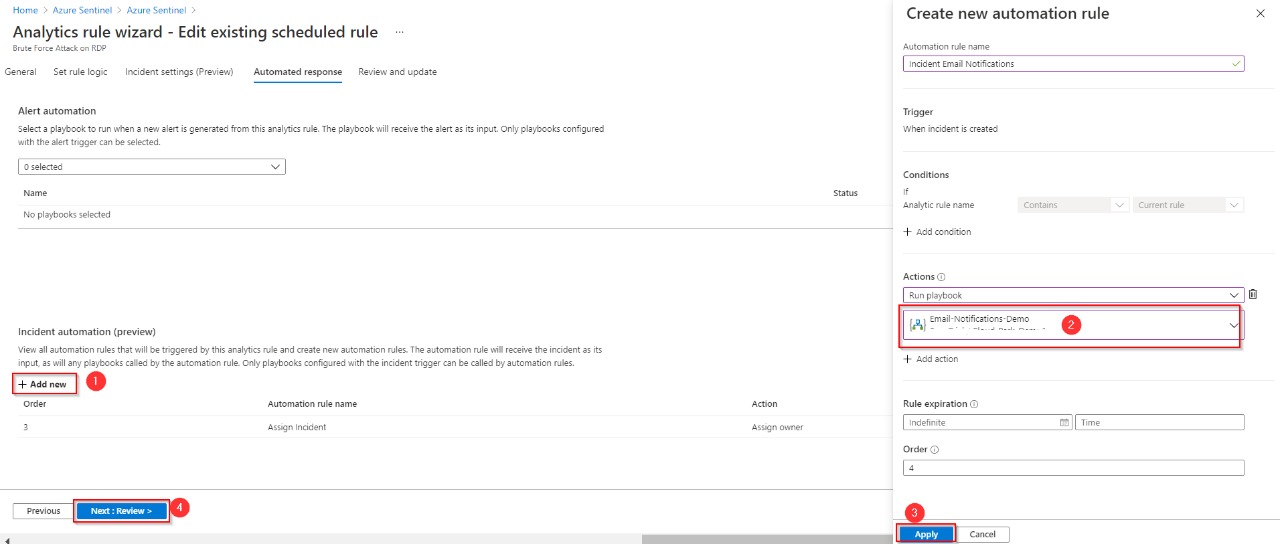
"Analytics rule partially saved" issue on adding automation rule ...
Building a SOC with Azure Sentinel: Detection Engineering & SOAR ...
Azure Tip: Easily configure recommended alert rules for Azure VMs, AKS ...
Microsoft Sentinel : Analytics Rules | Threat Detection | Scheduled ...
Azure Monitor Data Collection Rules – UPHH
Update Microsoft Sentinel Analytics Rules at Scale (In Bulk) 10
Migrate Microsoft Sentinel alert-trigger playbooks to automation rules ...
Medium
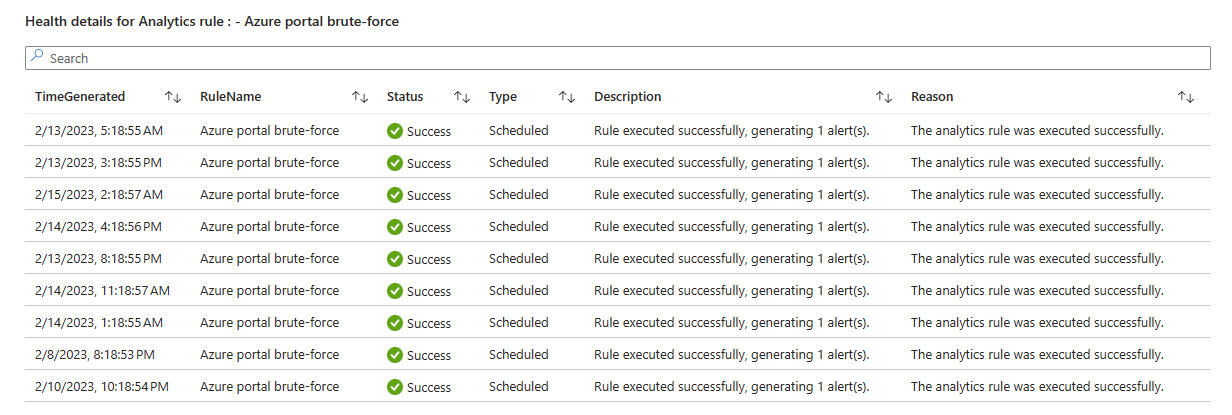
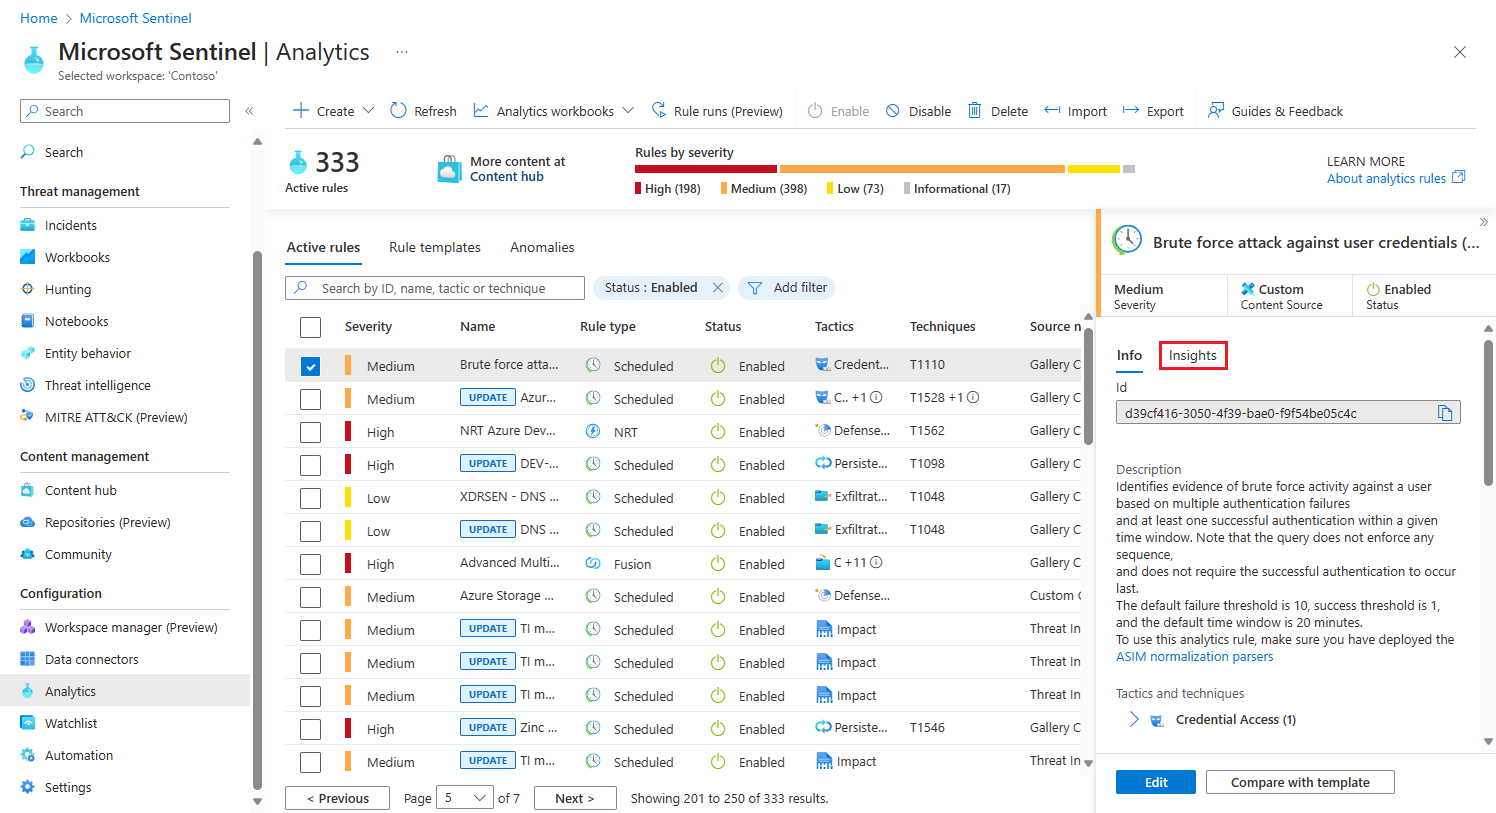
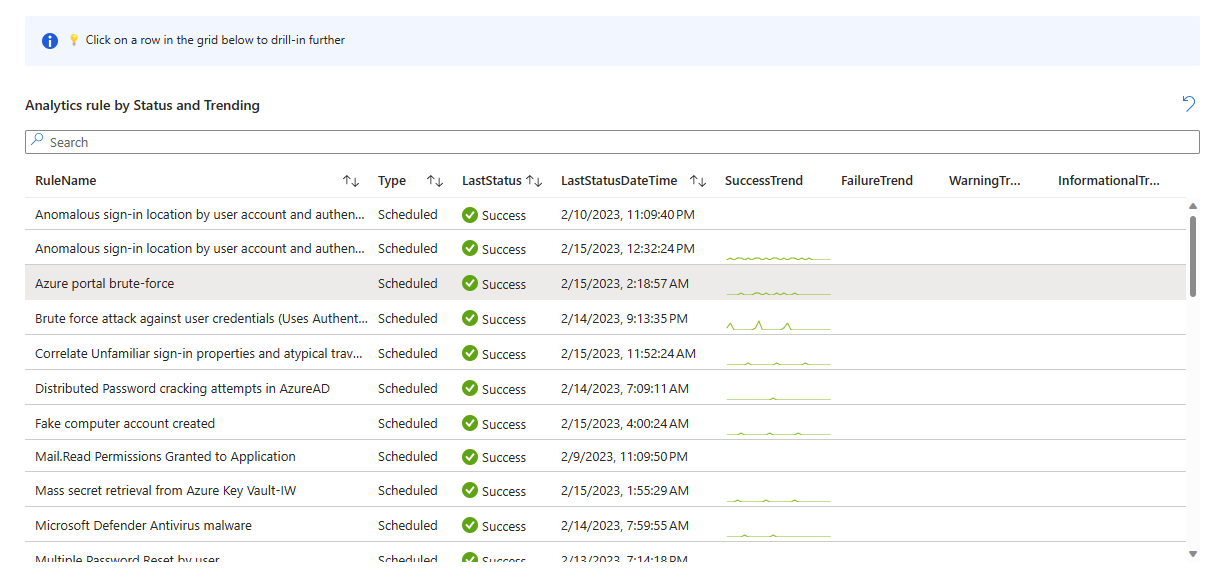
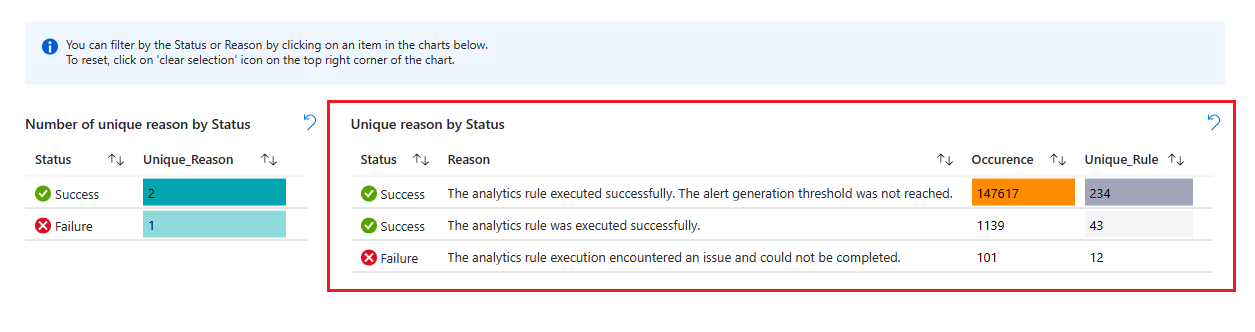
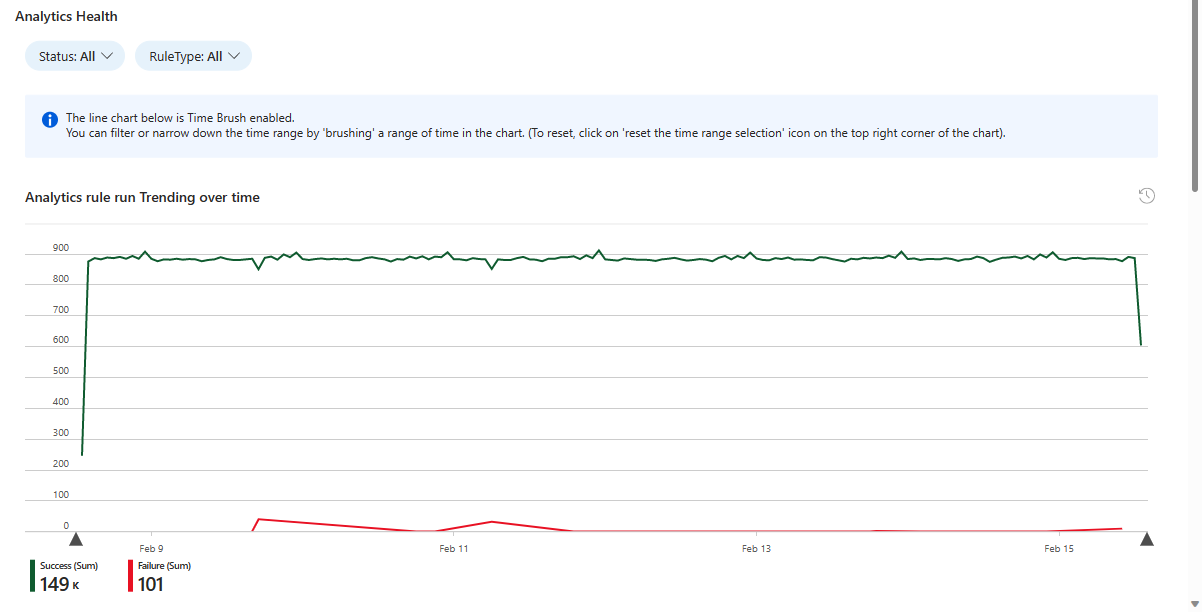
Monitor the health and audit the integrity of your Microsoft Sentinel ...
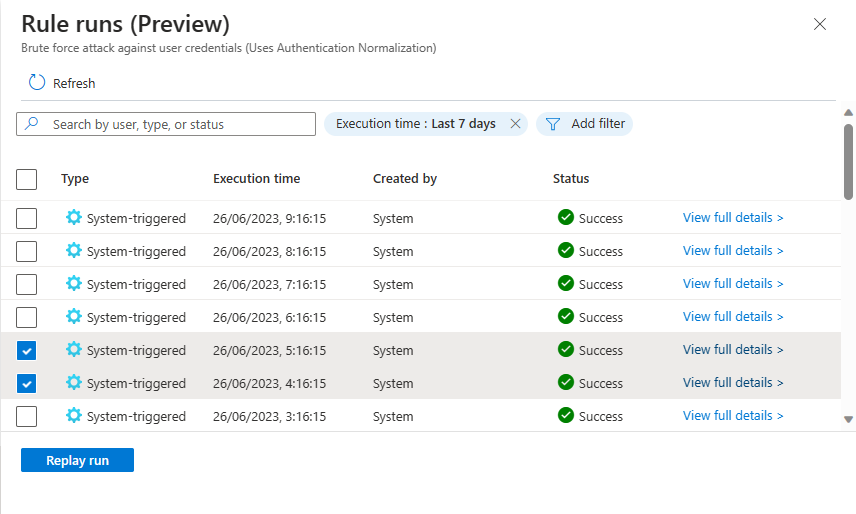
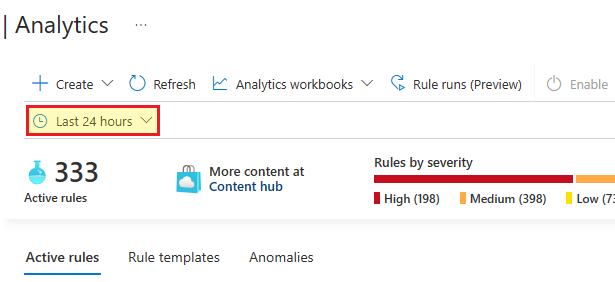
Monitor and optimize the execution of your Microsoft Sentinel scheduled ...
azure-sentinel-analytics-rules/scenarios at master · Contoso-State ...
Responding to Incidents with Microsoft Sentinel – Part 2 – Optimize ...
Integrate Microsoft Sentinel and Microsoft Purview | Microsoft Learn
Discover and deploy Microsoft Sentinel out-of-the-box content from ...
Aggregate Microsoft Sentinel data with summary rules | Microsoft Learn
Enable rules to create incidents - KodeKloud
AnalyticsRules.Exchange - Cloudbrothers
Impostare gli avvisi di monitoraggio per i processi di Analisi di ...
Understanding Data Collection Rules in Azure: A Guide for Cloud ...
Microsoft-Entra-ID-AzureAD-Attack-Defense/AADSecurityConfigAnalyzer.md ...
Configuring Data Connector And Producing Activity Data in Microsoft ...
Log Poisoning in Microsoft Sentinel | akingscote
Unlocking Microsoft Entra’s Elevated Access Logs: Better Security ...