Showing 119 of 119on this page. Filters & sort apply to loaded results; URL updates for sharing.119 of 119 on this page
Fuzzing V8 Engine JavaScript WebAssembly API using Dharma (video ...
V8 JavaScript Engine Grammar-based Fuzzing Using Dharma
Fuzzing JavaScript WebAssembly APIs Of V8 With Dharma/Domato
APT29a Security Blog: Fuzzing Chromes JavaScript Engine v8
Fuzzing Chromes JavaScript Engine v8 (a new coverage guided JS fuzzer ...
From zero to 0.1 in Fuzzing Chrome V8 JavaScript Engine | by Xjenny ...
Introduction to V8 JavaScript Engine Grammar-based Fuzzing // Patrick ...
Fuzzing JavaScript WebAssembly APIs with Dharma/Domato (Chrome/v8) : r ...
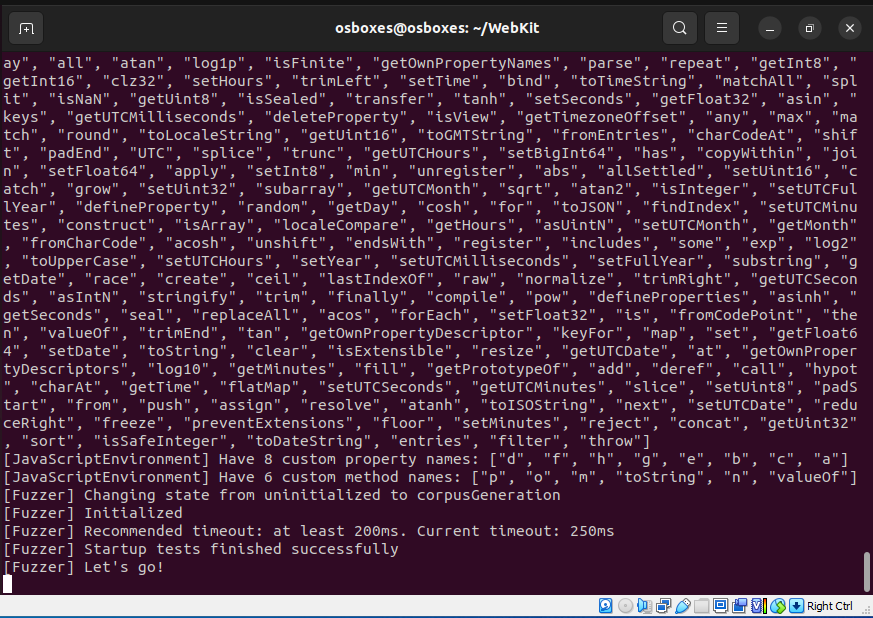
JavaScript al dente. Fuzzing JS engines with Fuzzilli – HackMag
Introduction To JavaScript Fuzzing
Chrome V8 Engine - Javascript runtime for Node.js
CI Rewind - Introduction to JavaScript Fuzzing - YouTube
Discussion on "Inside Chrome’s V8 Engine: How It Powers JavaScript ...
Hack In The Box Security Conference Talk: Fuzzing Javascript Engines ...
Обновление JavaScript в браузере Chromium
Malware Developers Increasingly Use V8 Javascript for Evasion ...
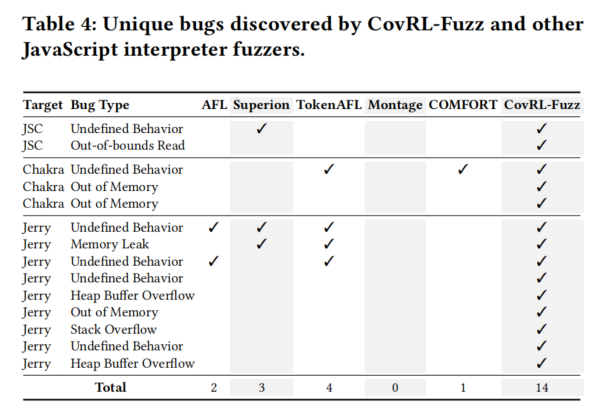
Fuzzing JavaScript Interpreters with Coverage-Guided Reinforcement ...
Chrome V8: Type Confusion in V8 JavaScript engine (CVE-2025-13223 ...
Figure 3 from Research on Fuzzing Technology for JavaScript Engines ...
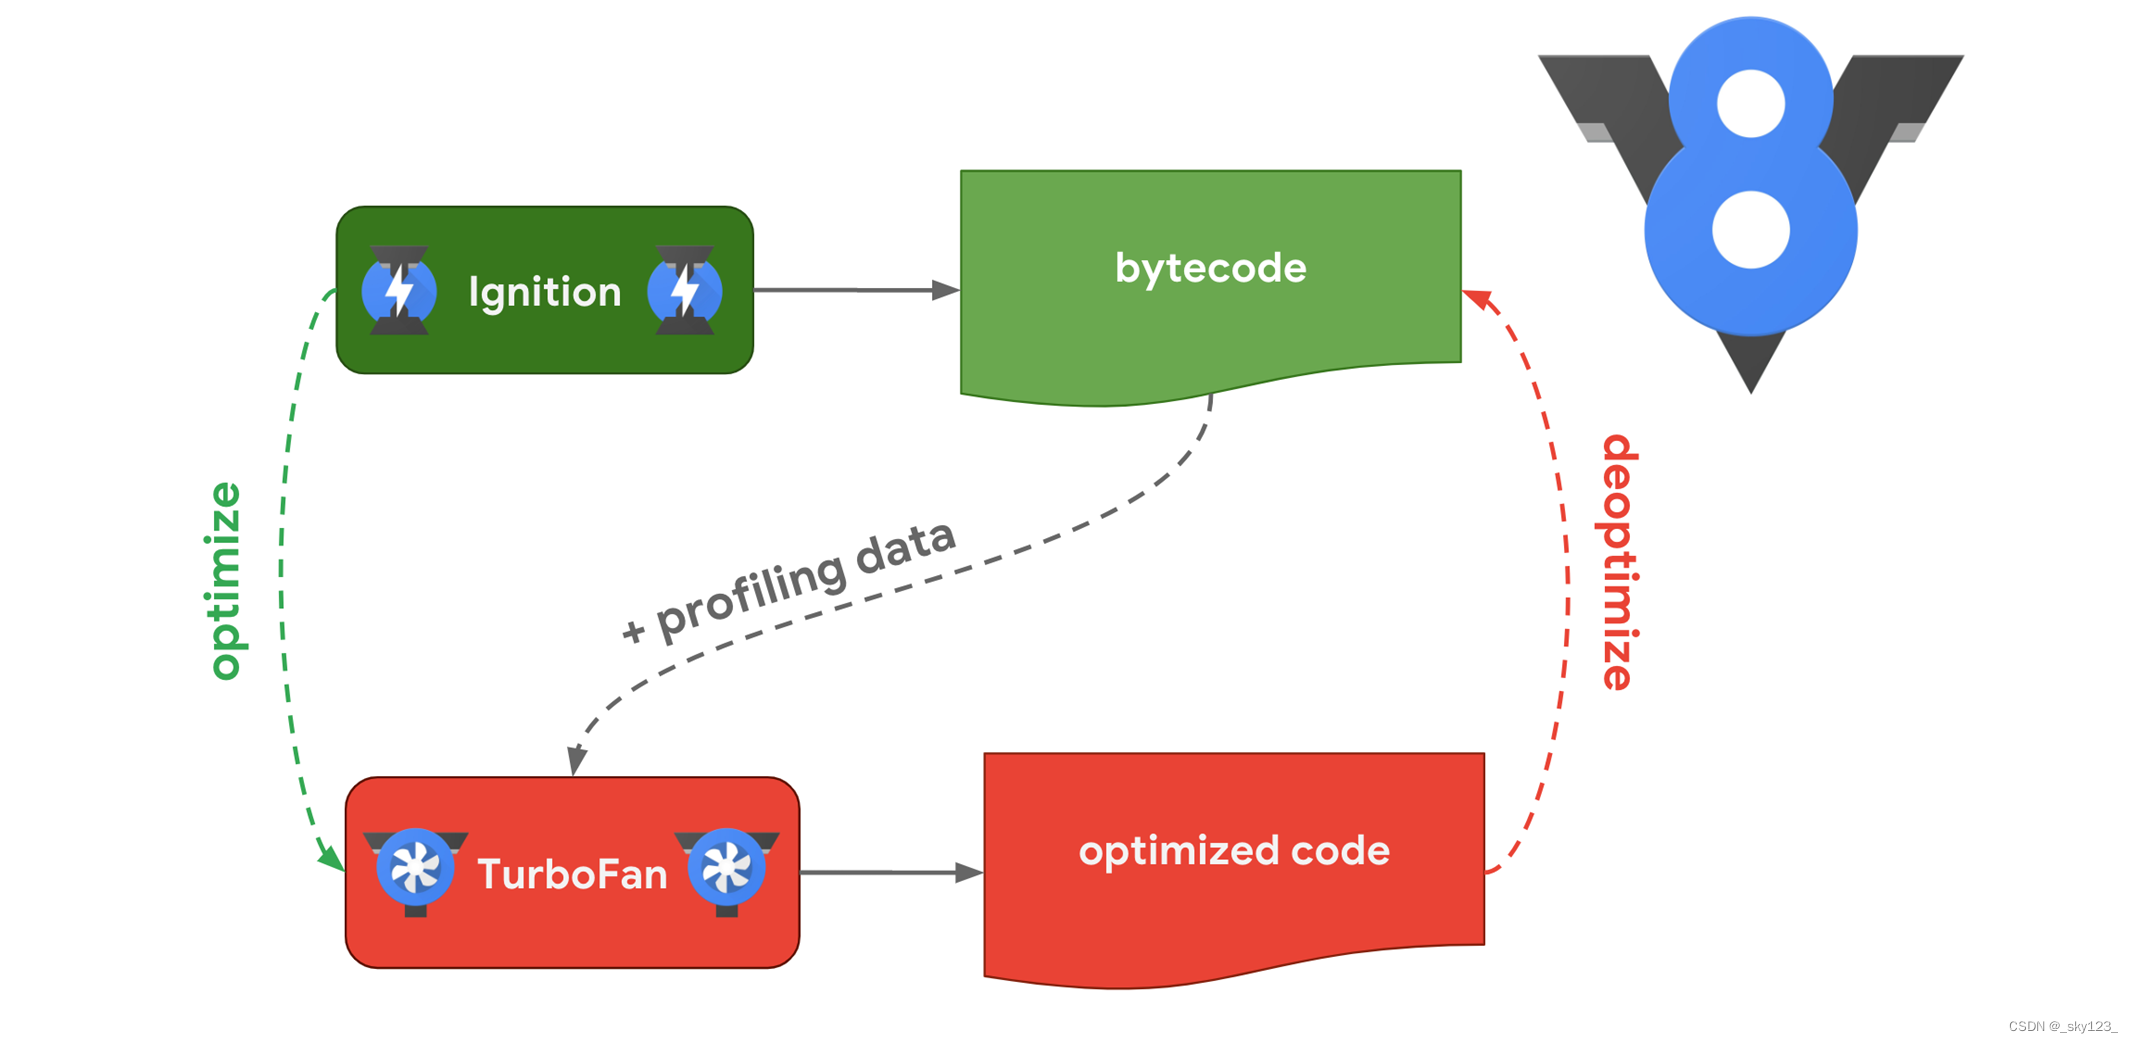
How Javascript V8 Engine Works at Donna Lucero blog
Figure 1 from Fuzzing JavaScript Engines with a Graph-based IR ...
Weaver: Fuzzing JavaScript Engines at the JavaScript-WebAssembly Boundary
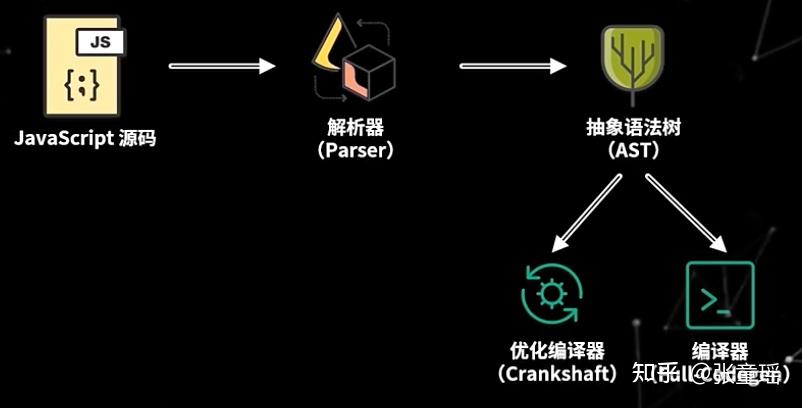
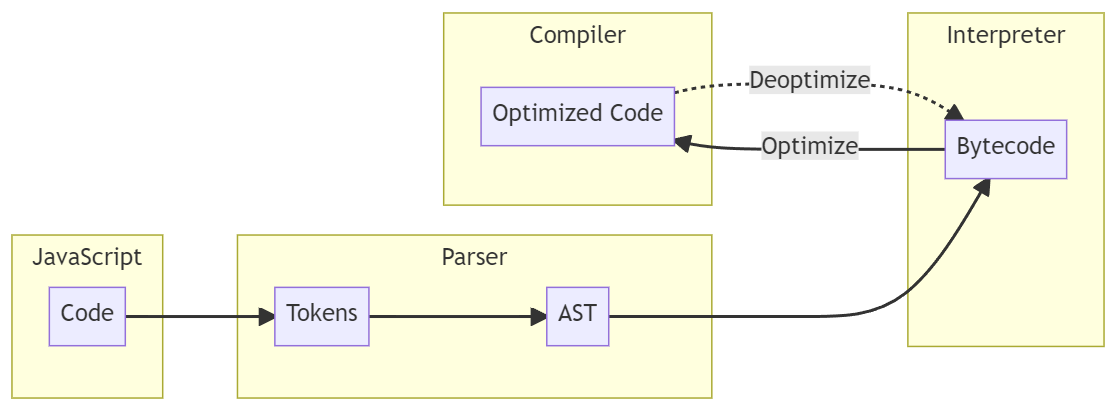
Chrome V8 执行 JavaScript 原理入门 - 知乎
Chrome V8 引擎使用 JavaScript 背景編譯技術大幅提升執行效能 - G. T. Wang
Sessão de codificação: introdução ao JavaScript fuzzing - Blog da ...
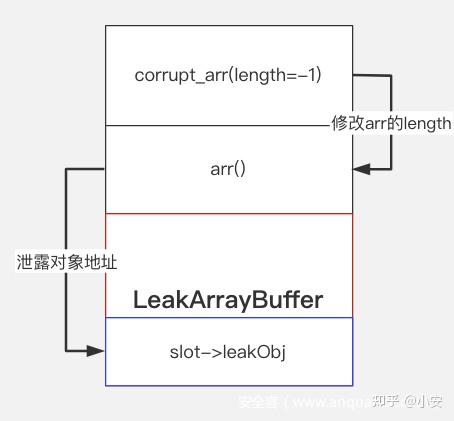
Chromium V8 JavaScript引擎远程代码执行漏洞分析讨论 - 知乎
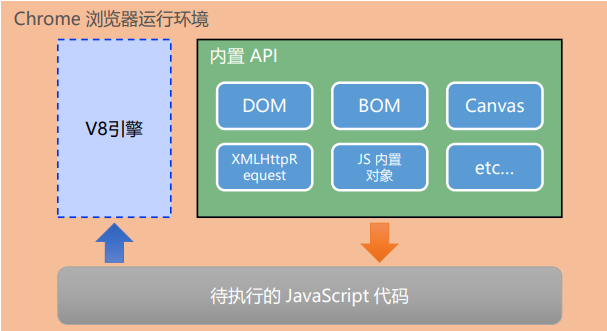
初识 NodeJS(基于 Chrome V8 引擎的 JavaScript 运行时环境)_node v8引擎-CSDN博客
Free Video: Advancements in JavaScript Engine Fuzzing - OffensiveCon ...
Js V8 Engine : JavaScript modules · V8 – WTSITB
Madrid JS - Fuzzing Web Invisible en JavaScript - YouTube
Zero-Day Type Confusion Vulnerability in Chrome V8 Javascript
CovRL: Fuzzing JavaScript Engines with Coverage-Guided Reinforcement ...
Figure 2 from Fuzzing JavaScript Engines with Aspect-preserving ...
The V8 JavaScript Engine : A high-performance JavaScript engine ...
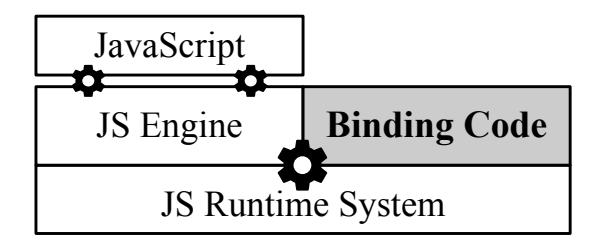
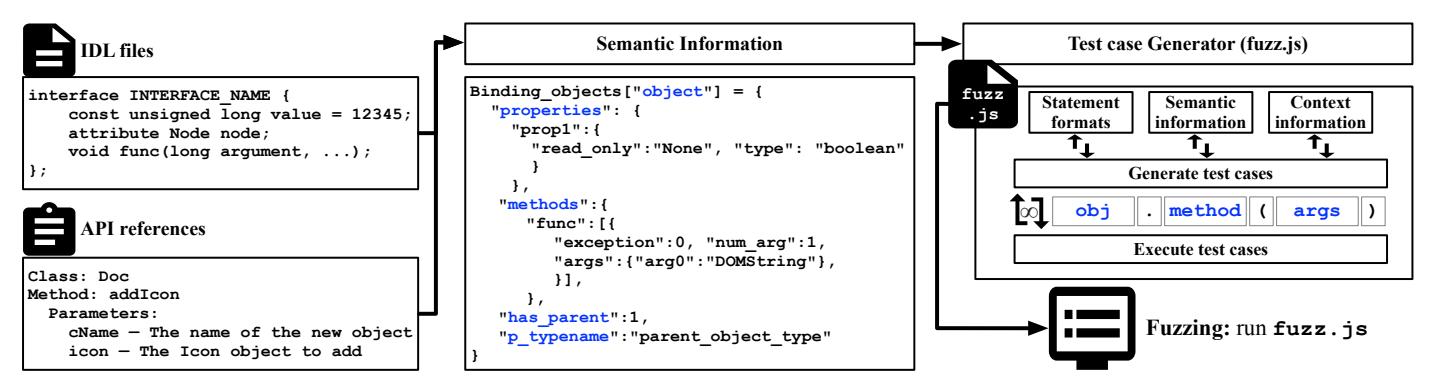
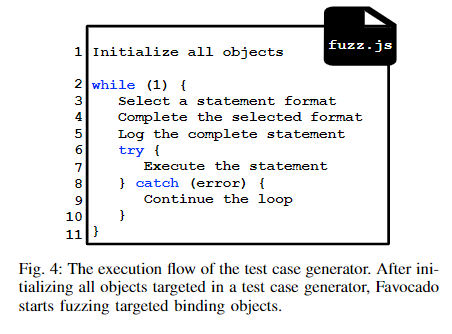
Favocado: Fuzzing the Binding Code of JavaScript Engines Using ...
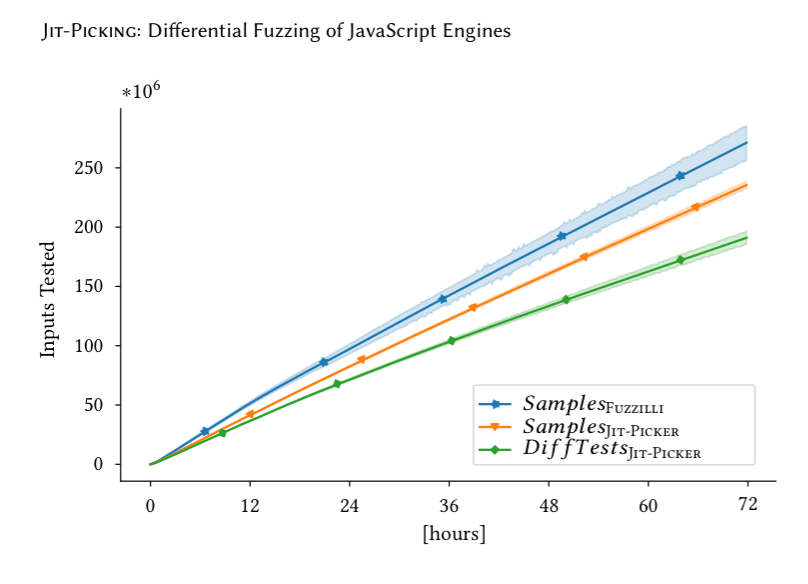
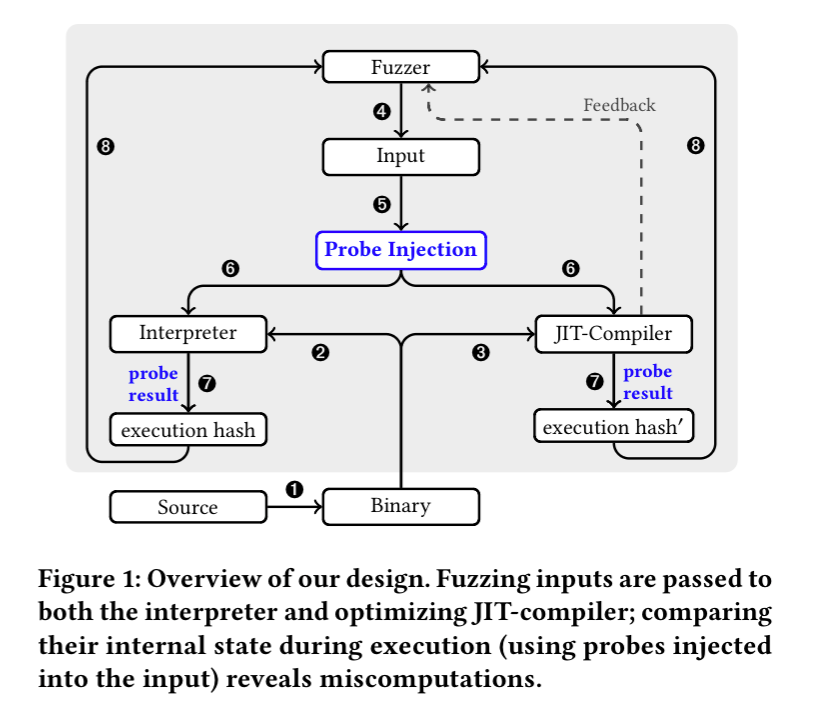
Jit-Picking: Differential Fuzzing of JavaScript Engines 阅读笔记 • Node ...
Chrome Browser Exploitation, Part 1: Introduction to V8 and JavaScript ...
Zero Day Vulnerability: Chromium v8 js engine issue 1303458 - Numen
[论文评述] PatchFuzz: Patch Fuzzing for JavaScript Engines
Chrome v8 web: the open source javascript | PPTX
chromium - How to replace javascript standard built-in objects? - Stack ...
Unveiling Chrome’s V8 JavaScript Engine : r/WebdevTutorials
Introduction to Browser Fuzzing
V8 JIT JavaScript/Wasm engine can be disabled & configured on a per ...
gandalf: Fuzz101-10_fuzz v8 origin
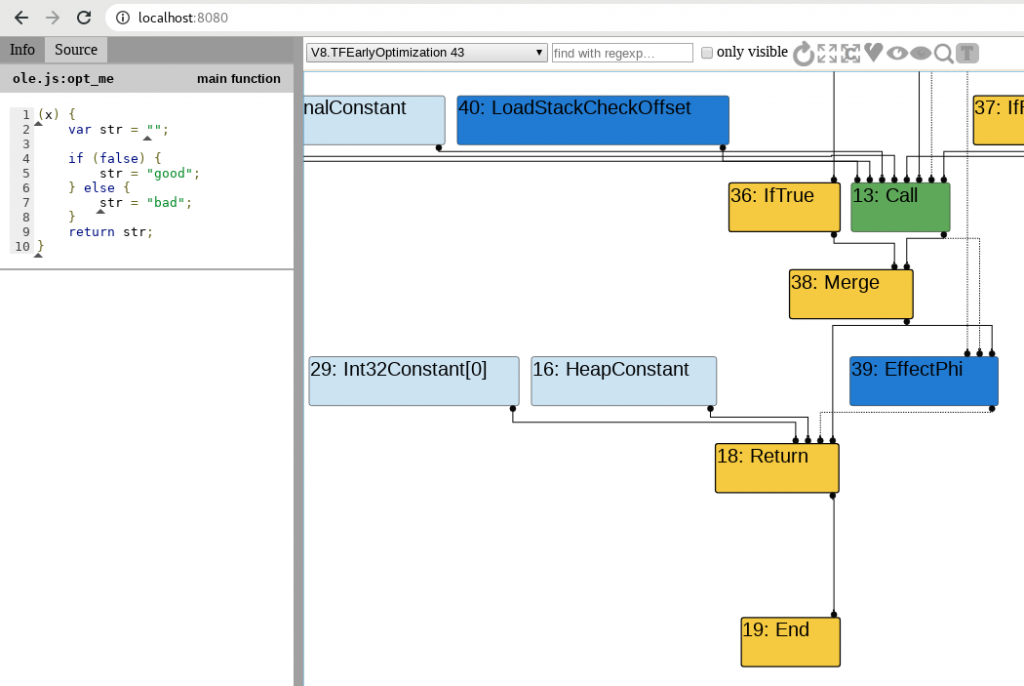
Architecture overview of the prototype implementation of the JavaScript ...
How to Write a Fuzz Test for JavaScript - YouTube
Understanding Chrome V8 — Chapter 14: What is Dynamically Typed JS ...
SensePost | The hunt for Chromium issue 1072171
How to measure JavaScript code performance
Chromium 工程源码是如何测试的 | 祁迪的博客
ZAP의 fuzz-script를 이용해 Fuzzing 스킬 올리기 | HAHWUL
SensePost | Intro to Chrome’s V8 from an exploit development angle
Run Javascript Outside A Browser – GKAALN
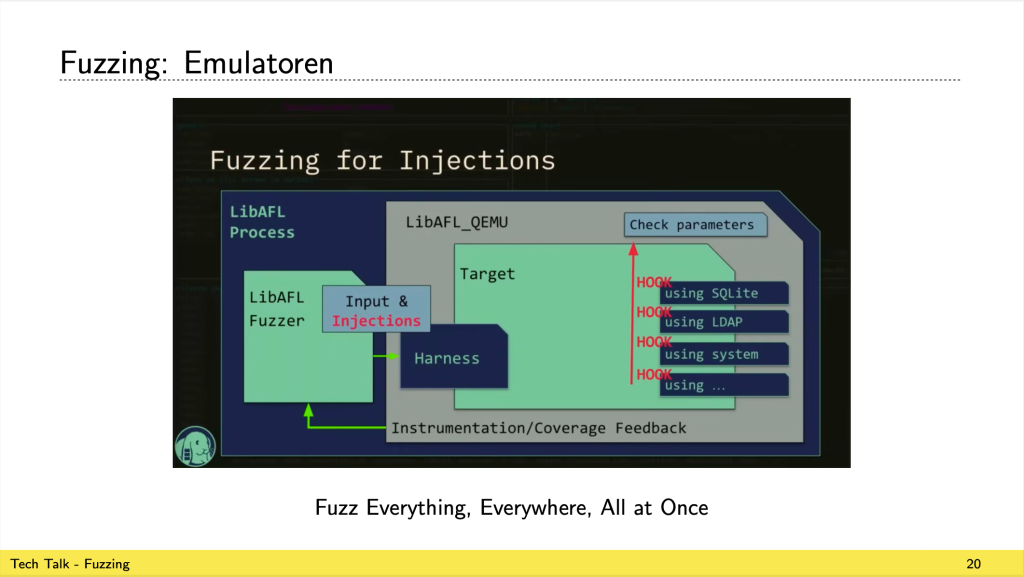
Tech-Talk: Fuzzing
AI Just Found A Chrome Zero-Day: Here's How LLM-Powered Fuzzing Changes ...
Chromium
StructuredFuzzer: Fuzzing Structured Text-Based Control Logic Applications
[SE] Grey Box Fuzzing : Generation Based Fuzzing
Chrome V8 Pwn | sky123's site
Chrome v8 Issue 1203122:IC类型混淆漏洞原理 | CTF导航
Practical Web Browser Fuzzing | FuzzingLabs | 2022
Browser fuzzing at Mozilla - Mozilla Hacks - the Web developer blog
Smart Fuzzing: How AI is Automating JavaScript Bug Hunts - DEV Community
🚀⚙️Deep Dive in to JavaScript Engine - (Chrome V8) - DEV Community
Proj THUDBFuzz Paper Reading: Favocado: Fuzzing the Binding Code of ...
Trust Domain Extensions Guest Fuzzing Framework for Security ...
详解 Chrome 「V8 」引擎,让你更懂JavaScript - 知乎
Fuzzing学习笔记:libfuzzer与Chromium | 開新小室|放之
Open-Source-Tool fürs JavaScript-Fuzzing
Medium
#Fuzzing# · GitHub
DesJsFinder被动JS分析 + 框架识别 + 主动Fuzz + 响应指纹 — 红队API挖掘利器-CSDN博客
#web #browser #exploit #exploitation #javascript #engine #vmware # ...
chromium源码魔改思路_魔改chromium-CSDN博客
What Is JavaScript? - eSolution Inc
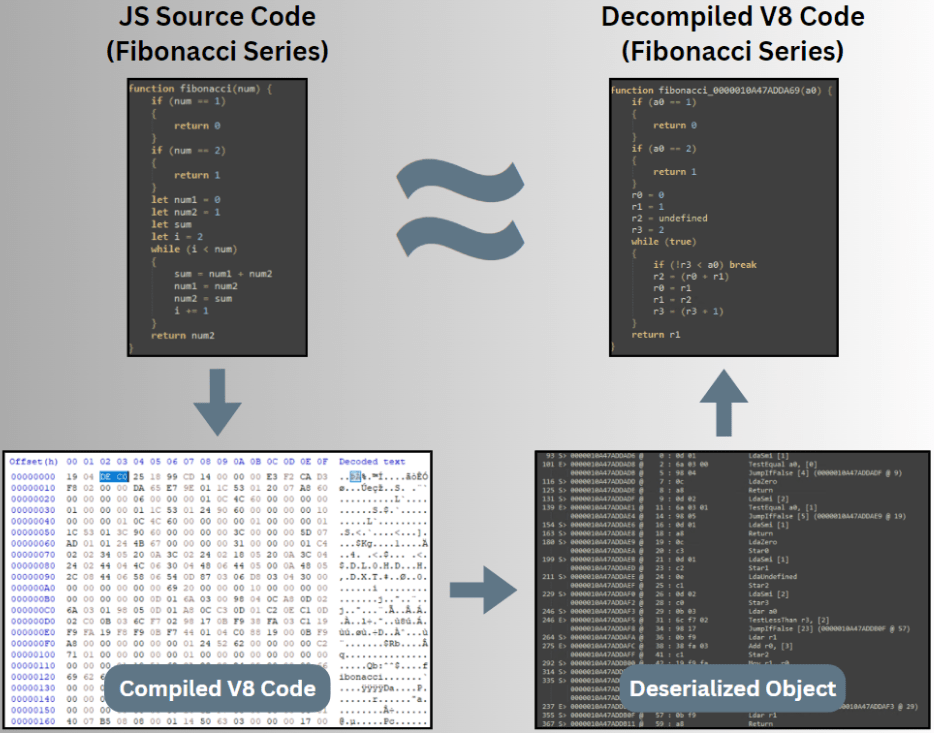
探索编译的V8 JavaScript在恶意软件中的应用-腾讯云开发者社区-腾讯云
https://bugs.chromium.org/p/oss-fuzz/issues/detail?id=54533#c1 · Issue ...
Okay, it's getting weird now... Introducing "fuzzy.js" 🧶 An ...
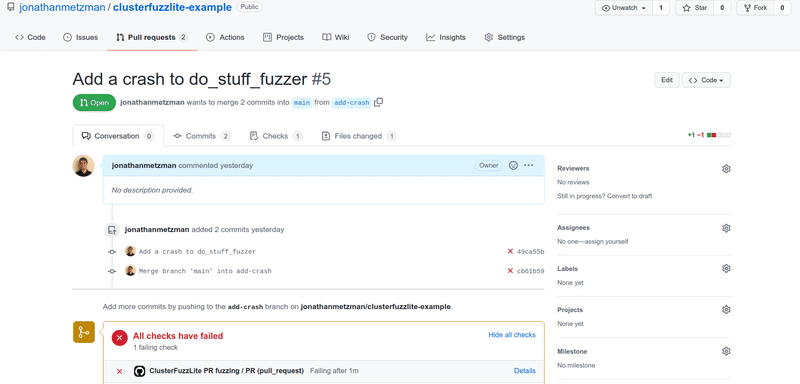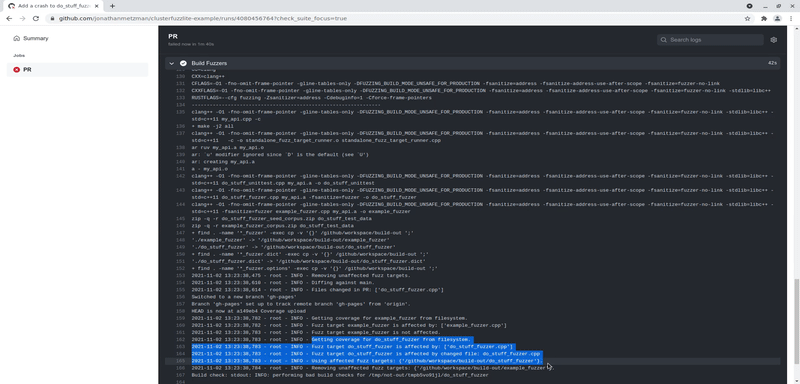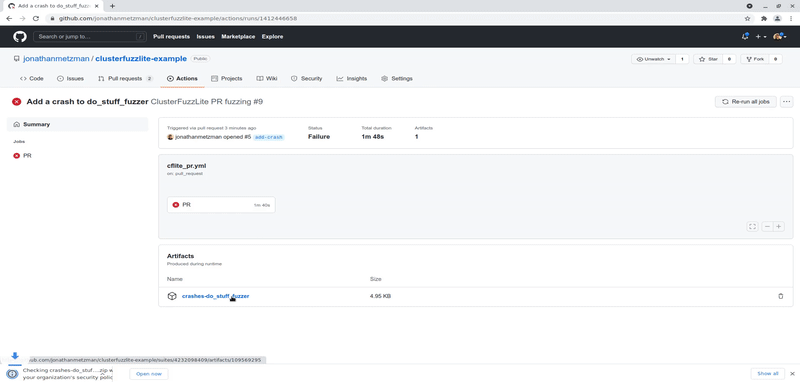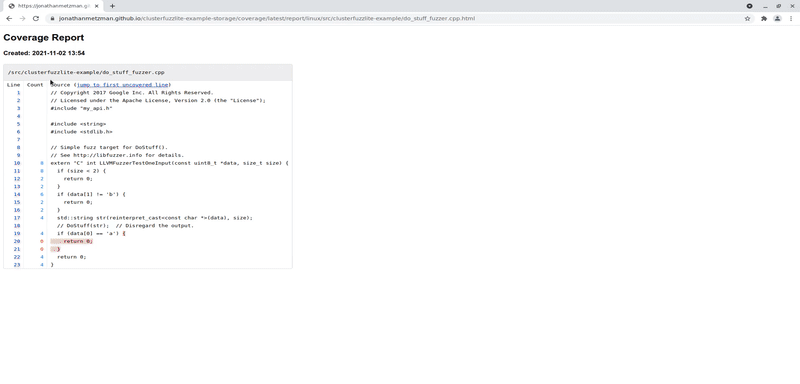
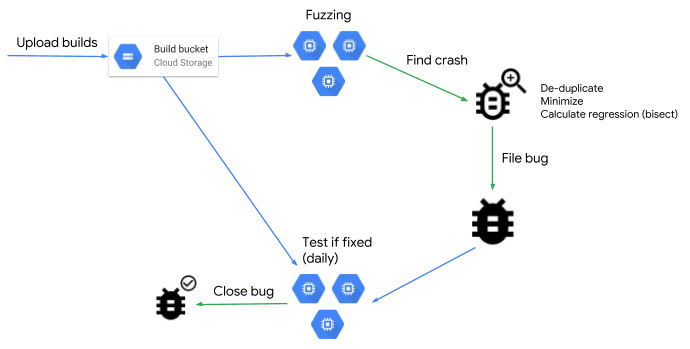
GitHub - google/clusterfuzzlite: ClusterFuzzLite - Simple continuous ...
Chrome-v8-入门 | iyheart的博客
ClusterFuzz 'Fuzzing Tool' Is Made Open Source By Google | Eyerys
第20天:JS信息收集-Web应用&JS架构&URL提取&数据匹配&Fuzz接口&WebPack分析&自动化 - 技术栈